Penetration Testing Market (2026 – 2035)

Informe de investigación de mercado de pruebas de penetración: pronóstico hasta 2032
ID: MRFR/SEM/4391-HCR 200 Pages Ankit Gupta Last Updated: September 15, 2026
Penetration Testing Market
Market Size
Forecast Period2025-2035
CAGR (2025-2035)14.2%
2025 Market SizeUSD 2.54 billion
2035 Market SizeUSD 9.62 billion
Key Players
Rapid7
Synack
HackerOne
IBM Security
CrowdStrike
Cobalt
Opportunities
  • AI-Driven Continuous Testing Platforms
  • Managed Penetration Testing for SMEs
  • OT and IoT Security Validation

Penetration Testing Market Summary

El mercado de pruebas de penetración alcanzó los 2.540 millones de dólares en 2025, se prevé que alcance los 2.910 millones de dólares en 2026 y aumentará a 9.620 millones de dólares en 2035 con una tasa compuesta anual del 14,2% durante 2026-2035. Dos fuerzas están comprimiendo los plazos de adopción más rápido de lo que cualquier hoja de ruta de proveedor anticipó: la aplicación de los requisitos obligatorios de pruebas de penetración PCI DSS versión 4.0 a partir de marzo de 2025, y la Ley de Resiliencia Operacional Digital (DORA) de la Unión Europea, que impone pruebas de penetración basadas en amenazas a más de 22.000 entidades financieras.[1][2]. En conjunto, estos mandatos regulatorios han convertido las pruebas de penetración de una casilla de verificación anual en un imperativo operativo continuo.

La pila tecnológica del mercado de pruebas de penetración está experimentando un cambio importante. Estamos reemplazando las evaluaciones manuales, que solían requerir períodos de participación de cuatro a seis semanas, con sistemas automatizados de equipo rojo que pueden realizar pruebas de alcance completo en menos de 72 horas. Proveedores como Pentera y Horizon3.ai financiaron 190 millones de dólares[3]Solo en 2024 para escalar motores de simulación de ataques impulsados ​​por IA. Al integrarse con canales de CI/CD, los equipos de desarrollo ahora pueden activar la validación de seguridad cada vez que se confirma el código, lo que borra la barrera entre el control de calidad y la seguridad ofensiva.

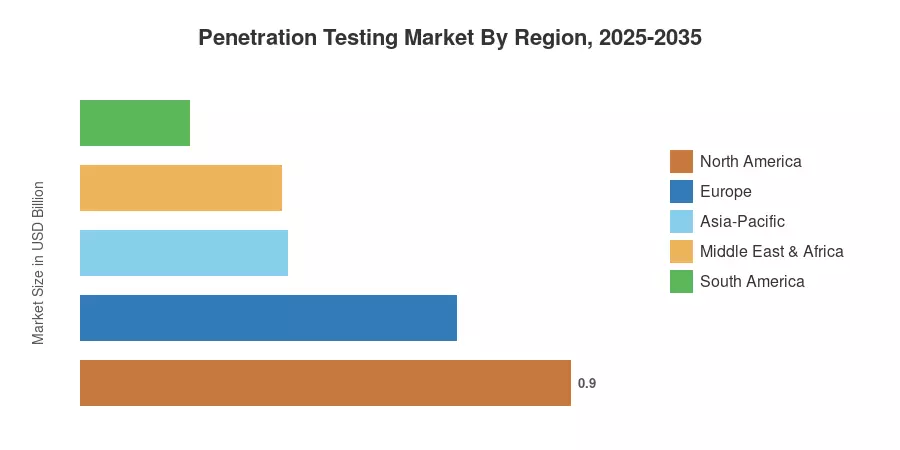
América del Norte tiene más del 35,4% del mercado de pruebas de penetración debido a la densa cobertura regulatoria y la concentración de los presupuestos de seguridad de Fortune 500. Se espera que Asia-Pacífico sea el área de más rápida expansión con una CAGR del 15,0% hasta 2035, respaldada por los requisitos de cumplimiento CERT-In de la India y el Esquema de Protección Multinivel 2.0 de China. Europa tiene la segunda mayor cuota de mercado, con más del 27%, impulsada por la aplicación de NIS2 en los 27 estados miembros.[4]. La próxima década favorecerá a los proveedores que puedan realizar pruebas continuas y a escala según las regulaciones.

Conclusiones clave del informe

• Por tipo de prueba

  • Las pruebas de penetración de redes representaron aproximadamente el 35,3% del mercado de pruebas de penetración en 2025, lo que refleja la priorización empresarial de las evaluaciones de perímetro y movimiento lateral.
  • Se prevé que las pruebas de penetración de la nube se expandirán a una tasa compuesta anual del 15,3 % hasta 2035, a medida que la adopción de múltiples nubes acelere la complejidad de las cargas de trabajo.

• Por industria de usuario final

  • La banca, los servicios financieros y los seguros (BFSI) representaron aproximadamente el 26,5 % del mercado de pruebas de penetración en 2025, impulsado por los mandatos PCI DSS 4.0 y DORA.
  • Se proyecta que la atención médica y las ciencias biológicas crecerán a una tasa compuesta anual del 15,6% hasta 2035 a medida que se endurezca la aplicación de la HIPAA y proliferen los dispositivos médicos conectados.

• Por geografía

  • América del Norte mantuvo su posición como región dominante para el mercado de pruebas de penetración con una participación del 35,4% en 2025.
  • Se espera que Asia-Pacífico registre una CAGR del 15,0% hasta 2035, lo que lo convertirá en el mercado regional de más rápida expansión.


Tamaño y pronóstico del mercado de pruebas de penetración (2021-2035)

El dimensionamiento del mercado se basa en entrevistas primarias con CISO y proveedores de servicios de seguridad gestionados en 38 países, cotejados con declaraciones de ingresos de proveedores, bases de datos de archivos regulatorios y rastreadores de gastos en tecnología de terceros. Las cifras históricas (2021-2024) se derivan de datos de gasto real. El año base (2025) se deriva de una combinación de contratos confirmados y predicciones de proyectos. Los años previstos (2026-2035) se derivan de un modelo de crecimiento anual compuesto calibrado según las curvas de adopción de regulaciones y cronogramas para la transferencia de cargas de trabajo en la nube.
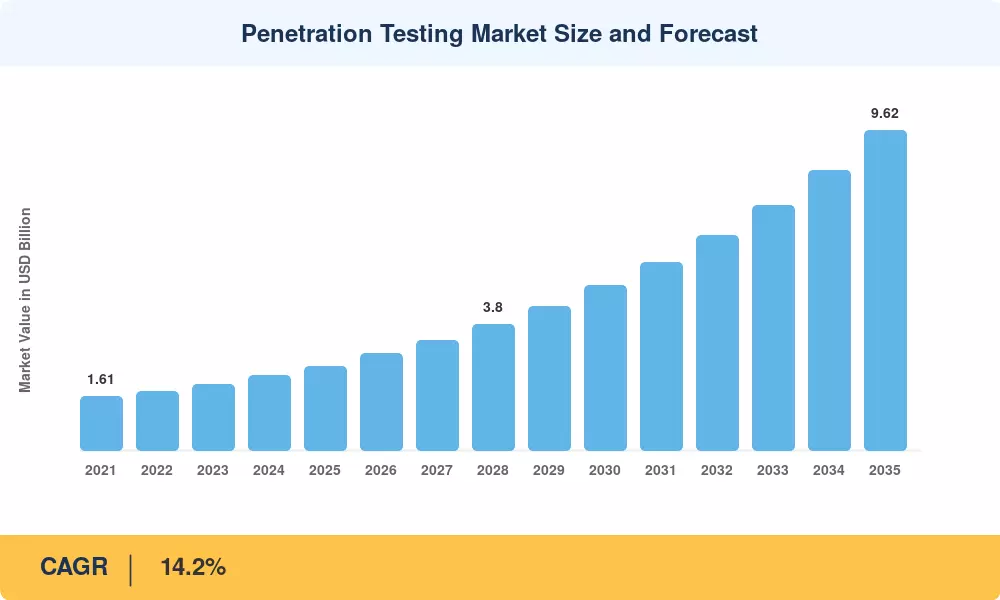
Penetration Testing Market Size and Forecast
Our Impact

Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals

Partnering with 2000+ Global Organizations Each Year

30K+ Citations by Top-Tier Firms in the Industry

Análisis de impacto del conductor

Conductor ~% Impacto en CAGR Relevancia geográfica Cronología del impacto Árbitro
Aceleración de mandatos regulatorios (PCI DSS 4.0, DORA, NIS2) +3,2% Global Corto plazo (≤2 años) [1][2][4]
Armamento de exploits mediante IA generativa +2,5% Global Corto plazo (≤2 años) [8]
Migración de cargas de trabajo en la nube y complejidad de múltiples nubes +2,8% América del Norte, Asia-Pacífico Mediano plazo (2 a 4 años)
Requisitos de validación de la arquitectura de confianza cero +1,9% América del Norte, Europa Mediano plazo (2 a 4 años) [7]
Expansión de la superficie de ataque de IoT y OT +1,6% Europa, Asia-Pacífico Largo plazo (≥4 años) [11]
La suscripción de seguros cibernéticos se está endureciendo +1,4% América del Norte, Europa Mediano plazo (2 a 4 años) [15]
Integración de canalización de DevSecOps +1,2% Global Largo plazo (≥4 años) [16]


Aceleración del mandato regulatorio

La versión 4.0 de PCI DSS entró en vigor en marzo de 2025, lo que exige que todas las entidades que almacenen datos de titulares de tarjetas realicen pruebas de penetración al menos una vez al año y después de cualquier cambio significativo en la infraestructura.[1]. La regulación DORA de la Unión Europea extiende esta lógica a más de 22.000 instituciones financieras, exigiendo pruebas de penetración basadas en amenazas (TLPT) inspiradas en el marco TIBER-UE para enero de 2025.[2]. Combinados con el alcance ampliado de NIS2 que abarca los sectores de energía, transporte y atención sanitaria, estos mandatos han convertido aproximadamente 420 millones de dólares de presupuestos de seguridad discrecionales en partidas comprometidas para pruebas de penetración sólo en toda Europa.[4].

Armamento de IA generativa

La proliferación de grandes modelos de lenguaje capaces de escribir malware polimórfico y crear señuelos de phishing sensibles al contexto ha comprimido la ventana entre la divulgación de vulnerabilidades y la explotación activa a tan solo 15 horas, según el informe Threat Horizons 2024 de Google.[8]. Las empresas están respondiendo aumentando la frecuencia de las pruebas de ciclos anuales a trimestrales o continuos, impulsando la expansión del mercado de pruebas de penetración en América del Norte y Europa, donde la adopción de la IA generativa es mayor.

Migración de cargas de trabajo a la nube

estima que el 75% de las cargas de trabajo empresariales residirán en plataformas de nube pública para 2027, frente al 45% en 2024.. Cada migración a la nube introduce configuraciones erróneas, expansión de identidades y brechas de responsabilidad compartida que las evaluaciones de redes tradicionales no pueden abordar. La demanda de pruebas de penetración en la nube está creciendo más rápido que cualquier otro tipo de prueba dentro del mercado de pruebas de penetración, a medida que las organizaciones descubren que las herramientas nativas de gestión de la postura de seguridad en la nube por sí solas no pueden simular el movimiento lateral del adversario.

Validación de confianza cero

La Orden Ejecutiva 14028 exigía que las agencias federales de EE. UU. implementaran arquitecturas de confianza cero para septiembre de 2024, y el posterior memorando OMB M-22-09 exigía la validación continua de esas arquitecturas.[7]. El Departamento de DefensaCiberseguridadLa Certificación del Modelo de Madurez (CMMC) 2.0 extiende requisitos similares a más de 300.000 contratistas de defensa. Estos mandatos han creado un proceso de validación de varios años que sostiene el mercado de pruebas de penetración incluso en entornos de presupuesto federal limitado.

Análisis de impacto de restricciones

Restricción ~% Impacto en CAGR Relevancia geográfica Cronología del impacto Árbitro
Escasez de profesionales certificados en pruebas de penetración –1,8% Global Largo plazo (≥4 años) [17]
Alto costo de los compromisos de pruebas integrales –1,3% América del Sur, MEA Mediano plazo (2 a 4 años) [9]
Falsos positivos, fatiga y retrasos en la remediación –0,9% Global Corto plazo (≤2 años) [18]
Soberanía de datos y restricciones al alcance de las pruebas –0,7% Europa, Asia-Pacífico Mediano plazo (2 a 4 años) [19]
Resistencia organizacional a ataques simulados –0,5% Global Corto plazo (≤2 años) [20]

Escasez de talento

El estudio de la fuerza laboral de ciberseguridad de 2024 de ISC² estima un déficit global de 4,8 millones de profesionales de ciberseguridad, y las pruebas de penetración y los roles de equipo rojo se encuentran entre los más difíciles de cubrir.[17]. Las certificaciones OSCP y CREST requeridas por la mayoría de los equipos de adquisiciones empresariales requieren de 12 a 18 meses de preparación, lo que crea un cuello de botella que limita la prestación de servicios.capacidad. Esta limitación afecta desproporcionadamente al mercado de pruebas de penetración en las economías emergentes, donde la infraestructura de capacitación es incipiente.

Barreras de costos de participación

Una prueba de penetración externa de alcance completo para una mediana empresa oscila entre USD 30 000 y USD 150 000 por compromiso, según el alcance y los requisitos de cumplimiento.[9]. Las pequeñas y medianas empresas en América del Sur, Medio Oriente y África con frecuencia posponen las pruebas más allá del umbral regulatorio mínimo debido a restricciones presupuestarias, lo que deja desatendido a una porción significativa del mercado de pruebas de penetración direccionable.

Fatiga falsa positiva

Las herramientas de escaneo automatizadas generan un promedio de 60 % de falsos positivos según una investigación del Instituto SANS, lo que abruma a los equipos de remediación y erosiona la confianza en los resultados de las pruebas de penetración.[18]. Cuando los centros de operaciones de seguridad no pueden distinguir los exploits validados del ruido, las organizaciones reducen la frecuencia de las pruebas, lo que reduce los valores de los contratos repetidos dentro del mercado de pruebas de penetración.

Penetration Testing Market Opportunities

Plataformas de prueba continua impulsadas por IA

Los motores de pruebas de penetración autónomos que se ejecutan de forma continua (en lugar de ciclos trimestrales o anuales) representan la mayor oportunidad de espacio en blanco. Las plataformas que combinan la simulación de ataques con la verificación de remediación automatizada pueden abordar la brecha en la frecuencia de las pruebas identificada en la Sección 4.2 y, al mismo tiempo, reducir la dependencia de los escasos evaluadores humanos.

Pruebas de penetración gestionadas para pymes

Las pequeñas y medianas empresas constituyen aproximadamente el 37% del mercado de pruebas de penetración por tamaño de organización, pero siguen estando dramáticamente subpenetradas. Los servicios de prueba gestionados basados ​​en suscripción con un precio de entre 500 y 3000 dólares al mes pueden desbloquear este segmento amortizando los costos de participación en los contratos anuales, particularmente en regiones sensibles a los precios como América del Sur y el Sudeste Asiático.

Validación de seguridad de OT e IoT

La convergencia de la tecnología operativa y las redes de TI ha creado superficies de ataque para las que las evaluaciones tradicionales nunca fueron diseñadas. ICS-CERT informó un aumento del 34% en las vulnerabilidades del sistema de control industrial en 2024[11]. Los proveedores de pruebas de penetración que crean metodologías de prueba seguras para OT, capaces de sondear sistemas SCADA sin activar paradas de seguridad, pueden capturar un segmento adyacente de rápido crecimiento dentro del mercado de pruebas de penetración.

Paquete de cumplimiento como servicio

Los proveedores que integran pruebas de penetración con mapeo de cumplimiento automatizado para informes PCI DSS, HIPAA, SOC 2 y DORA pueden obtener primas de precios de entre un 20 % y un 35 % en comparación con los compromisos de pruebas independientes.[2]. Este modelo de agrupación convierte evaluaciones únicas en ingresos recurrentes de la plataforma.

Catalizadores regulatorios de mercados emergentes

La directiva CERT-In de la India que exige la notificación de incidentes en seis horas, el marco de la Autoridad Nacional de Ciberseguridad de Arabia Saudita y la intensificación de la aplicación de la LGPD de Brasil están abriendo nuevos focos geográficos para el mercado de pruebas de penetración. Los proveedores que localizan los precios y establecen centros de entrega regionales pueden capturar la ventaja de ser los primeros en mercados que crecen entre un 16% y un 18% anual.

Penetration Testing Market Future Outlook

Simulación de ataques autónomos a escala

Para 2030, proyecta que el 40% de las pruebas de penetración se iniciarán y ejecutarán sin intervención humana. Los agentes autónomos que combinan reconocimiento, explotación, escalada de privilegios e informes en flujos de trabajo de un solo clic comprimirán los cronogramas de participación y remodelarán los modelos de precios en todo el mercado de pruebas de penetración. El cambio elevará a los proveedores de plataformas por encima de las consultorías boutique.

Consolidación de plataformas y economía de ecosistemas

Las pruebas de penetración están convergiendo con la gestión de la superficie de ataque, la simulación de ataques e infracciones y la gestión de vulnerabilidades en plataformas de validación de seguridad unificadas. Para 2028, las soluciones puntuales independientes cederán participación a plataformas integradas capaces de mapear los resultados de las pruebas directamente a los marcos de cumplimiento. Esta tendencia de consolidación impulsará la actividad de fusiones y adquisiciones y aumentará la concentración de los cinco principales dentro del mercado de pruebas de penetración de aproximadamente el 28 % actual a un 38 % estimado para 2033.[24].

Validación de preparación cuántica

Los estándares de criptografía poscuántica del NIST finalizados en 2024 desencadenarán una ola de evaluaciones de criptoagilidad a partir de 2028.[13]. Las organizaciones necesitarán pruebas de penetración especializadas que evalúen la susceptibilidad de las comunicaciones cifradas y los datos almacenados acuánticodescifrado. Esta categoría de pruebas emergente podría agregar entre 400 y 600 millones de dólares adicionales al mercado de pruebas de penetración para 2035.

Informes ESG y de resiliencia cibernética

Las reglas de divulgación de incidentes de ciberseguridad de la SEC y la Directiva de informes de sostenibilidad corporativa (CSRD) de la UE están incorporando métricas de resiliencia cibernética en los marcos de presentación de informes ESG.[25]. Las juntas directivas tratan cada vez más los resultados de las pruebas de penetración como evidencia de diligencia debida, transformando los informes de prueba de artefactos de TI en documentos de gobierno de nivel inversor. Esta visibilidad a nivel de sala de juntas mantendrá el patrocinio ejecutivo y la asignación presupuestaria para el mercado de pruebas de penetración hasta el final del período de pronóstico.


Análisis de participación de mercado regional

Región Métrica clave Temas primarios de inversión
América del norte 35,4% de participación (2025) Mandatos de confianza cero, ciberseguro y gasto federal
Europa 27,0% de participación (2025) DORA, NIS2, intensificación de la aplicación del RGPD
Asia-Pacífico 15,0% CAGR (2026-2035) Migración a la nube, CERT-In, soberanía digital
Sudamerica USD 0.20 billion (2025) Aplicación de la LGPD, cumplimiento del sector financiero
Medio Oriente y África 14,6% CAGR (2026-2035) Estrategias nacionales de ciberseguridad, Visión 2030
Total USD 2.54 billion (2025) —

El mercado de pruebas de penetración muestra una jerarquía geográfica clara moldeada por la madurez regulatoria, la concentración del gasto en TI empresarial y la disponibilidad de talento en ciberseguridad. América del Norte lidera en gasto absoluto, Europa en amplitud regulatoria y Asia-Pacífico en velocidad de crecimiento.


América del norte

País Métrica clave Controlador clave
A NOSOTROS 78,2% de la cuota regional Mandatos federales de confianza cero y CMMC 2.0
Canadá 13,8% de la cuota regional Directrices de ciberseguridad de OSFI
México 8,0% de la participación regional Regulación fintech y digitalización bancaria


Estados Unidos domina el mercado de pruebas de penetración de América del Norte a través de una combinación de mandatos de adquisiciones federales, requisitos agresivos de suscripción de seguros cibernéticos y el grupo más profundo del mundo de piratas informáticos éticos certificados. La Orden Ejecutiva 14028 y las posteriores Directivas Operativas Vinculantes de CISA han institucionalizado las pruebas de penetración dentro de todas las agencias federales civiles, mientras que CMMC 2.0 extiende requisitos similares en toda la base industrial de defensa.[7].

Europa

País Métrica clave Controlador clave
Alemania 14.8% CAGR Modernización de BSI IT-Grundschutz
Reino Unido USD 0.19 billion (2025) Marco de resiliencia operativa de la FCA
Francia 14.5% CAGR Mandatos de certificación ANSSI
Italia 13.9% CAGR Transposición NIS2 y normas de la unión bancaria
España 12.8% CAGR Transformación digital de la administración pública
Países nórdicos USD 0.08 billion (2025) Enfoque de protección de infraestructura crítica
Rusia 11.4% CAGR Sustitución de importaciones y ciberdefensa soberana
Resto de Europa USD 0.11 billion (2025) Inversiones en ciberseguridad del fondo de cohesión de la UE


La densidad regulatoria de Europa la convierte en la región más impulsada por el cumplimiento dentro del mercado de pruebas de penetración. Solo los requisitos TLPT de DORA afectan a más de 22.000 entidades financieras, y NIS2 extiende las pruebas de seguridad obligatorias a entidades esenciales e importantes en 18 sectores críticos.[2][4]. La Autoridad de Conducta Financiera del Reino Unido ha introducido por separado pruebas basadas en amenazas estilo CBEST para bancos de primer nivel.

Asia-Pacífico

País Métrica clave Controlador clave
Porcelana 28,4% de la cuota regional MLPS 2.0 y aplicación de la ley de ciberseguridad
India 16.8% CAGR Directivas CERT-In y exportaciones de servicios TI
Japón USD 0.09 billion (2025) Directrices de infraestructura crítica del NISC
Corea del Sur 15.2% CAGR Cumplimiento de KISA y marcos de seguridad 5G
ASEAN 16.1% CAGR Singapur MAS TRM y armonización regional
Resto de Asia-Pacífico USD 0.04 billion (2025) Crecimiento de la economía digital y ecosistemas de startups


Asia-Pacífico es la región de más rápido crecimiento en el mercado de pruebas de penetración, impulsada por una rápida migración a la nube, la expansión de los ecosistemas de pagos digitales y agresivas estrategias nacionales de ciberseguridad. El CERT-In de la India exigió informes de incidentes en seis horas en 2022, lo que impulsó indirectamente la demanda de pruebas proactivas, mientras que el MLPS 2.0 de China exige evaluaciones de seguridad anuales para todos los sistemas de información clasificada..

Sudamerica

País Métrica clave Controlador clave
Brasil 62,5% de la participación regional Aplicación de la LGPD y Resolución 4893 del Banco Central
Argentina 18,3% de la participación regional Regulación fintech y crecimiento de la banca digital
Resto de Sudamérica 19,2% de la participación regional Mandatos de seguridad de las telecomunicaciones


Brasil es el ancla del mercado sudamericano de pruebas de penetración a medida que la aplicación de la LGPD pasa de las advertencias a las sanciones sustanciales. La Resolución 4893 del Banco Central de Brasil exige que las instituciones financieras reguladas implementen políticas de ciberseguridad que incluyan evaluaciones periódicas de vulnerabilidad, creando un piso de demanda constante para servicios de pruebas de penetración.[22].

Medio Oriente y África

País Métrica clave Controlador clave
Arabia Saudita 31,7% de la cuota regional Controles esenciales de ciberseguridad de la NCA
Emiratos Árabes Unidos 27,8% de la cuota regional Regulación financiera de Abu Dhabi y DIFC
Sudáfrica 17,3% de la participación regional La aplicación de POPIA y el gasto del sector bancario
Egipto 12,1% de la participación regional Mandatos nacionales de seguridad de las telecomunicaciones
Resto de MEA 11,1% de la cuota regional Requisitos de seguridad OT del sector de petróleo y gas


Los Controles Esenciales de Ciberseguridad (ECC) de la Autoridad Nacional de Ciberseguridad de Arabia Saudita exigen evaluaciones de seguridad en todas las entidades gubernamentales y la infraestructura nacional crítica, lo que convierte al Reino en el mercado único más grande para el mercado de pruebas de penetración en la región MEA. Las zonas francas financieras de los EAU, en particular DIFC y ADGM, imponen requisitos de auditoría de ciberseguridad independientes que generan una demanda de pruebas recurrente.[23].


Penetration Testing Market By Region, 2025-2035

Penetration Testing Market Segmentation

Por tipo de prueba

Segmento Métrica clave Impulsor de la demanda primaria
Pruebas de penetración de red 35,3% de participación (2025) Validación de defensa perimetral y detección de movimiento lateral.
Pruebas de penetración de aplicaciones web USD 0.56 billion (2025) OWASP Top 10 de cumplimiento y seguridad de API
Pruebas de penetración en la nube 15,3% CAGR (2026-2035) Adopción de múltiples nubes y brechas de responsabilidad compartida
Pruebas de ingeniería social USD 0.28 billion (2025) Simulación de phishing y cuantificación del riesgo humano
Pruebas de aplicaciones móviles 14,9% CAGR (2026-2035) Proliferación de la banca móvil y las fintech


Las pruebas de penetración de redes siguen siendo la base del mercado de pruebas de penetración porque abordan los vectores de ataque más maduros y mejor comprendidos. Las empresas continúan asignando la mayor parte de sus presupuestos de pruebas a evaluaciones de red que evalúan las configuraciones de firewall, la integridad de la segmentación y las rutas de explotación de Active Directory. Sin embargo, la participación del segmento está disminuyendo gradualmente a medida que las categorías de prueba de aplicaciones y nube absorben un nuevo crecimiento presupuestario.

Las pruebas de penetración en la nube son el tipo de prueba de más rápido crecimiento, impulsadas por la rápida migración de cargas de trabajo empresariales a AWS, Azure y Google Cloud Platform. Las pruebas dirigidas a configuraciones erróneas de IAM, exposición de depósitos de almacenamiento y vulnerabilidades de escape de contenedores ahora son componentes estándar de los alcances de participación impulsados ​​por el cumplimiento dentro del mercado de pruebas de penetración.

Por modelo de implementación

Segmento Métrica clave Impulsor de la demanda primaria
Local 54,8% de participación (2025) Requisitos de residencia de datos e infraestructura heredada
Basado en la nube 14,4% CAGR (2026-2035) Escalabilidad del modelo de entrega SaaS y rápida implementación


La implementación local todavía representa la mayor parte del mercado de pruebas de penetración, ya que las organizaciones con datos confidenciales (particularmente en defensa, gobierno y servicios financieros) requieren plataformas de prueba para operar dentro de los límites de su propia red. Las plataformas basadas en la nube están ganando terreno rápidamente al ofrecer capacidad de escaneo elástica e informes automatizados a través de consolas basadas en navegador.

Por tamaño de organización

Segmento Métrica clave Impulsor de la demanda primaria
Grandes Empresas 62,8% de participación (2025) Cumplimiento normativo y entornos de TI complejos
Pequeñas y Medianas Empresas 14,5% CAGR (2026-2035) Requisitos de seguro cibernético y adopción de servicios gestionados


Las grandes empresas dominan la mayor parte del mercado de pruebas de penetración porque operan superficies de ataque expansivas y enfrentan las obligaciones de cumplimiento más estrictas. Las pymes, aunque actualmente desatendidas, representan el segmento de más rápido crecimiento a medida que las compañías de seguros cibernéticos exigen cada vez más pruebas de penetración antes de emitir o renovar pólizas.

Por modo de prestación de servicios

Segmento Métrica clave Impulsor de la demanda primaria
Servicios administrados por terceros 67,9% de participación (2025) Acceso a conocimientos especializados e independencia de auditoría
Equipos de prueba internos 14,4% CAGR (2026-2035) Cadencia de pruebas continua y conocimiento institucional.


Los servicios gestionados por terceros dominan el mercado de pruebas de penetración porque la mayoría de las organizaciones carecen de la experiencia interna para realizar simulaciones adversas. Los equipos internos están creciendo a medida que las grandes empresas crean capacidades de equipos rojos dedicados para respaldar programas de pruebas continuas.

Por industria de usuario final

Segmento Métrica clave Impulsor de la demanda primaria
BFSI 26,5% de participación (2025) Cumplimiento de PCI DSS 4.0, DORA y SWIFT CSP
TI y telecomunicaciones USD 0.46 billion (2025) Seguridad 5G y validación de plataforma SaaS
Salud y ciencias biológicas 15,6% CAGR (2026-2035) Cumplimiento de HIPAA y dispositivos médicos conectados
Gobierno y Defensa USD 0.33 billion (2025) Mandatos de confianza cero y CMMC 2.0
Fabricación 14,1% CAGR (2026-2035) Convergencia OT/TI y seguridad de la Industria 4.0
Venta minorista y comercio electrónico USD 0.18 billion (2025) Cumplimiento de PCI DSS y seguridad de pagos


BFSI es el usuario final vertical más grande en el mercado de pruebas de penetración, lo que refleja la pesada carga regulatoria del sector financiero y el alto costo de las violaciones de datos. El costo promedio de una filtración de datos de servicios financieros alcanzó los 6,08 millones de dólares en 2024, según el Informe sobre el costo de una filtración de datos de IBM, lo que hace que las pruebas proactivas sean una inversión económicamente racional.[6]. La atención médica es la vertical de más rápido crecimiento, ya que las entidades cubiertas por HIPAA enfrentan crecientes acciones de cumplimiento de OCR y ransomware dirigido a registros médicos electrónicos.


Evaluación comparativa competitiva

El mercado de pruebas de penetración está moderadamente concentrado con una cola larga. Se espera que los cinco principales proveedores tengan una participación combinada en los ingresos del 26-32%, y cientos de consultoras regionales y proveedores de plataformas especializadas compiten por el resto. El índice Herfindahl-Hirschman es de bajo a moderado, lo que significa que hay tanto corporaciones globales de ciberseguridad como empresas especializadas en seguridad ofensiva.

Compañía Est. Rango de participación en los ingresos Ofertas clave Posicionamiento Estratégico
rápido7 ~5–8% InsightConnect, Metasploit, detección y respuesta gestionadas Plataforma integrada de gestión de vulnerabilidades y pruebas de penetración
Sinack ~4–7% Pruebas de penetración colaborativas y clasificación basada en IA Modelo híbrido de inteligencia artificial y multitud de confianza
hackeruno ~4–6% Plataforma de recompensas por errores, pruebas de penetración como servicio La comunidad de hackers éticos más grande con cumplimiento empresarial
Seguridad IBM ~3–6% Servicios del equipo X-Force Red, integración QRadar Huella de entrega global con compromisos liderados por consultoría
Multitud de huelga ~3–5% Plataforma Falcon, servicios de emulación adversarios. Evaluaciones ofensivas basadas en inteligencia de amenazas
Cobalto ~2–4% Pentest as a Service (PtaaS), pruebas ágiles Plataforma amigable para desarrolladores con respuesta rápida
Pentera ~2–4% Validación de seguridad automatizada, mapeo de rutas de ataque Motor de prueba de penetración autónomo continuo
qualys ~2–4% VMDR, escaneo de aplicaciones web, paquete de cumplimiento Integración de gestión de vulnerabilidades nativa de la nube
IncumplimientoBloqueo ~1–3% Pruebas de penetración asistidas por IA, entrega SaaS Pruebas completas con informes listos para el cumplimiento
multitud de insectos ~1–3% Programas de divulgación de vulnerabilidades y seguridad colaborativa Servicios híbridos de prueba de penetración y recompensa de errores administrados

Noticias y desarrollos recientes

  • Consejo de normas de seguridad PCI(Marzo de 2025): Se implementó la versión 4.0 de PCI DSS, que requiere que todos los comerciantes de niveles 1 a 4 realicen pruebas de penetración internas y externas autenticadas con metodologías validadas.[1].
  • Comisión Europea (enero de 2025): DORA entró en plena aplicación, exigiendo pruebas de penetración basadas en amenazas para más de 22.000 entidades financieras en toda la UE, lo que generó una demanda de pruebas anual estimada en 380 millones de dólares.[2].
  • Rapid7 (marzo de 2023): adquirió Minerva Labs para reforzar las pruebas de evasión de endpoints y ampliar su ecosistema gestionado de detección y respuesta.[24].
  • Sinack(Junio ​​de 2024): lanzó la plataforma de pruebas de penetración autorizada por FedRAMP para agencias federales de EE. UU., convirtiéndose en uno de los primeros proveedores de colaboración abierta en cumplir con las bases de seguridad federales.[7].
  • CrowdStrike (abril de 2024): amplió sus servicios de emulación de adversarios para incluir simulación de amenazas de IA generativa, abordando las preocupaciones sobre los vectores de ataque impulsados ​​por LLM.[8].
  • NIST (agosto de 2024): se publicaron los estándares finales de criptografía poscuántica (FIPS 203, 204, 205), lo que indica la demanda futura de compromisos de pruebas de penetración de preparación cuántica[13].
  • hackeruno(Febrero de 2025): informó que su plataforma había procesado más de 500 000 informes de vulnerabilidad validados y que las pruebas de penetración crecieron un 42 % año tras año.[16].


Penetration Testing Market Report Scope

Parámetro Detalle
Alcance del mercado Mercado global de pruebas de penetración que cubre el tipo de prueba, el modelo de implementación, el tamaño de la organización, el modo de prestación de servicios, la industria del usuario final y la geografía.
Período de estudio 2021-2035
CAGR (2026-2035) 14.2%
Tamaño del mercado (año base 2025) USD 2.54 billion
Tamaño del mercado (pronóstico para 2035) USD 9.62 billion
Segmento de más rápido crecimiento Pruebas de penetración en la nube (por tipo de prueba); Atención sanitaria (por usuario final); Asia-Pacífico (por geografía)
Empresas perfiladas Rapid7, Synack, HackerOne, IBM Security, CrowdStrike, Cobalt, Pentera, Qualys, BreachLock, Bugcrowd
Moneda de valoración USD billion


Preguntas frecuentes

How should enterprises evaluate penetration testing vendor pricing models?
Compare fixed-scope engagement fees against pentest-as-a-service subscriptions. Subscription models typically reduce per-test costs by 30–40% for organizations requiring quarterly or continuous assessments [9].
What distinguishes crowdsourced penetration testing from traditional consulting engagements?
Crowdsourced models deploy hundreds of vetted ethical hackers against a target simultaneously, increasing coverage breadth. Traditional engagements offer deeper, methodology-driven analysis but at a higher per-hour cost [16].
How does DORA's threat-led penetration testing differ from standard compliance assessments?
DORA mandates TIBER-EU-style red-team exercises supervised by financial regulators, requiring realistic threat-intelligence-led attack scenarios. Standard compliance tests follow predefined checklists without adversarial simulation [2].
What role does the Penetration Testing Market play in cyber insurance underwriting?
Carriers increasingly require recent penetration test reports before issuing policies. Firms with documented testing programs receive 10–25% premium reductions compared to those without [15].
How are autonomous testing platforms affecting the Penetration Testing Market consulting model?
Autonomous platforms handle repetitive reconnaissance and exploitation tasks, freeing human testers for complex logic and business-layer assessments. Consulting margins are compressing on commodity testing types .
What compliance frameworks drive the most penetration testing demand within the Penetration Testing Market?
PCI DSS 4.0, DORA, HIPAA, and CMMC 2.0 generate the highest recurring test volumes. Organizations subject to multiple frameworks often consolidate testing engagements to reduce duplication [1][7].
How should organizations prepare for quantum-readiness penetration testing in the Penetration Testing Market?
Begin inventorying cryptographic assets and mapping algorithm dependencies now. NIST's post-quantum standards finalized in 2024 will drive dedicated crypto-agility assessments starting around 2028 [13].    
Autor
Autor Author Profile Ankit Gupta LinkedIn Team Lead - Research
Ankit Gupta is a seasoned market intelligence and strategic research professional with over six plus years of experience in the ICT and Semiconductor industries. With academic roots in Telecom, Marketing, and Electronics, he blends technical insight with business strategy. Ankit has led 200+ projects, including work for Fortune 500 clients like Microsoft and Rio Tinto, covering market sizing, tech forecasting, and go-to-market strategies. Known for bridging engineering and enterprise decision-making, his insights support growth, innovation, and investment planning across diverse technology markets.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of regulatory databases, peer-reviewed cybersecurity journals, technical publications, and authoritative technology & security organizations. Key sources included the US National Institute of Standards and Technology (NIST), European Union Agency for Cybersecurity (ENISA), International Organization for Standardization (ISO/IEC 27001), International Information System Security Certification Consortium (ISC)², Open Web Application Security Project (OWASP), SANS Institute, Center for Internet Security (CIS), US Cybersecurity and Infrastructure Security Agency (CISA), MITRE ATT&CK Framework Database, European Cyber Security Organisation (ECSO), Asia-Pacific Computer Emergency Response Team (APCERT), national cyber security center reports from key markets, Cloud Security Alliance (CSA), and Payment Card Industry Security Standards Council (PCI SSC). These sources were used to collect cyber incident statistics, regulatory compliance frameworks (GDPR, HIPAA, PCI DSS, SOC 2), security vulnerability databases, threat landscape analysis, adoption metrics for security testing solutions, and market landscape analysis for network penetration testing, web application testing, mobile application testing, cloud security testing, and social engineering assessments.


Primary Research

To gather both qualitative and quantitative insights, supply-side and demand-side stakeholders were interviewed during the primary research phase. CEOs, CTOs, VPs of Engineering, CISOs, heads of security research, and product managers from cybersecurity vendors, managed security service providers (MSSPs), and penetration testing service providers were examples of supply-side sources. Demand-side sources included procurement leads from the banking and financial services, healthcare, retail, IT & telecommunications, and government sectors, as well as Chief Information Security Officers (CISOs), IT security directors, risk management officers, and compliance managers. Primary research verified service pipeline advancements, validated market segmentation across deployment modes (on-premises, cloud-based, and hybrid), and obtained information on security adoption trends, testing service pricing models, and compliance-driven procurement dynamics.

Primary Respondent Breakdown:

By Designation: C-level Primaries (32%), Director Level (30%), Others (38%)

By Region: North America (38%), Europe (25%), Asia-Pacific (28%), Rest of World (9%)


Market Size Estimation

Global market valuation was derived through revenue mapping and security testing volume analysis. The methodology included:

Identification of 50+ key penetration testing service providers and cybersecurity vendors across North America, Europe, Asia-Pacific, Latin America, and Middle East & Africa

Service mapping across network penetration testing, web application testing, mobile application testing, social engineering testing, and cloud security testing segments

Analysis of reported and modeled annual revenues specific to penetration testing and vulnerability assessment portfolios

Coverage of service providers representing 75-80% of global market share in 2024

Extrapolation using bottom-up (security testing volume × ASP by industry vertical and region) and top-down (provider revenue validation) approaches to derive segment-specific valuations across deployment models and service types

Descargar muestra gratis

Complete el formulario a continuación para recibir una muestra gratuita de este informe

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.


















