ペネトレーションテスト市場 (2025 - 2035)

ペネトレーションテスト市場調査報告書:テストの種類別(ネットワークペネトレーションテスト、ウェブアプリケーションペネトレーションテスト、モバイルアプリケーションペネトレーションテスト、ソーシャルエンジニアリングテスト)、展開モデル別(オンプレミス、クラウドベース、ハイブリッド)、サービスタイプ別(セキュリティコンサルティング、マネージドサービス、テストサービス)、最終用途産業別(銀行および金融サービス、ヘルスケア、小売、ITおよび通信、政府)、地域別(北米、ヨーロッパ、南米、アジア太平洋、中東およびアフリカ) - 2035年までの予測。

Forecast Period
2025-2035
CAGR
14.2%
2025 Market Size
USD 2.54 billion
2035 Market Size
USD 9.62 billion
Semiconductor & Electronics ● Updated September 3, 2026 Report ID: MRFR/SEM/4391-HCR | Pages: 200 | Author: Ankit Gupta

Penetration Testing Market Summary

ペネトレーションテスト市場は2025年に25億4,000万米ドルに達し、2026年には29億1,000万米ドルに達すると予測されており、2026年から2035年にかけて14.2%のCAGRで2035年までに96億2,000万米ドルに達すると予測されています。 2 つの要因により、どのベンダー ロードマップが予想していたよりも早く導入スケジュールが圧縮されています。1 つは、2025 年 3 月から始まる PCI DSS バージョン 4.0 の必須ペネトレーション テスト要件の施行、もう 1 つは、22,000 以上の金融機関に脅威主導のペネトレーション テストを課す欧州連合のデジタル オペレーショナル レジリエンス法 (DORA) です。[1][2]。これらの規制上の義務により、侵入テストは毎年のチェックボックスから継続的な運用上の義務に変わりました。

ペネトレーションテスト市場の技術スタックは大きな変化を迎えています。以前は 4 ~ 6 週間の作業期間が必要だった手動評価を、72 時間以内にフルスコープ テストを実行できる自動化されたレッドチーム システムに置き換えています。 Pentera や Horizo​​n3.ai などのベンダーが 1 億 9,000 万ドルを出資[3]2024 年だけでも AI 主導の攻撃シミュレーション エンジンを拡張します。 CI/CD パイプラインと統合することで、コードがコミットされるたびに開発チームによってセキュリティ検証がトリガーされるようになり、品質保証と攻撃的なセキュリティの間の障壁が曖昧になります。

北米は、規制対象範囲が密であり、フォーチュン 500 企業のセキュリティ予算が集中しているため、ペネトレーション テスト市場の 35.4% 以上を占めています。アジア太平洋地域は、インドの CERT-In 準拠要件と中国のマルチレベル保護スキーム 2.0 に支えられ、2035 年まで 15.0% の CAGR で最も急速に拡大する地域になると予想されています。ヨーロッパは 27% 以上の 2 番目に高い市場シェアを持っており、これは 27 加盟国すべてでの NIS2 施行によって推進されています。[4]。次の 10 年間は、規制に対応した継続的なテストを大規模に実施できるプロバイダーが有利になるでしょう。

レポートの重要なポイント

• テストの種類別

  • ネットワークペネトレーションテストは、2025 年のペネトレーションテスト市場の約 35.3% を占め、これは企業による境界および横方向の移動の評価の優先順位を反映しています。
  • マルチクラウドの導入によりワークロードの複雑さが加速するため、クラウド侵入テストは 2035 年まで 15.3% の CAGR で拡大すると予測されています。

• エンドユーザー業界別

  • 銀行、金融サービス、保険 (BFSI) は、PCI DSS 4.0 と DORA の義務により、2025 年のペネトレーション テスト市場の約 26.5% を占めました。
  • HIPAA の施行が強化され、コネクテッド医療機器が急増する中、ヘルスケアとライフ サイエンスは 2035 年まで 15.6% の CAGR で成長すると予測されています。

• 地理別

  • 北米は、2025 年にも 35.4% のシェアを獲得し、ペネトレーション テスト市場の支配的な地域としての地位を維持しました。
  • アジア太平洋地域は、2035 年までに 15.0% の CAGR を記録すると予想されており、最も急速に拡大している地域市場となります。


ペネトレーションテスト市場規模と予測(2021~2035年)

市場規模の算出は、38 か国の CISO およびマネージド セキュリティ サービス プロバイダーとの一次インタビューに基づいており、ベンダーの収益申告、規制当局への申告データベース、サードパーティのテクノロジー支出追跡と照合されます。過去の数字 (2021 年から 2024 年) は、実際の支出データから導出されています。基準年 (2025 年) は、確認された契約とパイプラインの予測の組み合わせから導出されます。予測年 (2026 ~ 2035 年) は、規制の採用曲線とクラウド ワークロード転送のスケジュールに合わせて調整された複合年間成長モデルから導出されています。
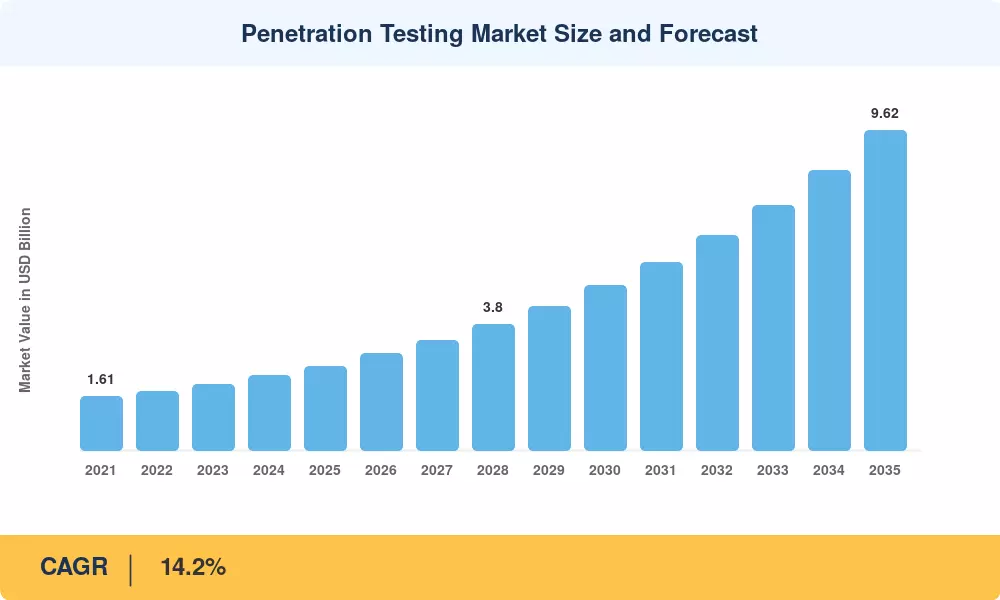
Penetration Testing Market Size and Forecast
Our Impact
Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals
Partnering with 2000+ Global Organizations Each Year
30K+ Citations by Top-Tier Firms in the Industry

ドライバーの影響分析

ドライバ CAGR に対する ~% の影響 地理的な関連性 影響のタイムライン 参照
規制義務の加速 (PCI DSS 4.0、DORA、NIS2) +3.2% グローバル 短期(2年以内) [1][2][4]
生成 AI によるエクスプロイトの武器化 +2.5% グローバル 短期(2年以内) [8]
クラウド ワークロードの移行とマルチクラウドの複雑さ +2.8% 北米、アジア太平洋 中期(2~4年) [10]
ゼロトラスト アーキテクチャの検証要件 +1.9% 北米、ヨーロッパ 中期(2~4年) [7]
IoT と OT の攻撃対象領域の拡大 +1.6% ヨーロッパ、アジア太平洋 長期(4年以上) [11]
サイバー保険の引受業務が厳格化 +1.4% 北米、ヨーロッパ 中期(2~4年) [15]
DevSecOps パイプラインの統合 +1.2% グローバル 長期(4年以上) [16]


規制上の義務の加速

PCI DSS バージョン 4.0 は 2025 年 3 月に施行され、カード会員データを保存するすべてのエンティティは、少なくとも年に一度、および重要なインフラストラクチャ変更後に侵入テストを実施することが義務付けられています。[1]。欧州連合の DORA 規制は、このロジックを 22,000 以上の金融機関に拡張し、2025 年 1 月までに TIBER-EU フレームワークをモデルとした脅威主導ペネトレーション テスト (TLPT) を義務付けています。[2]。エネルギー、運輸、ヘルスケア分野をカバーする NIS2 の範囲の拡大と組み合わせることで、これらの義務により、ヨーロッパだけで約 4 億 2,000 万ドルの裁量セキュリティ予算が、コミットメントされた侵入テスト項目に変換されました。[4].

生成 AI の兵器化

Google の 2024 年脅威ホライゾンレポートによると、ポリモーフィックなマルウェアを作成したり、コンテキストを認識したフィッシングルアーを作成したりできる大規模な言語モデルの急増により、脆弱性の公開から積極的な悪用までの時間がわずか 15 時間まで短縮されました。[8]。企業はテストの頻度を年から四半期、または継続的なサイクルに増やすことで対応しており、生成 AI の導入が最も多い北米とヨーロッパでペネトレーション テスト市場の拡大を推進しています。

クラウドワークロードの移行

企業のワークロードの 75% が、2024 年の 45% から 2027 年までにパブリック クラウド プラットフォーム上に存在すると推定されています。[10]。クラウドへの移行ごとに、従来のネットワーク評価では対処できない構成ミス、ID の拡散、責任共有のギャップが生じます。クラウド侵入テストの需要は、ネイティブのクラウド セキュリティ体制管理ツールだけでは敵対的な横方向の動きをシミュレートできないことがわかっているため、侵入テスト市場内の他のどのテスト タイプよりも急速に成長しています。

ゼロトラスト検証

大統領令 14028 により、米国連邦政府機関は 2024 年 9 月までにゼロトラスト アーキテクチャを実装することが義務付けられ、その後の OMB M-22-09 覚書では、これらのアーキテクチャの継続的な検証が義務付けられました。[7]。国防総省のサイバーセキュリティ成熟度モデル認証 (CMMC) 2.0 は、同様の要件を 300,000 を超える防衛請負業者に拡張します。これらの義務により、連邦政府の予算が限られた環境でも侵入テスト市場を維持する複数年にわたる検証パイプラインが構築されました。

拘束影響分析

拘束 CAGR に対する ~% の影響 地理的な関連性 影響のタイムライン 参照
認定侵入テスト専門家の不足 -1.8% グローバル 長期(4年以上) [17]
包括的なテスト作業にかかる高額なコスト -1.3% 南米、MEA 中期(2~4年) [9]
誤検知疲労と修復のバックログ -0.9% グローバル 短期(2年以内) [18]
データ主権とテスト範囲の制限 -0.7% ヨーロッパ、アジア太平洋 中期(2~4年) [19]
模擬攻撃に対する組織の抵抗力 -0.5% グローバル 短期(2年以内) [20]

人材不足

ISC² の 2024 年のサイバーセキュリティ労働力調査では、サイバーセキュリティ専門家が世界的に 480 万人不足していると推定されており、ペネトレーション テストとレッドチームの役割は最も補充が困難です。[17]。ほとんどの企業調達チームが要求する OSCP および CREST 認定の準備には 12 ~ 18 か月かかり、サービス提供を制限するボトルネックが生じています。容量。この制約は、トレーニング インフラストラクチャが初期段階にある新興経済国のペネトレーション テスト市場に不釣り合いな影響を与えます。

エンゲージメントコストの障壁

中堅企業向けの包括的な外部侵入テストの費用は、範囲とコンプライアンス要件に応じて、エンゲージメントごとに 30,000 米ドルから 150,000 米ドルの範囲です。[9]。南米、中東、アフリカの中小企業は予算の制約のため、規制の最低基準を超えてテストを延期することが多く、対応可能なペネトレーションテスト市場の大部分が十分なサービスを受けられないままになっています。

偽陽性疲労

SANS Institute の調査によると、自動スキャン ツールでは平均 60% の誤検知が発生しており、修復チームは圧倒的で、侵入テストの結果に対する信頼が失われています。[18]。セキュリティ オペレーション センターが検証済みのエクスプロイトとノイズを区別できない場合、組織はテストの頻度を減らし、ペネトレーション テスト市場における反復契約の価値を低下させます。

Penetration Testing Market Opportunities

AI 主導の継続的テスト プラットフォーム

四半期ごとや年ごとのサイクルではなく、継続的に実行される自律型侵入テスト エンジンは、単一の最大のホワイトスペースの機会を表します。攻撃シミュレーションと自動修復検証を組み合わせたプラットフォームは、希少な人間のテスターへの依存を軽減しながら、セクション 4.2 で特定されたテスト頻度のギャップに対処できます。

中小企業向けの管理された侵入テスト

中小企業は、組織規模別にペネトレーション テスト市場の約 37% を占めていますが、依然として普及率が大幅に低いままです。月額 500 米ドルから 3,000 米ドルのサブスクリプションベースのマネージド テスト サービスは、特に南米や東南アジアなどの価格に敏感な地域において、年間契約全体でエンゲージメント コストを償却することで、このセグメントの鍵を握ることができます。

OT および IoT のセキュリティ検証

運用テクノロジーと IT ネットワークの融合により、従来の評価では決して評価できるように設計されていなかった攻撃対象領域が生み出されました。 ICS-CERT は、2024 年に産業用制御システムの脆弱性が 34% 増加すると報告しました。[11]。安全なシャットダウンを引き起こすことなく SCADA システムを調査できる OT セーフなテスト手法を構築するペネトレーション テスト ベンダーは、ペネトレーション テスト市場内で急成長している隣接セグメントを獲得できます。

Compliance-as-a-Service バンドル

PCI DSS、HIPAA、SOC 2、および DORA レポートの自動コンプライアンス マッピングとペネトレーション テストを統合するベンダーは、スタンドアロンのテスト契約よりも 20 ~ 35% のプレミアム価格を設定できる可能性があります。[2]。このバンドル モデルは、1 回限りの評価を定期的なプラットフォーム収益に変換します。

新興市場の規制促進剤

6 時間以内のインシデント報告を義務付けるインドの CERT-In 指令、サウジアラビアの国家サイバーセキュリティ局の枠組み、ブラジルの LGPD 執行強化により、ペネトレーション テスト市場に新たな地理的ポケットが開かれています。価格設定をローカライズし、地域配送センターを設立するベンダーは、年間 16 ~ 18% で成長する市場で先行者利益を獲得できる立場にあります。

Penetration Testing Market Future Outlook

大規模な自律型攻撃シミュレーション

2030 年までに、侵入テストの 40% が人間の介入なしで開始および実行されるプロジェクト[12]。偵察、悪用、権限昇格、レポート作成をワンクリックのワークフローに組み込む自律型エージェントは、エンゲージメントのタイムラインを圧縮し、ペネトレーションテスト市場全体の価格モデルを再構築します。この変化により、プラットフォーム ベンダーは専門的なコンサルタント会社よりも地位が高まるでしょう。

プラットフォームの統合とエコシステムの経済学

ペネトレーション テストは、攻撃対象領域の管理、侵害と攻撃のシミュレーション、脆弱性管理を統合されたセキュリティ検証プラットフォームに統合しています。 2028 年までに、スタンドアロンのポイント ソリューションは、テスト結果をコンプライアンス フレームワークに直接マッピングできる統合プラットフォームにシェアを譲ります。この統合傾向により、M&A活動が促進され、ペネトレーションテスト市場における上位5位までの集中度が現在の約28%から2033年までに推定38%に増加すると予想されます。[24].

量子対応性の検証

2024 年に完成した NIST のポスト量子暗号標準は、2028 年から暗号アジリティ評価の波を引き起こす[13]。組織は、暗号化された通信と保存されたデータの脆弱性を評価する特殊な侵入テストを必要とします。量子復号化。この新興のテスト カテゴリにより、2035 年までにペネトレーション テスト市場に 4 億~6 億米ドルが追加される可能性があります。

ESGとサイバーレジリエンスのレポート

SEC のサイバーセキュリティ インシデント開示規則と EU 企業持続可能性報告指令 (CSRD) は、サイバー レジリエンスの指標を ESG 報告フレームワークに組み込んでいます。[25]。取締役会はペネトレーションテストの結果をデューデリジェンスの証拠として扱うことが増えており、テストレポートをIT成果物から投資家レベルのガバナンス文書に変換しています。この取締役会レベルの可視性により、予測期間の終わりまで、ペネトレーションテスト市場に対する経営陣のスポンサーシップと予算割り当てが維持されます。


Penetration Testing Market Segmentation

テストの種類別

セグメント 主要な指標 主な需要要因
ネットワーク侵入テスト シェア35.3%(2025年) 境界防御の検証と横方向の動きの検出
Web アプリケーション侵入テスト USD 0.56 billion (2025) OWASP トップ 10 コンプライアンスと API セキュリティ
クラウド侵入テスト 15.3% CAGR (2026 ~ 2035 年) マルチクラウドの導入と責任の共有のギャップ
ソーシャルエンジニアリングテスト USD 0.28 billion (2025) フィッシングシミュレーションと人的リスクの定量化
モバイルアプリケーションのテスト 14.9% の CAGR (2026 ~ 2035 年) モバイルバンキングとフィンテックの普及


ネットワーク侵入テストは、最も成熟し、よく理解されている攻撃ベクトルに対処するため、依然として侵入テスト市場の基盤となっています。企業は、ファイアウォール構成、セグメンテーションの整合性、および Active Directory 活用パスを評価するネットワーク評価に、テスト予算の最大の割合を割り当て続けています。ただし、クラウドとアプリケーションのテスト カテゴリが新たな予算の増加を吸収するため、このセグメントのシェアは徐々に低下しています。

クラウド侵入テストは、エンタープライズ ワークロードの AWS、Azure、Google Cloud Platform への急速な移行によって促進され、最も急速に成長しているテスト タイプです。 IAM の構成ミス、ストレージ バケットのエクスポージャ、コンテナ エスケープの脆弱性を対象としたテストは、現在、ペネトレーション テスト市場におけるコンプライアンス主導のエンゲージメント スコープの標準コンポーネントとなっています。

導入モデル別

セグメント 主要な指標 主な需要要因
オンプレミス シェア54.8%(2025年) データ所在地の要件とレガシー インフラストラクチャ
クラウドベース 14.4% の CAGR (2026 ~ 2035 年) SaaS 配信モデルの拡張性と迅速な導入


機密データを扱う組織、特に防衛、政府、金融サービスでは、独自のネットワーク境界内でテスト プラットフォームを運用する必要があるため、依然としてオンプレミス展開がペネトレーション テスト市場の大部分を占めています。クラウドベースのプラットフォームは、ブラウザベースのコンソールを介した柔軟なスキャン能力と自動レポートを提供することで急速に普及しています。

組織規模別

セグメント 主要な指標 主な需要要因
大企業 シェア62.8%(2025年) 規制遵守と複雑な IT 環境
中小企業 14.5% CAGR (2026 ~ 2035 年) サイバー保険の要件とマネージド サービスの導入


大企業は、広大な攻撃対象領域を運用し、最も厳しいコンプライアンス義務に直面しているため、ペネトレーション テスト市場の大部分を占めています。中小企業は、現在十分なサービスが受けられていないものの、サイバー保険会社が保険の発行または更新の前に侵入テストの証明を義務付けることが増えているため、最も急速に成長しているセグメントとなっています。

サービス配信モード別

セグメント 主要な指標 主な需要要因
サードパーティの管理サービス シェア67.9%(2025年) 専門知識へのアクセスと監査の独立性
社内テストチーム 14.4% の CAGR (2026 ~ 2035 年) 継続的なテストの頻度と組織的な知識


ほとんどの組織には敵対的シミュレーションを実施するための専門知識が社内にないため、サードパーティのマネージド サービスがペネトレーション テスト市場を支配しています。大企業が継続的なテスト プログラムをサポートする専用のレッドチーム機能を構築するにつれて、社内チームは成長しています。

エンドユーザー業界別

セグメント 主要な指標 主な需要要因
BFSI シェア26.5%(2025年) PCI DSS 4.0、DORA、および SWIFT CSP への準拠
ITとテレコム USD 0.46 billion (2025) 5GセキュリティとSaaSプラットフォームの検証
ヘルスケアとライフサイエンス 15.6% CAGR (2026 ~ 2035 年) HIPAA の施行と接続された医療機器
政府と防衛 USD 0.33 billion (2025) ゼロトラスト義務と CMMC 2.0
製造業 14.1% CAGR (2026 ~ 2035 年) OT/IT 融合とインダストリー 4.0 セキュリティ
小売と電子商取引 USD 0.18 billion (2025) PCI DSS 準拠と支払いのセキュリティ


BFSI は、金融セクターの重い規制負担とデータ侵害の高額なコストを反映して、ペネトレーション テスト市場で最大のエンドユーザー バーティカルです。 IBMのデータ侵害コストレポートによると、金融サービスのデータ侵害の平均コストは2024年に608万米ドルに達しており、プロアクティブなテストは経済的に合理的な投資となっています。[6]。 HIPAA の対象となっている企業は、電子医療記録を標的とした OCR 強制措置やランサムウェアの増加に直面しているため、ヘルスケアは最も急速に成長している分野です。


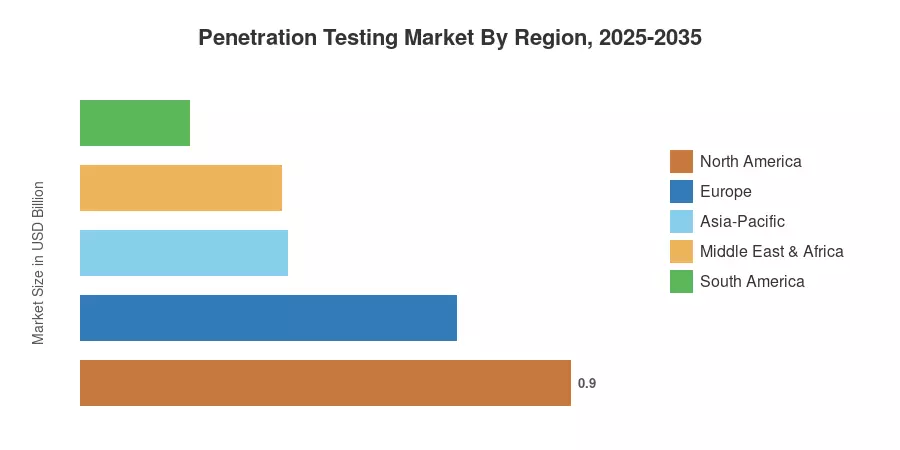
地域市場シェア分析

地域 主要な指標 主な投資テーマ
北米 シェア35.4%(2025年) ゼロトラスト義務、サイバー保険、連邦支出
ヨーロッパ シェア27.0%(2025年) DORA、NIS2、GDPR 施行のエスカレーション
アジア太平洋地域 15.0% の CAGR (2026 ~ 2035 年) クラウド移行、CERT-In、デジタル主権
南アメリカ USD 0.20 billion (2025) LGPDの執行、金融セクターのコンプライアンス
中東とアフリカ 14.6% CAGR (2026 ~ 2035 年) 国家サイバーセキュリティ戦略、ビジョン 2030
合計 USD 2.54 billion (2025)

ペネトレーションテスト市場は、規制の成熟度、企業のIT支出の集中、サイバーセキュリティ人材の確保によって形成された明確な地理的階層を示しています。支出の絶対額では北米が、規制の広さでは欧州が、成長速度ではアジア太平洋がリードしています。


北米

主要な指標 キードライバー
私たち 地域シェア78.2% 連邦政府のゼロトラスト義務と CMMC 2.0
カナダ 地域シェア13.8% OSFIサイバーセキュリティガイドライン
メキシコ 地域シェア8.0% フィンテック規制と銀行デジタル化


米国は、連邦政府による調達義務、積極的なサイバー保険引受要件、世界で最も豊富な認定倫理ハッカーの集団により、北米ペネトレーション テスト市場を支配しています。大統領令 14028 とそれに続く CISA 拘束力のある運用指令により、すべての文民連邦機関内で侵入テストが制度化されていますが、CMMC 2.0 では同様の要件が防衛産業基盤全体に拡張されています。[7].

ヨーロッパ

主要な指標 キードライバー
ドイツ 14.8% CAGR BSI IT-Grundschutz の最新化
イギリス USD 0.19 billion (2025) FCAの運用回復力フレームワーク
フランス 14.5% CAGR ANSSI 認証の義務
イタリア 13.9% CAGR NIS2 転置と銀行同盟のルール
スペイン 12.8% CAGR 行政のデジタル変革
北欧諸国 USD 0.08 billion (2025) 重要なインフラストラクチャの保護に重点を置く
ロシア 11.4% CAGR 輸入代替品と主権サイバー防御
ヨーロッパの残りの部分 USD 0.11 billion (2025) EU 結束基金のサイバーセキュリティ投資


Europe's regulatory density makes it the most compliance-driven region within the Penetration Testing Market. DORA の TLPT 要件だけでも 22,000 を超える金融機関に影響し、NIS2 は必須のセキュリティ テストを 18 の重要なセクターにわたる不可欠かつ重要な機関に拡大しています。[2][4]。英国の金融行動監視機構は、別途、ティア 1 銀行向けに CBEST スタイルの脅威主導型テストを導入しました。

アジア太平洋地域

主要な指標 キードライバー
中国 地域シェア28.4% MLPS 2.0 とサイバーセキュリティ法執行
インド 16.8% CAGR CERT-In ディレクティブと IT サービスのエクスポート
日本 USD 0.09 billion (2025) NISC重要インフラガイドライン
韓国 15.2% CAGR KISA コンプライアンスと 5G セキュリティ フレームワーク
アセアン 16.1% CAGR シンガポール MAS TRM と地域調和
残りのアジア太平洋地域 USD 0.04 billion (2025) デジタル経済の成長とスタートアップのエコシステム


アジア太平洋地域は、急速なクラウド移行、拡大するデジタル決済エコシステム、積極的な国家サイバーセキュリティ戦略によって推進され、ペネトレーションテスト市場で最も急速に成長している地域です。インドの CERT-In は 2022 年に 6 時間のインシデント報告を義務付け、予防的テストの需要を間接的に高めました。一方、中国の MLPS 2.0 はすべての機密情報システムに対して年次セキュリティ評価を義務付けています。[21].

南アメリカ

主要な指標 キードライバー
ブラジル 地域シェア62.5% LGPD の執行と中央銀行決議 4893
アルゼンチン 地域シェア18.3% フィンテック規制とデジタルバンキングの成長
南アメリカの残りの地域 地域シェア19.2% 電気通信のセキュリティ義務


LGPDの執行が警告から大幅な罰則に移行する中、ブラジルは南米の侵入検査市場を支えている。ブラジル中央銀行の決議 4893 では、規制対象の金融機関に対し、定期的な脆弱性評価を含むサイバーセキュリティ ポリシーの導入を義務付けており、ペネトレーション テスト サービスに対する安定した需要フロアを創出しています。[22].

中東とアフリカ

主要な指標 キードライバー
サウジアラビア 地域シェア31.7% NCA の必須サイバーセキュリティ管理
アラブ首長国連邦 地域シェア27.8% アブダビとDIFCの金融規制
南アフリカ 地域シェア17.3% POPIA の施行と銀行セクターの支出
エジプト 地域シェア12.1% 国家電気通信セキュリティ義務
MEAの残りの部分 地域シェア11.1% 石油およびガス部門の OT セキュリティ要件


サウジアラビアの国家サイバーセキュリティ局である必須サイバーセキュリティ管理(ECC)は、すべての政府機関と重要な国家インフラにわたるセキュリティ評価を義務付けており、サウジはMEA地域におけるペネトレーションテスト市場の最大の単一市場となっている。 UAE の金融フリーゾーン、特に DIFC と ADGM では、定期的なテスト需要を生み出す独立したサイバーセキュリティ監査要件が課されています。[23].


Penetration Testing Market By Region, 2025-2035

競争力のあるベンチマーク

ペネトレーション テスト市場は適度に集中しており、テールが長いです。上位 5 ベンダーの収益シェアは合計 26 ~ 32% になると予想され、数百の地域コンサルタント会社と専門プラットフォーム ベンダーが残りを争っています。ハーフィンダール・ハーシュマン指数は低から中程度であり、世界的なサイバーセキュリティ企業と攻撃的セキュリティに特化した企業の両方が存在することを意味します。

会社 EST(東部基準時。収益分配範囲 主な製品 戦略的なポジショニング
ラピッド7 ~5~8% InsightConnect、Metasploit、管理された検出と対応 統合された脆弱性管理およびペネトレーション テスト プラットフォーム
シナック ~4~7% クラウドソースの侵入テスト、AI を活用したトリアージ トラステッドクラウドとマシンインテリジェンスのハイブリッドモデル
ハッカーワン ~4~6% バグ報奨金プラットフォーム、サービスとしての侵入テスト 企業コンプライアンスを備えた最大の倫理的ハッカー コミュニティ
IBMのセキュリティ ~3~6% X-Force Red チーム サービス、QRadar 統合 コンサルティング主導の取り組みによるグローバルな配信実績
クラウドストライク ~3~5% Falcon プラットフォーム、敵対的エミュレーション サービス 脅威インテリジェンスに基づいた攻撃的評価
コバルト ~2~4% Pentest as a Service (PtaaS)、アジャイル テスト 開発者にとって使いやすく、迅速な対応が可能なプラットフォーム
ペンテラ ~2~4% 自動化されたセキュリティ検証、攻撃パスマッピング 継続的自律侵入テスト エンジン
クアリス ~2~4% VMDR、Web アプリケーション スキャン、コンプライアンス スイート クラウドネイティブの脆弱性管理の統合
ブリーチロック ~1~3% AI 支援の侵入テスト、SaaS 配信 コンプライアンス対応のレポート機能を備えたフルスタック テスト
バグクラウド ~1~3% クラウドソーシングによるセキュリティ、脆弱性開示プログラム 管理されたバグ報奨金と侵入テストのハイブリッド サービス

最近のニュースと開発

  • PCI セキュリティ標準評議会(2025 年 3 月): PCI DSS バージョン 4.0 を施行し、レベル 1 ~ 4 のすべての加盟店に、検証済みの方法論を使用して認証された内部および外部ペネトレーション テストを実施することを義務付けました。[1].
  • 欧州委員会 (2025 年 1 月): DORA が全面施行され、EU 全域の 22,000 以上の金融機関に対して脅威主導の侵入テストが義務付けられ、推定年間テスト需要が 3 億 8,000 万ドルに達します。[2].
  • Rapid7 (2023 年 3 月): エンドポイント回避テストを強化し、管理された検出と対応エコシステムを拡張するために Minerva Labs を買収[24].
  • シナック(2024 年 6 月): 米国連邦機関向けに FedRAMP 認定のペネトレーション テスト プラットフォームを開始し、連邦セキュリティ ベースラインを満たす最初のクラウドソーシング プロバイダーの 1 つとなりました。[7].
  • CrowdStrike (2024 年 4 月): 敵対者エミュレーション サービスを拡張して、生成 AI 脅威シミュレーションを含め、LLM を利用した攻撃ベクトルに関する懸念に対処しました。[8].
  • NIST (2024 年 8 月): 最終的な量子後暗号規格 (FIPS 203、204、205) を公開、量子対応ペネトレーション テスト業務に対する将来の需要を示唆[13].
  • ハッカーワン(2025 年 2 月): 同社のプラットフォームが 500,000 件を超える検証済みの脆弱性レポートを処理し、侵入テストの取り組みが前年比 42% 増加したと報告[16].


Penetration Testing Market Report Scope

パラメータ 詳細
市場範囲 テストの種類、展開モデル、組織の規模、サービス提供モード、エンドユーザーの業界、地理をカバーする世界のペネトレーションテスト市場
学習期間 2021 ~ 2035 年
CAGR (2026 ~ 2035 年) 14.2%
市場規模(2025年基準) USD 2.54 billion
市場規模(2035年予測) USD 9.62 billion
最も急成長しているセグメント クラウド侵入テスト (テストの種類別);ヘルスケア (エンドユーザーによる);アジア太平洋 (地理別)
紹介された企業 Rapid7、Synack、HackerOne、IBM Security、CrowdStrike、Cobalt、P​​entera、Qualys、BreachLock、Bugcrowd
評価通貨 USD billion


よくある質問

2024年現在のペネトレーションテスト市場の評価額はどのくらいですか?
ペネトレーションテスト市場は2024年に24.7億USDと評価されました。
2035年のペネトレーションテスト市場の予測市場規模はどのくらいですか?
市場は2035年までに90.25億USDに達すると予測されています。
2025年から2035年の予測期間中におけるペネトレーションテスト市場の予想CAGRはどのくらいですか?
2025年から2035年までのペネトレーションテスト市場の予想CAGRは12.5%です。
ペネトレーションテスト市場で重要なプレーヤーと見なされる企業はどれですか?
主要なプレーヤーには、IBM、アクセンチュア、CrowdStrike、Rapid7、Trustwave、Veracode、NSS Labs、Qualys、CybSafe、Secureworksが含まれます。
ペネトレーションテスト市場の主なセグメントは、タイプ別に何ですか?
主要なセグメントのタイプには、ネットワークペネトレーションテスト、ウェブアプリケーションペネトレーションテスト、モバイルアプリケーションペネトレーションテスト、ソーシャルエンジニアリングテストが含まれます。
2024年から2035年にかけて、ネットワークペネトレーションテストの評価はどのように変化しましたか?
ネットワークペネトレーションテストの評価額は、2024年の7.4億USDから2035年には予測で27.8億USDに増加しました。
2035年までのクラウドベースのペネトレーションテストサービスの予測成長率はどのくらいですか?
クラウドベースのペネトレーションテストサービスは、2024年の9.3億USDから2035年には32.5億USDに成長すると予想されています。
2035年までにペネトレーションテスト市場で最も高い評価額を持つと予測される最終用途産業はどれですか?
銀行および金融サービスセクターは、2024年の7.4億米ドルから2035年には27.8億米ドルに増加し、最も高い評価額を持つと予測されています。
ペネトレーションテスト市場セグメントに含まれるサービスタイプは何ですか?
サービスの種類には、セキュリティコンサルティング、マネージドサービス、テストサービスが含まれます。
2035年までに、マネージドサービスの予測成長は他のサービスタイプとどのように比較されますか?
マネージドサービスは、2024年に9.3億USDから2035年までに33.8億USDに成長すると予測されており、堅調な需要を示しています。
著者
著者
Author Profile
Ankit Gupta LinkedIn Team Lead - Research
Ankit Gupta is a seasoned market intelligence and strategic research professional with over six plus years of experience in the ICT and Semiconductor industries. With academic roots in Telecom, Marketing, and Electronics, he blends technical insight with business strategy. Ankit has led 200+ projects, including work for Fortune 500 clients like Microsoft and Rio Tinto, covering market sizing, tech forecasting, and go-to-market strategies. Known for bridging engineering and enterprise decision-making, his insights support growth, innovation, and investment planning across diverse technology markets.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of regulatory databases, peer-reviewed cybersecurity journals, technical publications, and authoritative technology & security organizations. Key sources included the US National Institute of Standards and Technology (NIST), European Union Agency for Cybersecurity (ENISA), International Organization for Standardization (ISO/IEC 27001), International Information System Security Certification Consortium (ISC)², Open Web Application Security Project (OWASP), SANS Institute, Center for Internet Security (CIS), US Cybersecurity and Infrastructure Security Agency (CISA), MITRE ATT&CK Framework Database, European Cyber Security Organisation (ECSO), Asia-Pacific Computer Emergency Response Team (APCERT), national cyber security center reports from key markets, Cloud Security Alliance (CSA), and Payment Card Industry Security Standards Council (PCI SSC). These sources were used to collect cyber incident statistics, regulatory compliance frameworks (GDPR, HIPAA, PCI DSS, SOC 2), security vulnerability databases, threat landscape analysis, adoption metrics for security testing solutions, and market landscape analysis for network penetration testing, web application testing, mobile application testing, cloud security testing, and social engineering assessments.


Primary Research

To gather both qualitative and quantitative insights, supply-side and demand-side stakeholders were interviewed during the primary research phase. CEOs, CTOs, VPs of Engineering, CISOs, heads of security research, and product managers from cybersecurity vendors, managed security service providers (MSSPs), and penetration testing service providers were examples of supply-side sources. Demand-side sources included procurement leads from the banking and financial services, healthcare, retail, IT & telecommunications, and government sectors, as well as Chief Information Security Officers (CISOs), IT security directors, risk management officers, and compliance managers. Primary research verified service pipeline advancements, validated market segmentation across deployment modes (on-premises, cloud-based, and hybrid), and obtained information on security adoption trends, testing service pricing models, and compliance-driven procurement dynamics.

Primary Respondent Breakdown:

By Designation: C-level Primaries (32%), Director Level (30%), Others (38%)

By Region: North America (38%), Europe (25%), Asia-Pacific (28%), Rest of World (9%)


Market Size Estimation

Global market valuation was derived through revenue mapping and security testing volume analysis. The methodology included:

Identification of 50+ key penetration testing service providers and cybersecurity vendors across North America, Europe, Asia-Pacific, Latin America, and Middle East & Africa

Service mapping across network penetration testing, web application testing, mobile application testing, social engineering testing, and cloud security testing segments

Analysis of reported and modeled annual revenues specific to penetration testing and vulnerability assessment portfolios

Coverage of service providers representing 75-80% of global market share in 2024

Extrapolation using bottom-up (security testing volume × ASP by industry vertical and region) and top-down (provider revenue validation) approaches to derive segment-specific valuations across deployment models and service types

無料サンプルをダウンロード

このレポートの無料サンプルを受け取るには、以下のフォームにご記入ください

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.
















