监管科技市场 (2026 - 2035)

RegTech市场研究报告:按解决方案(监管报告、合规管理、风险管理、身份管理、交易监控)、按部署类型(基于云的、本地的、混合的)、按最终用户(银行、保险公司、投资公司、金融市场基础设施)、按应用(反洗钱、了解您的客户、欺诈检测、数据隐私)以及按地区(北美、欧洲、南美、亚太、中东和非洲) - 预测到2035年
ID: MRFR/ICT/31072-HCR 100 Pages Aarti Dhapte Last Updated: November 11, 2026
Regtech Market
Market Size
Forecast Period2026-2035
CAGR (2026-2035)15.50%
2025 Market SizeUSD 21.90 Billion
2035 Market SizeUSD 92.55 Billion
Key Players
Thomson Reuters
Wolters Kluwer
LexisNexis Risk Solutions
NICE Actimize
Broadridge Financial Solutions
IBM
Opportunities
  • Real-Time Payment Rails in Emerging Markets
  • Consortium Intelligence and Compliance Data Services
  • Healthcare and Life Sciences Compliance

监管科技市场 市场概要

监管科技市场在2025年达到了219亿美元,预计在2026年将从252.9亿美元增长到2035年的925.5亿美元,预测期内的年均增长率为15.50%。两个催化剂支撑着这一轨迹。欧盟数字运营弹性法案于2025年1月生效,约束20多类金融实体遵守信息通信技术风险、事件报告和第三方监督规则[2]。执法压力增加了紧迫感:2024年全球金融机构的罚款总额约为46亿美元,其中北美占约95%[1]。

买家正在淘汰静态的基于规则的筛选引擎和电子表格驱动的报告,转而采用能够读取监管变化、实时评分风险并自动生成审计跟踪的人工智能驱动的云原生平台。经济因素解释了这一转变。LexisNexis风险解决方案估计全球金融犯罪合规成本为2061亿美元,劳动力占据了最大份额[12]。合规自动化软件通过减少人工警报审核直接攻击这一成本基础,这也是采购从IT预算转移到首席合规官职责的原因。

北美在2025年以36.2%的市场份额领先监管科技市场,受到美国证券交易委员会、金融犯罪执法网络和州监管机构的密集监督活动的支持。亚太地区以19.3%的年均增长率成为增长最快的地区,受益于实时支付量和澳大利亚及新加坡的新反洗钱制度。欧洲占有27.5%的市场份额,得益于数字运营弹性法案、反洗钱方案和可持续性披露规则。在未来十年,决定性竞争变量将是供应商将监管文本转换为机器可执行控制的速度。

关键报告要点

• 按组件划分

  • 解决方案在2025年占监管科技市场的63.2%,反映了根深蒂固的案例管理和筛选部署。
  • 服务预计将在2035年前以17.2%的年均增长率扩展,因为托管的客户尽职调查和外包客户生命周期程序规模扩大。

• 按应用划分

  • 合规管理占29.6%的市场份额,仍然是每个受监管实体的基本采购。
  • 预计欺诈管理将以18.8%的年均增长率增长,受到合成身份和授权推送支付欺诈的推动。
  • 监管情报和报告在2025年产生了41.2亿美元的收入。

• 按最终用户划分

  • 大型企业占监管科技市场的54.6%,资助多年的平台整合。
  • 个人是增长最快的最终用户,年均增长率为22.1%,受到个人加密资产报告义务的推动。

• 按行业划分

  • 金融服务占54.5%的市场份额,受反洗钱、巴塞尔和行为规范的支撑。
  • 医疗保健预计将以18.0%的年均增长率增长,因为人工智能驱动的医疗设备规则逐渐成熟。

• 按地区划分

  • 北美在2025年占36.2%的市场份额。
  • 亚太地区在2035年前以19.3%的年均增长率领先增长。
  • 欧洲占27.5%的市场份额,得到数字运营弹性法案和欧盟反洗钱方案的支持。

市场规模和预测(2021–2035)

市场研究未来通过对供应商在解决方案和服务中的收入进行自下而上的构建,结合来自金融机构、医疗服务提供者和科技公司的合规预算数据进行自上而下的验证,确定了监管科技市场的规模。历史数据来源于公司备案、监管执法数据集和行业合规成本研究[11][12]。预测值结合了计划的监管生效日期、执法趋势和技术采用曲线。
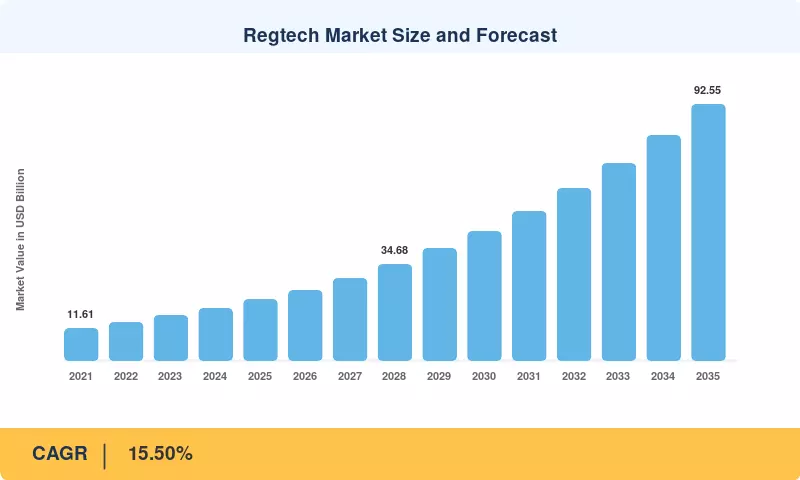
监管科技市场规模和预测
Our Impact

Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals

Partnering with 2000+ Global Organizations Each Year

30K+ Citations by Top-Tier Firms in the Industry

驱动因素影响分析

驱动因素 对CAGR的影响 ~% 地理相关性 影响时间线 参考
日益增加的执法罚款和监管审查 +2.8% 全球,以北美和亚太地区为主 短期(≤2年) [1]
欧盟DORA、AMLR和AMLA实施 +2.4% 欧洲,影响全球银行 中期(2–4年) [2][3]
交易监控中的人工智能和机器学习 +2.6% 全球 中期(2–4年) [10][12]
面向中小企业的云原生订阅 +1.9% 亚太地区,南美 中期(2–4年)
加密资产监管和报告 +1.3% 欧洲,北美,亚太地区 短期(≤2年) [4][24]
ESG披露与GRC的趋同 +1.6% 欧洲,亚太地区 长期(≥4年) [6]
后量子密码学迁移 +0.9% 北美,欧洲 长期(≥4年) [7]

日益增加的执法罚款和监管审查

罚款仍然是最有说服力的预算论据。Fenergo的跟踪显示,2024年对金融机构的罚款约为46亿美元,亚太地区的罚款同比增长266% [1]。董事会对这些数字的反应是立即为筛查升级、交易监控调整和补救回溯提供资金。由于罚款通常引用缺乏监控系统而非孤立的不当行为,执法行动几乎直接转化为技术采购,时间范围在12到18个月内。

欧盟DORA、AMLR和AMLA实施

欧洲正在执行十年来最密集的监管日程。DORA适用于银行、保险公司、投资公司和加密资产服务提供商,要求对ICT事件进行分类并建立第三方提供商的注册 [2]。反洗钱法规将在2027年7月直接适用,法兰克福的新反洗钱机构将监督多达40家高风险跨境机构 [3]。统一的规则减少了国家定制,但提高了数据质量和报告频率的标准。

交易监控中的人工智能和机器学习

传统规则引擎的误报率常常超过90%,消耗分析师的能力。FATF已支持负责任地使用机器学习来提高检测效果 [10]。机构现在部署结合网络分析、实体解析和行为模型的反洗钱合规技术,以减少警报数量,同时揭示复杂的类型学。由于劳动力占据了全球2061亿美元的合规成本基础 [12],即使是适度的警报减少也能为一流银行带来数百万美元的节省。

面向中小企业的云原生订阅

订阅交付使得合规对那些从未能资助本地部署的公司开放。2024年,全球金融科技投资达到约956亿美元,许多新获得许可的支付、贷款和钱包提供商位于亚太地区和拉丁美洲。这些公司从第一天起就需要入职检查、制裁筛查和监管申报。提供按检查定价的API优先供应商可以在几周内激活客户,压缩销售周期并扩大可寻址基础。

加密资产监管和报告

MiCA于2024年12月30日全面适用,对整个欧盟的加密资产服务提供商施加授权、旅行规则和市场滥用义务 [4]。在美国,最终的财政部法规要求经纪人对2025年及以后的数字资产交易发布1099-DA表格 [24]。这两种制度都创造了对区块链分析、钱包筛查和税务报告的需求,将合规支出从交易所延伸到个人交易者。

ESG披露与GRC的趋同

企业可持续性报告指令要求与欧洲可持续性报告标准对齐的经过保证的、数字标记的可持续性声明 [6]。即使在2025年综合提案缩小范围后,大公司和银行仍必须收集可审计的排放、供应链和治理数据。公司越来越多地通过现有的治理、风险和合规堆栈来处理这项工作,奖励那些将财务控制和可持续性数据统一在一个证据库下的供应商。

后量子密码学迁移

NIST于2024年8月发布了首批三项后量子密码学标准,FIPS 203、204和205 [7]。监管机构预计金融机构在量子解密变得可行之前就要对加密资产进行清点并计划迁移。具有长期保留期的数据,包括KYC记录和交易档案,面临“现在收集,稍后解密”的风险。提供加密发现和加密灵活密钥管理的供应商获得进入风险和安全预算的机会。

约束影响分析

以下约束影响是对Regtech市场复合年增长率(CAGR)下行压力的方向性估计。它们不是累加的,并且在供应商适应的过程中部分抵消。

约束 ~% 对CAGR的影响 地理相关性 影响时间线 参考
遗留系统集成和数据碎片化 −1.8% 全球,欧洲和北美尤为严重 中期(2–4年) [21]
数据隐私和本地化要求 −1.4% 亚太地区,欧洲,中东和非洲 长期(≥4年) [23]
合规技术人才短缺 −1.1% 全球 短期(≤2年) [11]
监管碎片化和规则波动性 −1.0% 全球 中期(2–4年) [11]
人工智能可解释性和模型风险审查 −0.8% 欧洲,北美 中期(2–4年) [5]

遗留系统集成和数据碎片化

糟糕的数据基础会减缓每次部署。巴塞尔委员会2023年的进展报告发现,31家评估的全球系统重要性银行中只有2家完全遵守BCBS 239风险数据聚合原则[21]。当客户、交易和参考数据位于不相连的核心时,新分析无法迅速投入生产。集成项目往往消耗的预算超过许可证费用,延迟了价值实现并拉长了销售周期。

数据隐私和本地化要求

跨境合规分析会遇到数据保护规则。在印度,2023年数字个人数据保护法有同意和转移条件,限制集中处理[23]。GDPR对欧洲个人数据的二次使用施加了限制。在某些司法管辖区,全球供应商必须运行区域数据中心,分隔模型训练并记录合法依据,这增加了交付成本并限制了联盟分析。

合规技术人才短缺

仍然缺乏既懂金融犯罪类型又懂数据工程的专家。汤森路透的合规成本研究反复发现,留住人才的费用和高级合规官员工资的上涨是主要问题[11]。较小的机构缺乏设计、调整和验证先进平台的资源,导致未使用的获取能力和较慢的续约与扩展。

监管碎片化和规则波动性

各种国家要求供应商发布平行规则集、报告模板和分类法。一家公司在数十个司法管辖区跟踪发展,每个工作日面临数百项监管更新[11]。每次变更都会增加设置工作、测试和证据更新,提升总拥有成本,并使一些客户选择增量修复而非全面平台替换。

人工智能可解释性和模型风险审查

欧盟人工智能法案将信用评估归类为高风险,施加文档、人为监督和数据治理义务[5]。监管机构还对机器学习检测工具施加模型风险管理期望。供应商必须提供透明的功能、挑战模型和验证包,延长采购审查时间并减缓黑箱方法的采用。

监管科技市场 机遇

新兴市场的实时支付系统

即时支付方案已经超越了传统的欺诈控制。印度的UPI每月处理超过100亿笔交易[18],巴西的Pix已成为该国主要的零售支付方式[19]。实时结算只留有几秒钟用于筛查,这创造了对流式欺诈评分和针对高交易量、低票价流的洗钱账户检测的需求。拥有本地化类型和定价的供应商可以在仍未被一线供应商充分渗透的市场中建立持久的地位。

联盟情报和合规数据服务

信息共享改革使新的收入模型成为可能。英国2023年经济犯罪和公司透明法案放宽了防止欺诈和洗钱的数据共享限制[25],新加坡的COSMIC平台于2024年4月上线,允许银行交换客户的风险信息[20]。供应商可以将匿名网络信号、类型库和基准作为软件许可之上的订阅数据产品进行货币化。

医疗保健和生命科学合规

美国FDA在2024年12月发布的关于预定变更控制计划的最终建议允许制造商在保持严格文档的情况下更新AI驱动的设备软件,而无需新的提交。对于设备制造商、医院和数字健康提供者,监管记录需要与版本控制、验证证据和市场后监测相链接。将金融级审计技术应用于临床操作的供应商可以在增长最快的非金融领域中抢占早期市场份额。

个人合规应用

个人现在承担正式报告职责。1099-DA报告[24]和MiCA的旅行规则要求[4]推动零售加密交易者、临时工和自由职业者使用轻量级工具来调和钱包、标记受污染资金并预填税表。在报税季节转换为付费层的免费增值应用为该行业提供了一种新的消费者分发模型。

密码库存和迁移服务

后量子标准创造了一个多年的服务管道。银行必须发现脆弱算法在应用程序、供应商和档案中的位置,然后才能迁移到FIPS 203和204方案[7]。以咨询为主导的密码库存,随后是管理的密码灵活性平台,为合规供应商提供了进入安全预算和长期重复合同的路径。

监管科技市场 未来展望

代理人工智能与机器可读法规

监管科技市场的下一个阶段将从标记问题的人工智能转向调查、起草和提交的代理。大型语言模型已经能够总结监管变化并预先起草可疑活动叙述;到2030年,受监督的代理将端到端地组装证据包。监管机构正在试点机器可读的规则手册,这将使控制措施能够直接从发布的文本中更新。根据欧盟人工智能法案的可解释性规则[5],将影响自主权的扩展程度。

平台整合与嵌入式合规

分散的点解决方案将让位于涵盖入职、监控、报告和风险的集成平台。纳斯达克与Adenza的交易[13]表明收购方对组合数据和工作流资产的需求。合规也将直接嵌入核心银行、支付网关和会计软件,将价值链的一部分转移给默认捆绑筛查的基础设施提供商。

实时支付与即时合规

根据ACI Worldwide和[16]的数据,全球实时支付交易在2023年达到了约2660亿笔。强制性的即时欧元支付[17]、FedNow的增长和UPI的扩展将决策窗口压缩到毫秒级。欺诈和制裁控制将从批处理迁移到流式架构,偏向于具有低延迟推理和共享智能网络的供应商。

可持续性保证与非财务报告

可持续性披露正从自愿叙述转向根据CSRD[6]和与ISSB对齐的亚太地区制度下的有保证、标记数据。公司需要对排放数据实施与财务报告控制相当的控制。到2035年,合并可持续性证据、内部控制和审计工作流的供应商将赢得超出银行业的预算,扩大该行业的工业足迹。

区域市场份额分析

地区 关键指标(2025) 主要投资主题
北美 36.2% 市场份额 AML监控现代化、受益所有权数据、加密税务报告
欧洲 27.5% 市场份额 DORA韧性、AMLR准备、可持续性报告
亚太地区 19.3% CAGR(2026–2035) 实时支付欺诈、新的AML制度、云端入驻
南美 13.8亿美元 Pix欺诈控制、开放金融合规
中东和非洲 17.1% CAGR(2026–2035) FATF灰名单整改、数字银行许可
总计 219亿美元 —

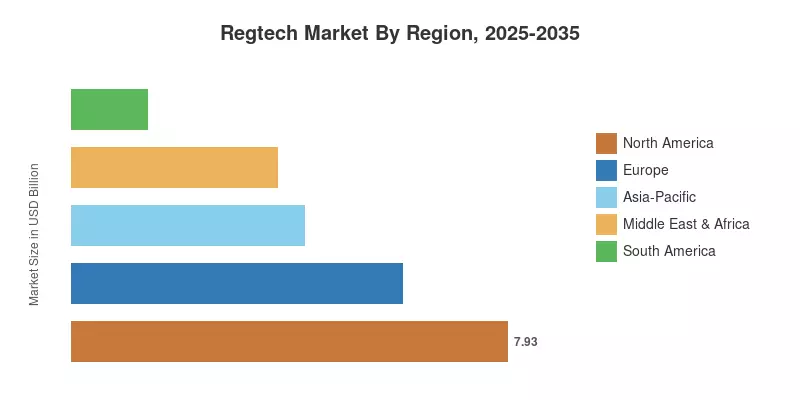
区域在Regtech市场的表现受监管强度、支付数字化和当地金融部门成熟度的影响。北美拥有最大的已安装基础,而亚太地区由于新的AML制度和即时支付系统的扩展,呈现出最强劲的增长。

北美

国家 关键指标(2025) 关键驱动因素
美国 81.4% 的地区份额 FinCEN受益所有权规则和多机构执法
加拿大 9.8亿美元 FINTRAC罚款升级和开放银行框架
墨西哥 17.6% CAGR(2026–2035) 金融科技法许可和汇款监控

美国主导北美的支出,因为联邦和州监管重叠,以及全球最高的罚款总额 [1]。FinCEN的受益所有权报告规则将于2024年1月生效,扩大了机构必须验证的公司数据 [9]。纳斯达克以105亿美元收购Adenza,将监管报告与金融犯罪分析结合,展示了平台整合 [13]。随着FINTRAC施加更大的行政罚款,加拿大的支出上升,而墨西哥的金融科技许可制度使新进入者正式合规。

欧洲

国家 关键指标(2025) 关键驱动因素
德国 19.8% 的地区份额 BaFin监管和DORA第三方注册
英国 14.4亿美元 未能防止欺诈罪和消费者责任
法国 13.1% 的地区份额 ACPR AML检查和CSRD早期采用
意大利 15.9% CAGR(2026–2035) 数字银行增长和AML升级
西班牙 4.2亿美元 即时支付和西班牙银行监管
北欧国家 7.6% 的地区份额 波罗的海受影响银行的AML整改
俄罗斯 9.8% CAGR(2026–2035) 国内替代外国合规软件
欧洲其他地区 8.8亿美元 较小欧盟国家的AMLR协调

欧洲的Regtech市场需求受到同步日历的影响:自2025年1月起实施的DORA、2025年10月起实施的即时支付法规下的收款人验证 [17],以及2027年7月实施的AMLR [3]。英国的未能防止欺诈罪将合规义务扩展到大型非金融公司 [25]。德国和法国在绝对支出方面领先,而北欧银行在早期AML失败后继续进行整改计划。

亚太地区

国家 关键指标(2025) 关键驱动因素
中国 33.5% 的地区份额 数据安全法合规和监管报告
印度 23.4% CAGR(2026–2035) UPI欺诈预防和DPDP法合规
日本 9.4亿美元 FATF后续和加密交易所监管
韩国 9.6% 的地区份额 虚拟资产用户保护法
东盟 21.8% CAGR(2026–2035) MAS COSMIC和数字银行许可
亚太其他地区 7.1亿美元 澳大利亚AML/CTF第二阶段改革

亚太地区增长最快,因为支付数字化超过了合规基础设施。印度的UPI交易量产生了急迫的欺诈评分需求 [18],而新加坡的COSMIC平台为银行信息共享设定了区域模板 [20]。澳大利亚的AML/CTF修正法案2024将义务扩展到律师、会计师和房地产代理,从2026年起增加了数万家新受监管实体。中国的支出集中在国内供应商上,考虑到数据本地化要求。

南美

国家 关键指标(2025) 关键驱动因素
巴西 58.7% 的地区份额 Pix欺诈控制和开放金融规则
阿根廷 16.9% CAGR(2026–2035) 虚拟资产提供商注册和FATF审查
南美其他地区 3.1亿美元 哥伦比亚、智利和秘鲁的金融科技许可

巴西通过中央银行的Pix生态系统及其欺诈责任规则支撑区域需求,包括针对诈骗受害者的特殊返还机制 [19]。开放金融义务要求同意管理和数据共享控制。阿根廷为虚拟资产提供商设立的注册制度在其FATF评估之前推出,推动了交易所的筛查采用,而哥伦比亚和智利推进的金融科技法则使借贷和支付初创企业受到监管。

中东和非洲

国家 关键指标(2025) 关键驱动因素
沙特阿拉伯 20.4% CAGR(2026–2035) SAMA金融科技许可和2030愿景数字化
阿联酋 31.0% 的地区份额 FATF灰名单退出和VARA加密监管
南非 2.2亿美元 FATF灰名单整改和FSCA监管
埃及 18.6% CAGR(2026–2035) 中央银行数字银行框架
中东和非洲其他地区 14.7% 的地区份额 东非和西非的移动支付AML控制

阿联酋在2024年2月退出FATF灰名单后引领该地区,这是通过对筛查和监管报告的重投资实现的里程碑。迪拜的虚拟资产监管局增加了特定于加密的义务。沙特阿拉伯在SAMA根据2030愿景许可数字银行和支付公司方面增长最快,而南非的灰名单整改计划维持了对受益所有权和交易监控工具的需求。

按地区划分的Regtech市场,2025-2035

监管科技市场 市场细分

按组件

细分 关键指标(2025) 主要需求驱动因素
解决方案 63.2% 市场份额 筛查、案件管理和报告平台
服务 17.2% 年均增长率(2026–2035) 托管的KYC、客户生命周期外包、咨询

在监管科技市场中,解决方案占主导地位,因为银行依赖于嵌入日常运营的成熟规则引擎、案件管理和报告软件。服务增长更快,因为买家更倾向于基于结果的合作,这样可以集中吸收监管更新。2024年6月宣布的Vistra和Fenergo合作伙伴关系,将SaaS客户生命周期软件与托管实体服务专业知识相结合[14],这一模式解决了人才短缺问题,并加速了中型机构的现代化进程。

按应用

细分 关键指标(2025) 主要需求驱动因素
合规管理 29.6% 市场份额 政策、控制和义务管理
监管情报和报告 41.2亿美元 前瞻性扫描和自动化监管申报
风险管理 17.6% 市场份额 运营韧性和第三方风险
身份管理 31.8亿美元 生物识别入职和深度伪造防御
欺诈管理 18.8% 年均增长率(2026–2035) 合成身份和实时支付诈骗

监管科技市场的应用需求集中在合规管理上,这是每个受监管实体必须具备的基本能力。欺诈管理增长最快,因为合成身份和AI生成的骡子网络超越了基于规则的检测。监管情报和报告套件自动化前瞻性扫描和影响评估,而身份管理则采用行为生物识别技术来防范深度伪造账户的开设。风险管理越来越多地嵌入DORA第三方注册和量子安全控制。

按最终用户

细分 关键指标(2025) 主要需求驱动因素
大型企业 54.6% 市场份额 整合孤立的合规架构
中小型企业 88.9亿美元 云订阅用于入职和税务合规
个人 22.1% 年均增长率(2026–2035) 个人加密资产和税务申报义务

大型企业在监管科技市场的最终用户支出中占主导地位,利用大量预算将孤立的合规堆栈替换为统一的平台。中小型企业采用云订阅进行入职检查和跨境增值税合规,而无需雇佣专门的员工。个人是增长最快的群体,因为零售加密投资者面临1099-DA表格和与MiCA相关的义务[4][24],推动了轻量级钱包对账和税务申报应用的使用。

按行业

细分 关键指标(2025) 主要需求驱动因素
金融服务 54.5% 市场份额 反洗钱、巴塞尔和行为规范
信息通信技术 24.1亿美元 数据保护和平台问责规则
医疗保健 18.0% 年均增长率(2026–2035) FDA对AI驱动医疗设备的监管
能源与公用事业 6.4% 市场份额 排放跟踪和电网合规
交通运输 11.6亿美元 自动化事件和安全报告
其他行业 12.6% 市场份额 公共部门、零售和游戏合规

金融服务仍然是监管科技市场的核心行业,反映了长期存在的反洗钱和审慎监管要求。医疗保健增长最快,因为FDA对预定变更控制计划的指导要求对AI驱动设备进行可审计记录。信息通信技术公司面临日益扩大的数据保护和平台问责规则,而能源与公用事业采用排放跟踪器,交通运输运营商部署自动化事件报告模块。

竞争基准测试

监管科技市场显示出中等集中度。市场研究未来估计赫芬达尔-赫希曼指数大约在700–900之间,前五大供应商占据约25–30%的收入。信息服务巨头和成熟的金融犯罪专家处于领先地位,而数百家风险投资支持的公司在加密分析、监管情报和身份验证等细分市场中竞争。随着现有企业收购数据资产和人工智能能力,整合仍在继续。

公司 预计收入份额范围 监管科技市场的关键产品 战略定位
汤森路透 ~5–7% 监管情报、CLEAR、World-Check筛查数据 以内容为主的领导者,将生成性人工智能整合到合规研究中
沃尔特斯·克鲁维尔 ~5–7% OneSumX监管报告、财务和风险套件 为各个司法管辖区的银行提供深度监管报告覆盖
LexisNexis风险解决方案 ~4–6% Bridger Insight、身份验证、风险数据 在筛查和欺诈方面的数据网络优势
NICE Actimize ~4–6% X-Sight平台、反洗钱和欺诈检测 具有云原生平台战略的金融犯罪专家
Broadridge金融解决方案 ~3–5% 交易监控、监管报告、通信合规 资本市场基础设施提供商
IBM ~3–5% OpenPages GRC、watsonx治理 大型企业的人工智能治理和GRC
纳斯达克 ~3–5% Verafin金融犯罪、AxiomSL监管报告 结合反金融犯罪和报告的平台
~2–4% KYC实体数据、网格筛查、信用风险分析 实体数据和风险分析的整合
Fenergo ~1–3% 客户生命周期管理、KYC自动化 与托管服务合作伙伴的SaaS客户生命周期专家
MetricStream ~1–3% 连接的GRC、ESG、第三方风险 为受监管行业提供的集成GRC平台
ACTICO ~0.5–1.5% 合规和信用决策软件 为欧洲银行提供规则和人工智能决策

最新新闻与发展

  • 纳斯达克(2023年11月):完成对Adenza的105亿美元收购,Adenza是AxiomSL和Calypso的拥有者,将监管报告与Verafin的金融犯罪平台结合,标志着大规模平台整合[13]
  • 金融犯罪执法网络(2024年1月):开始收集报告公司的实益拥有权信息,扩大可供进行尽职调查的机构的验证数据[9]
  • 新加坡金融管理局(2024年4月):推出COSMIC,一个数字平台,使主要银行能够共享客户的风险信息,以对抗洗钱[20]
  • Vistra和Fenergo(2024年6月):宣布合作,将SaaS客户生命周期软件与管理实体服务相结合,展示向服务主导交付的转变[14]
  • 欧盟(2024年6月):发布反洗钱(AML)方案,包括反洗钱指令(AMLR)和建立反洗钱局(AMLA)的法规,设定2027年为统一规则的实施日期[3]
  • 美国国家标准与技术研究院(2024年8月):最终确定FIPS 203、204和205后量子标准,触发受监管公司的密码迁移规划[7]
  • 澳大利亚国会(2024年11月):通过反洗钱/反恐融资修正法案,将义务扩展至第二类职业,扩大亚太地区的Regtech市场机会
  • 美国食品药品监督管理局(2024年12月):发布关于AI启用设备软件的预定变更控制计划的最终指导,正式化医疗保健中的审计跟踪期望

监管科技市场 市场报告范围

参数 详细信息
市场范围 涵盖大型企业、中小企业、个人及多个行业领域的合规管理、监管情报与报告、风险、身份和欺诈管理的监管科技解决方案和服务
研究周期 2021–2035
基准年 2025
历史数据 2021–2024
预测周期 2026–2035
2025年市场规模 219亿美元
2035年市场规模 925.5亿美元
年均增长率 (2026–2035) 15.50%
增长最快的细分市场 个人(22.1% 年均增长率);欺诈管理(18.8% 年均增长率);医疗保健(18.0% 年均增长率);服务(17.2% 年均增长率)
覆盖地区 北美、欧洲、南美、亚太、中东和非洲及其他地区
分析公司 汤森路透、沃尔特斯·克鲁沃、LexisNexis风险解决方案、NICE Actimize、Broadridge金融解决方案、IBM、纳斯达克、Fenergo、MetricStream、ACTICO
估值货币 美元十亿
方法论 350+次主要专家访谈;自下而上的市场规模估算;自上而下的验证;数据三角测量;基于情景的预测;实时项目跟踪

常见问题

买家应该如何评估合规科技市场的供应商?
优先考虑可解释性、符合监管要求的审计轨迹和API深度,而不是功能数量。在签署之前,运行8-12周的概念验证,以测量假阳性减少,使用您自己的历史警报[10]。
哪些定价模型主导合规科技市场合同?
按实体、按筛查或按交易量定价的年度订阅现在已成为标准。与警报减少或入职时间相关的结果链接费用在托管服务交易中正在出现[14]。
典型的合规科技实施需要多长时间?
云筛查工具通常在6-12周内上线。企业交易监控替代方案通常需要9-18个月,因为数据映射、模型调整和并行运行主导了时间线[21]。
什么是监管科技,它如何影响合规科技市场?
监管科技是监管机构用来收集和分析监督数据的技术。随着机构采用细粒度、机器可读的报告,企业必须提供更清晰、更频繁的提交,增加对自动化数据管道的需求[20]。
企业应该在内部构建合规工具还是购买?
购买通常在筛查和报告方面更具优势,因为供应商在许多客户之间分摊监管更新的成本。只有在创建竞争差异化的专有风险模型时,构建才有意义[11]。
投资者在合规科技公司中寻找什么?
投资者青睐高经常性收入、强净收入留存率和随着规模增长而改善的专有数据网络。拥有独特风险数据的公司通常会吸引高溢价的收购兴趣。
供应商如何在合规工作中控制生成性人工智能风险?
领先的供应商将模型输出基于引用的监管文本,并要求在提交之前进行人工签字。记录的提示和版本化模型为审计员提供了欧盟人工智能法案所期望的可追溯性[5]。
作者
作者 Author Profile Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of regulatory databases, financial technology publications, peer-reviewed journals, and authoritative regulatory bodies. Key sources included the US Securities and Exchange Commission (SEC), Financial Industry Regulatory Authority (FINRA), European Banking Authority (EBA), European Securities and Markets Authority (ESMA), Financial Conduct Authority (FCA) UK, Monetary Authority of Singapore (MAS), Hong Kong Monetary Authority (HKMA), US Department of Treasury Financial Crimes Enforcement Network (FinCEN), Basel Committee on Banking Supervision, International Monetary Fund (IMF) Financial Sector Reports, World Bank Global Financial Development Database, Bank for International Settlements (BIS), International Association of Insurance Supervisors (IAIS), Financial Stability Board (FSB), Organization for Economic Co-operation and Development (OECD) Regulatory Policy Outlook, and national financial regulatory authority reports from key markets. These sources were used to collect regulatory compliance statistics, enforcement action data, technology adoption trends, regulatory framework evolution, and market landscape analysis for regulatory reporting solutions, AML/KYC technologies, risk management platforms, identity verification systems, and transaction monitoring tools.


Primary Research

Qualitative and quantitative insights were obtained by interviewing supply-side and demand-side stakeholders during the primary research process. The supply-side sources consisted of CEOs, CTOs, VPs of Product Development, regulatory technology leaders, and commercial directors from RegTech software providers, compliance solution vendors, and financial technology OEMs. From tier-1 and tier-2 banks, insurance carriers, asset management firms, brokerage houses, and financial market infrastructures such as exchanges and clearinghouses, demand-side sources included chief compliance officers, chief risk officers, heads of regulatory reporting, AML directors, and procurement leads. The primary research validated market segmentation, confirmed product development roadmaps, and collected insights on technology adoption patterns, pricing models, and procurement cycles.

Primary Respondent Breakdown:

By Designation: C-level Primaries (28%), Director Level (42%), Others (30%)

By Region: North America (32%), Europe (30%), Asia-Pacific (28%), Rest of World (10%)


Market Size Estimation

Global market valuation was derived through revenue mapping and deployment volume analysis. The methodology included:

Identification of 50+ key RegTech solution providers across North America, Europe, Asia-Pacific, and Latin America

Product mapping across regulatory reporting, compliance management, risk management, identity management, and transaction monitoring solution categories

Analysis of reported and modeled annual revenues specific to RegTech software portfolios

Coverage of providers representing 75-80% of global market share in 2024

Extrapolation using bottom-up (deployment volume × ASP by country/segment) and top-down (vendor revenue validation) approaches to derive segment-specific valuations across cloud-based, on-premises, and hybrid deployment models

下载免费样本

请填写以下表格以获取本报告的免费样本

Global Diameter Signaling Market
案例研究
Information and Communications Technology
Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.

















