Marché Regtech (2026 - 2035)

Rapport d'étude de marché RegTech : Par solutions (Rapport réglementaire, Gestion de la conformité, Gestion des risques, Gestion de l'identité, Surveillance des transactions), Par type de déploiement (Basé sur le cloud, Sur site, Hybride), Par utilisateur final (Banques, Compagnies d'assurance, Sociétés d'investissement, Infrastructures de marché financier), Par application (Lutte contre le blanchiment d'argent, Connaître votre client, Détection de fraude, Confidentialité des données) et Par région (Amérique du Nord, Europe, Amérique du Sud, Asie-Pacifique, Moyen-Orient et Afrique) - Prévisions jusqu'en 2035.
ID: MRFR/ICT/31072-HCR 100 Pages Aarti Dhapte Last Updated: October 23, 2026
Regtech Market
Market Size
Forecast Period2026-2035
CAGR (2026-2035)15.50%
2025 Market SizeUSD 21.90 Billion
2035 Market SizeUSD 92.55 Billion
Key Players
Thomson Reuters
Wolters Kluwer
LexisNexis Risk Solutions
NICE Actimize
Broadridge Financial Solutions
IBM
Opportunities
  • Real-Time Payment Rails in Emerging Markets
  • Consortium Intelligence and Compliance Data Services
  • Healthcare and Life Sciences Compliance

Marché Regtech Résumé du marché

Le marché Regtech a atteint 21,90 milliards USD en 2025 et devrait croître de 25,29 milliards USD en 2026 à 92,55 milliards USD d'ici 2035, avec un TCAC de 15,50 % sur la période de prévision. Deux catalyseurs ancrent cette trajectoire. La loi européenne sur la résilience opérationnelle numérique est entrée en vigueur en janvier 2025, liant plus de 20 catégories d'entités financières aux règles de risque ICT, de déclaration d'incidents et de supervision des tiers [2]. La pression de l'application ajoute de l'urgence : les pénalités des institutions financières mondiales ont totalisé environ 4,6 milliards USD en 2024, avec l'Amérique du Nord générant environ 95 % de cette valeur [1].

Les acheteurs abandonnent les moteurs de filtrage statiques basés sur des règles et les rapports basés sur des tableurs au profit de plateformes cloud natives activées par l'IA qui lisent les changements réglementaires, évaluent le risque en temps réel et génèrent automatiquement des pistes de vérification. L'économie explique ce changement. LexisNexis Risk Solutions a estimé les coûts de conformité aux crimes financiers mondiaux à 206,1 milliards USD, le travail consommant la plus grande part [12]. Les logiciels d'automatisation de la conformité qui réduisent l'examen manuel des alertes attaquent directement cette base de coûts, c'est pourquoi les achats sont passés des budgets informatiques aux mandats des responsables de la conformité.

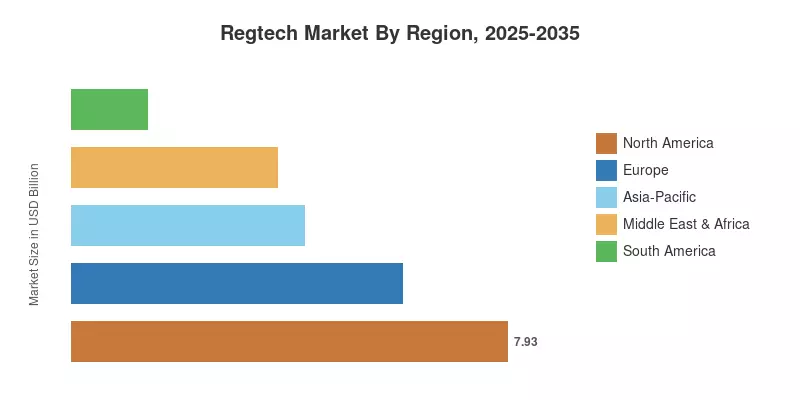
L'Amérique du Nord domine le marché Regtech avec une part de 36,2 % en 2025, soutenue par une activité de supervision dense à travers la SEC, FinCEN et les régulateurs d'État. La région Asie-Pacifique est celle qui connaît la croissance la plus rapide avec un TCAC de 19,3 %, alimentée par les volumes de paiements en temps réel et les nouveaux régimes de LBC en Australie et à Singapour. L'Europe détient une part de 27,5 %, soutenue par DORA, le paquet LBC et les règles de divulgation de durabilité. Au cours de la prochaine décennie, la variable concurrentielle décisive sera la rapidité avec laquelle les fournisseurs convertissent le texte réglementaire en contrôles exécutables par machine.

Principaux enseignements du rapport

• Par composant

  • Les solutions représentent une part de 63,2 % du marché Regtech en 2025, reflétant des déploiements de gestion de cas et de filtrage bien ancrés.
  • Les services devraient se développer à un TCAC de 17,2 % jusqu'en 2035 à mesure que les programmes KYC gérés et les programmes de cycle de vie client externalisés se développent.

• Par application

  • La gestion de la conformité détient une part de 29,6 %, restant l'achat de base pour chaque entité réglementée.
  • La gestion de la fraude devrait croître à un TCAC de 18,8 %, alimentée par la fraude à l'identité synthétique et la fraude aux paiements autorisés.
  • L'intelligence réglementaire et la déclaration ont généré 4,12 milliards USD en 2025.

• Par utilisateur final

  • Les grandes entreprises commandent une part de 54,6 % du marché Regtech, finançant la consolidation des plateformes sur plusieurs années.
  • Les particuliers représentent l'utilisateur final à la croissance la plus rapide avec un TCAC de 22,1 %, alimenté par les obligations de déclaration de crypto-actifs personnels.

• Par secteur

  • Les services financiers capturent une part de 54,5 %, ancrée par les mandats LBC, Bâle et de conduite.
  • Le secteur de la santé devrait croître à un TCAC de 18,0 % à mesure que les règles des dispositifs médicaux activés par l'IA mûrissent.

• Par région

  • L'Amérique du Nord détient une part de 36,2 % en 2025.
  • La région Asie-Pacifique mène la croissance avec un TCAC de 19,3 % jusqu'en 2035.
  • L'Europe représente une part de 27,5 %, soutenue par DORA et le paquet LBC de l'UE.

Taille du marché et prévisions (2021–2035)

Market Research Future a évalué le marché Regtech à travers une construction ascendante des revenus des fournisseurs dans les solutions et services, validée de manière descendante par rapport aux données budgétaires de conformité des institutions financières, des prestataires de soins de santé et des entreprises technologiques. Les valeurs historiques s'appuient sur les dépôts d'entreprises, les ensembles de données d'application réglementaire et les études de coût de conformité de l'industrie [11][12]. Les valeurs prévisionnelles intègrent les dates d'entrée en vigueur réglementaires programmées, les tendances d'application et les courbes d'adoption technologique.
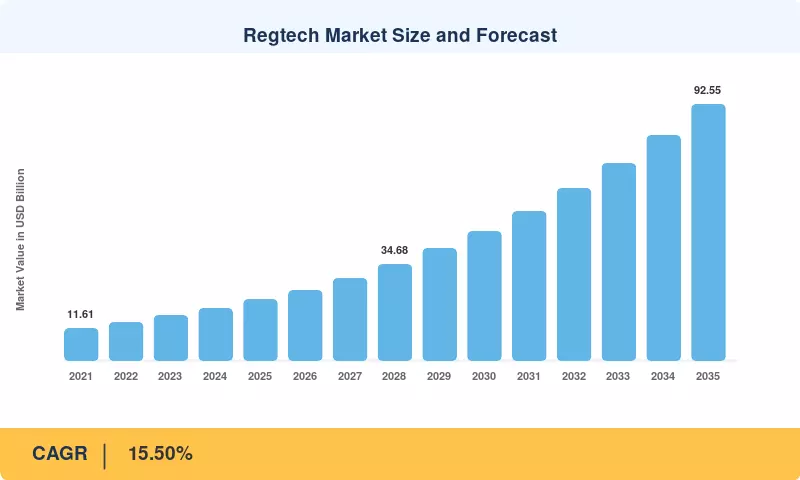
Taille et prévisions du marché Regtech
Our Impact

Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals

Partnering with 2000+ Global Organizations Each Year

30K+ Citations by Top-Tier Firms in the Industry

Analyse de l'impact des facteurs

Facteur ~% Impact sur le TCAC Pertinence géographique Chronologie de l'impact Réf
Augmentation des amendes d'application et de la surveillance +2.8% Global, dirigé par l'Amérique du Nord et l'Asie-Pacifique À court terme (≤2 ans) [1]
Mise en œuvre de l'UE DORA, AMLR et AMLA +2.4% Europe, avec des répercussions sur les banques mondiales À moyen terme (2–4 ans) [2][3]
IA et apprentissage automatique dans la surveillance des transactions +2.6% Global À moyen terme (2–4 ans) [10][12]
Abonnements cloud natifs pour les PME +1.9% Asie-Pacifique, Amérique du Sud À moyen terme (2–4 ans)
Réglementation et reporting des crypto-actifs +1.3% Europe, Amérique du Nord, Asie-Pacifique À court terme (≤2 ans) [4][24]
Convergence de la divulgation ESG avec la GRC +1.6% Europe, Asie-Pacifique À long terme (≥4 ans) [6]
Migration vers la cryptographie post-quantique +0.9% Amérique du Nord, Europe À long terme (≥4 ans) [7]

Augmentation des amendes d'application et de la surveillance

Les pénalités restent l'argument budgétaire le plus persuasif. Le suivi de Fenergo a montré environ 4,6 milliards USD d'amendes contre des institutions financières en 2024, avec des pénalités en Asie-Pacifique augmentant de 266 % d'une année sur l'autre [1]. Les conseils d'administration réagissent à de tels chiffres par un financement immédiat pour les mises à niveau de filtrage, l'ajustement de la surveillance des transactions et les retours de remédiation. Comme les amendes citent fréquemment des systèmes de surveillance défaillants plutôt que des comportements isolés, les actions d'application se traduisent presque directement par des achats technologiques dans les 12 à 18 mois.

Mise en œuvre de l'UE DORA, AMLR et AMLA

L'Europe exécute son calendrier réglementaire le plus dense depuis une décennie. DORA s'applique aux banques, assureurs, sociétés d'investissement et fournisseurs de services de crypto-actifs, exigeant la classification des incidents TIC et des registres de fournisseurs tiers [2]. Le règlement AML devient directement applicable en juillet 2027, et la nouvelle Autorité de lutte contre le blanchiment d'argent à Francfort supervisera jusqu'à 40 institutions transfrontalières à haut risque [3]. Des règles harmonisées réduisent la personnalisation nationale mais augmentent les exigences en matière de qualité des données et de cadence de reporting.

IA et apprentissage automatique dans la surveillance des transactions

Les moteurs de règles hérités génèrent régulièrement des taux de faux positifs supérieurs à 90 %, consommant la capacité des analystes. Le GAFI a approuvé l'utilisation responsable de l'apprentissage automatique pour améliorer l'efficacité de la détection [10]. Les institutions déploient désormais des technologies de conformité AML qui combinent l'analyse de réseau, la résolution d'entités et des modèles comportementaux pour réduire le volume des alertes tout en faisant ressortir des typologies complexes. Avec le travail dominant la base de coûts de conformité mondiale de 206,1 milliards USD [12], même une réduction modeste des alertes génère des économies de plusieurs millions de dollars pour les banques de premier plan.

Abonnements cloud natifs pour les PME

La livraison par abonnement a ouvert la conformité aux entreprises qui n'ont jamais pu financer des déploiements sur site. L'investissement mondial dans les fintechs a atteint environ 95,6 milliards USD en 2024 , et une grande partie des nouveaux fournisseurs de paiement, de prêt et de portefeuille se trouve en Asie-Pacifique et en Amérique latine. Ces entreprises ont besoin de vérifications d'intégration, de filtrage des sanctions et de dépôts réglementaires dès le premier jour. Les fournisseurs axés sur les API offrant des prix par vérification peuvent activer des clients en quelques semaines, compressant les cycles de vente et élargissant la base adressable.

Réglementation et reporting des crypto-actifs

MiCA est devenu entièrement applicable le 30 décembre 2024, imposant des obligations d'autorisation, de règle de voyage et d'abus de marché aux fournisseurs de services de crypto-actifs à travers l'UE [4]. Aux États-Unis, les réglementations finales du Trésor exigent que les courtiers émettent le formulaire 1099-DA pour les transactions d'actifs numériques à partir des activités de 2025 [24]. Les deux régimes créent une demande pour l'analyse de blockchain, le filtrage de portefeuilles et le reporting de lots fiscaux, étendant les dépenses de conformité des échanges jusqu'aux traders individuels.

Convergence de la divulgation ESG avec la GRC

La Directive sur le reporting de durabilité des entreprises exige des déclarations de durabilité assurées et numériquement étiquetées, alignées sur les Normes européennes de reporting de durabilité [6]. Même après que les propositions omnibus de 2025 aient réduit le champ d'application, les grandes entreprises et les banques doivent toujours collecter des données sur les émissions, la chaîne d'approvisionnement et la gouvernance pouvant être auditées. Les entreprises routent de plus en plus ce travail à travers les systèmes existants de gouvernance, de risque et de conformité, récompensant les fournisseurs qui unifient les contrôles financiers et les données de durabilité sous un même référentiel de preuves.

Migration vers la cryptographie post-quantique

Le NIST a publié ses trois premières normes de cryptographie post-quantique, FIPS 203, 204 et 205, en août 2024 [7]. Les régulateurs s'attendent à ce que les institutions financières fassent l'inventaire des actifs cryptographiques et planifient la migration bien avant que le déchiffrement quantique ne devienne pratique. Les données avec de longues périodes de conservation, y compris les dossiers KYC et les archives commerciales, font face à un risque de "récolte maintenant, déchiffrement plus tard". Les fournisseurs offrant des découvertes cryptographiques et une gestion de clés crypto-agiles accèdent aux budgets de risque et de sécurité.

Analyse de l'impact des contraintes

Les impacts des contraintes ci-dessous sont des estimations directionnelles de la pression à la baisse sur le TCAC du marché Regtech. Ils ne sont pas additifs et se compensent partiellement à mesure que les fournisseurs s'adaptent.

Contrainte ~% Impact sur le TCAC Pertinence géographique Chronologie de l'impact Réf
Intégration des systèmes hérités et données fragmentées −1.8% Global, aigu en Europe et en Amérique du Nord À moyen terme (2–4 ans) [21]
Exigences en matière de confidentialité des données et de localisation −1.4% Asie-Pacifique, Europe, Moyen-Orient et Afrique À long terme (≥4 ans) [23]
Pénurie de talents en technologie de conformité −1.1% Global À court terme (≤2 ans) [11]
Fragmentation réglementaire et volatilité des règles −1.0% Global À moyen terme (2–4 ans) [11]
Explicabilité de l'IA et examen des risques de modèle −0.8% Europe, Amérique du Nord À moyen terme (2–4 ans) [5]

Intégration des systèmes hérités et données fragmentées

De mauvaises fondations de données ralentissent chaque déploiement. Le rapport d'avancement 2023 du Comité de Bâle a révélé que seulement 2 des 31 banques d'importance systémique mondiale évaluées étaient pleinement conformes aux principes d'agrégation des données de risque BCBS 239 [21]. Lorsque les données clients, de transaction et de référence se trouvent dans des cœurs déconnectés, les nouvelles analyses ne peuvent pas atteindre la production rapidement. Les projets d'intégration consomment souvent plus de budget que les licences, retardant la réalisation de la valeur et allongeant les cycles de vente.

Exigences en matière de confidentialité des données et de localisation

Les analyses de conformité transfrontalières se heurtent aux règles de protection des données. En Inde, la Loi de 2023 sur la protection des données personnelles numériques impose des conditions de consentement et de transfert qui restreignent le traitement centralisé [23]. Le RGPD impose des restrictions sur l'utilisation secondaire des données personnelles en Europe. Dans certaines juridictions, les fournisseurs mondiaux doivent exploiter des centres de données régionaux, séparer la formation des modèles et documenter les bases légales, ce qui augmente les coûts de livraison et limite les analyses de consortium.

Pénurie de talents en technologie de conformité

Il y a encore une pénurie de spécialistes qui comprennent à la fois les typologies de crimes financiers et l'ingénierie des données. L'étude sur le coût de la conformité de Thomson Reuters constate à plusieurs reprises que le coût de la rétention des personnes et l'augmentation des salaires des responsables de la conformité senior sont des problèmes majeurs [11]. Les petites institutions manquent de ressources pour concevoir, ajuster et valider des plateformes avancées, ce qui entraîne des capacités acquises inutilisées et des renouvellements et expansions plus lents.

Fragmentation réglementaire et volatilité des règles

Les diverses exigences nationales obligent les fournisseurs à publier des ensembles de règles parallèles, des modèles de rapport et des taxonomies. Une entreprise suivant les développements dans des dizaines de juridictions fait face à des centaines de mises à jour réglementaires par jour ouvrable [11]. Chaque changement ajoute du travail de configuration, des tests et des mises à jour de preuves, augmentant le coût total de possession et poussant certains clients à des réparations incrémentales plutôt qu'à des remplacements complets de plateforme.

Explicabilité de l'IA et examen des risques de modèle

La Loi sur l'IA de l'UE classe l'évaluation de la solvabilité comme à haut risque, imposant des obligations de documentation, de supervision humaine et de gouvernance des données [5]. Les superviseurs appliquent également des attentes en matière de gestion des risques de modèle aux outils de détection d'apprentissage automatique. Les fournisseurs doivent fournir des fonctionnalités transparentes, des modèles challengers et des packs de validation, allongeant les examens d'approvisionnement et ralentissant l'adoption des approches en boîte noire.

Marché Regtech Opportunités

Rails de paiement en temps réel dans les marchés émergents

Les systèmes de paiement instantané ont dépassé les contrôles de fraude hérités. Le UPI de l'Inde traite plus de 10 milliards de transactions par mois [18], et le Pix du Brésil est devenu le principal moyen de paiement de détail du pays [19]. Le règlement en temps réel laisse quelques secondes pour le filtrage, créant une demande pour le scoring de fraude en continu et la détection de comptes mules adaptés aux flux à volume élevé et à faible montant. Les fournisseurs avec des typologies et des prix localisés peuvent construire des positions durables sur des marchés encore peu pénétrés par des fournisseurs de premier plan.

Services de données d'intelligence et de conformité de consortium

Les réformes de partage d'informations permettent de nouveaux modèles de revenus. La loi britannique sur la criminalité économique et la transparence des entreprises de 2023 assouplit les restrictions de partage de données pour la prévention de la fraude et du blanchiment d'argent [25], et la plateforme COSMIC de Singapour, lancée en avril 2024, permet aux banques d'échanger des informations sur les risques concernant les clients [20]. Les fournisseurs peuvent monétiser les signaux de réseau anonymisés, les bibliothèques de typologie et le benchmarking en tant que produits de données par abonnement superposés aux licences logicielles.

Conformité dans les soins de santé et les sciences de la vie

Les conseils finaux de la FDA sur les plans de contrôle de changement prédéterminés publiés en décembre 2024 permettent aux fabricants de mettre à jour le logiciel des dispositifs habilités par l'IA sans nouvelles soumissions s'ils maintiennent une documentation stricte . Pour les fabricants de dispositifs, les hôpitaux et les fournisseurs de santé numérique, les dossiers réglementaires doivent être liés au contrôle de version, aux preuves de validation et à la surveillance post-commercialisation. Les fournisseurs qui adaptent la technologie d'audit de niveau financier aux opérations cliniques peuvent prendre une part précoce dans le secteur non financier à la croissance la plus rapide.

Applications de conformité personnelle

Les individus ont désormais des obligations de reporting formel. Le reporting du formulaire 1099-DA [24] et les exigences de la règle de voyage de MiCA [4] poussent les traders de crypto-monnaies de détail, les travailleurs à la tâche et les freelances vers des outils légers qui réconcilient les portefeuilles, signalent les fonds contaminés et pré-remplissent les formulaires fiscaux. Les applications freemium qui se convertissent en niveaux payants lors de la saison des déclarations offrent un modèle de distribution consommateur nouveau pour le secteur.

Services d'inventaire cryptographique et de migration

Les normes post-quantiques créent un pipeline de services sur plusieurs années. Les banques doivent découvrir où se trouvent les algorithmes vulnérables à travers les applications, les fournisseurs et les archives avant de migrer vers les schémas FIPS 203 et 204 [7]. Les inventaires cryptographiques dirigés par des conseils, suivis de plateformes de crypto-agilité gérées, offrent aux fournisseurs de conformité un chemin vers les budgets de sécurité et des contrats récurrents à long terme.

Marché Regtech Perspectives d'avenir

IA Agentique et Réglementation Lisible par Machine

La prochaine phase du marché Regtech passe d'une IA qui signale des problèmes à des agents qui enquêtent, rédigent et déposent. Les grands modèles de langage résument déjà les changements réglementaires et pré-rédigent des récits d'activités suspectes ; d'ici 2030, des agents supervisés assembleront des paquets de preuves de bout en bout. Les régulateurs testent des manuels de règles lisibles par machine, ce qui permettra aux contrôles de se mettre à jour directement à partir du texte publié. Les règles d'explicabilité en vertu de la loi sur l'IA de l'UE [5] façonneront l'étendue de l'autonomie.

Consolidation des Plateformes et Conformité Intégrée

Les solutions ponctuelles fragmentées céderont la place à des plateformes intégrées couvrant l'intégration, la surveillance, le reporting et le risque. Des accords tels que Nasdaq-Adenza [13] signalent l'appétit des acquéreurs pour des actifs de données et de flux de travail combinés. La conformité s'intégrera également directement dans les banques centrales, les passerelles de paiement et les logiciels de comptabilité, déplaçant une partie de la chaîne de valeur vers des fournisseurs d'infrastructure qui regroupent le filtrage par défaut.

Paiements en Temps Réel et Conformité Instantanée

Les transactions de paiement en temps réel mondiales ont atteint environ 266 milliards en 2023, selon ACI Worldwide et [16]. Les paiements instantanés en euros obligatoires [17], la croissance de FedNow et l'expansion de l'UPI compressent les fenêtres de décision à des millisecondes. Les contrôles de fraude et de sanctions migreront des architectures par lots vers des architectures de streaming, favorisant les fournisseurs avec une inférence à faible latence et des réseaux d'intelligence partagée.

Assurance Durabilité et Reporting Non Financier

Les divulgations en matière de durabilité passent de récits volontaires à des données assurées et étiquetées sous CSRD [6] et des régimes alignés sur l'ISSB dans la région Asie-Pacifique. Les entreprises ont besoin de contrôles sur les données d'émissions équivalents aux contrôles de reporting financier. D'ici 2035, les fournisseurs qui fusionnent les preuves de durabilité, les contrôles internes et les flux de travail d'audit gagneront des budgets au-delà du secteur bancaire, élargissant l'empreinte industrielle du secteur.

Analyse de la part de marché régionale

Région Métrique clé (2025) Thèmes d'investissement principaux
Amérique du Nord 36,2 % de part Modernisation de la surveillance AML, données sur la propriété bénéficiaire, déclaration fiscale sur les cryptomonnaies
Europe 27,5 % de part Résilience DORA, préparation AMLR, reporting sur la durabilité
Asie-Pacifique 19,3 % TCAC (2026–2035) Fraude aux paiements en temps réel, nouveaux régimes AML, intégration dans le cloud
Amérique du Sud 1,38 milliard USD Contrôles de fraude Pix, conformité à la finance ouverte
Moyen-Orient & Afrique 17,1 % TCAC (2026–2035) Remédiation de la liste grise du GAFI, licences bancaires numériques
Total 21,90 milliards USD —

La performance régionale sur le marché Regtech suit l'intensité de la supervision, la numérisation des paiements et la maturité des secteurs financiers locaux. L'Amérique du Nord détient la plus grande base installée, tandis que l'Asie-Pacifique offre la plus forte croissance à mesure que de nouveaux régimes AML et des systèmes de paiement instantané se développent.

Amérique du Nord

Pays Métrique clé (2025) Moteur clé
États-Unis 81,4 % de part de la région Règles de propriété bénéficiaire de FinCEN et application multi-agences
Canada 0,98 milliard USD Escalade des pénalités de FINTRAC et cadre de banque ouverte
Mexique 17,6 % TCAC (2026–2035) Licences de loi fintech et surveillance des envois de fonds

Les États-Unis dominent les dépenses en Amérique du Nord en raison de la supervision fédérale et étatique qui se chevauche et des totaux de pénalités les plus élevés au monde [1]. La règle de déclaration de propriété bénéficiaire de FinCEN, en vigueur en janvier 2024, a élargi les données d'entreprise que les institutions doivent vérifier [9]. L'acquisition par Nasdaq de 10,5 milliards USD d'Adenza a combiné le reporting réglementaire avec l'analyse des crimes financiers, illustrant la consolidation des plateformes [13]. Les dépenses du Canada augmentent à mesure que FINTRAC applique des pénalités administratives plus importantes, tandis que le régime de licences fintech du Mexique amène de nouveaux entrants à se conformer formellement.

Europe

Pays Métrique clé (2025) Moteur clé
Allemagne 19,8 % de part de la région Supervision de BaFin et registres de tiers DORA
Royaume-Uni 1,44 milliard USD Infraction de non-prévention de la fraude et Devoir de protection des consommateurs
France 13,1 % de part de la région Inspections AML de l'ACPR et adoption précoce de la CSRD
Italie 15,9 % TCAC (2026–2035) Croissance de la banque numérique et mises à niveau AML
Espagne 0,42 milliard USD Paiements instantanés et supervision de la Banque d'Espagne
Pays nordiques 7,6 % de part de la région Remédiation AML post-scandale dans les banques exposées aux pays baltes
Russie 9,8 % TCAC (2026–2035) Substitution nationale de logiciels de conformité étrangers
Reste de l'Europe 0,88 milliard USD Harmonisation AMLR dans les petits États de l'UE

La demande sur le marché Regtech en Europe est façonnée par un calendrier synchronisé : DORA depuis janvier 2025, vérification du bénéficiaire en vertu du Règlement sur les paiements instantanés à partir d'octobre 2025 [17], et application de l'AMLR en juillet 2027 [3]. L'infraction de non-prévention de la fraude du Royaume-Uni, en vigueur depuis septembre 2025, étend les obligations de conformité aux grandes entreprises non financières [25]. L'Allemagne et la France mènent les dépenses absolues, tandis que les banques nordiques poursuivent des programmes de remédiation suite à des échecs AML antérieurs.

Asie-Pacifique

Pays Métrique clé (2025) Moteur clé
Chine 33,5 % de part de la région Conformité à la loi sur la sécurité des données et reporting de supervision
Inde 23,4 % TCAC (2026–2035) Prévention de la fraude UPI et conformité à la loi DPDP
Japon 0,94 milliard USD Suivi du GAFI et supervision des échanges de cryptomonnaies
Corée du Sud 9,6 % de part de la région Loi sur la protection des utilisateurs d'actifs virtuels
ASEAN 21,8 % TCAC (2026–2035) MAS COSMIC et licences de banques numériques
Reste de l'Asie-Pacifique 0,71 milliard USD Réformes de la tranche deux AML/CTF en Australie

L'Asie-Pacifique connaît la croissance la plus rapide car la numérisation des paiements a dépassé l'infrastructure de conformité. Les volumes UPI de l'Inde créent une demande aiguë pour l'évaluation de la fraude [18], tandis que la plateforme COSMIC de Singapour établit un modèle régional pour le partage d'informations bancaires [20]. La loi sur les amendements AML/CTF de 2024 en Australie étend les obligations aux avocats, comptables et agents immobiliers à partir de 2026, ajoutant des dizaines de milliers d'entités nouvellement réglementées . Les dépenses de la Chine se concentrent sur les fournisseurs nationaux compte tenu des exigences de localisation des données.

Amérique du Sud

Pays Métrique clé (2025) Moteur clé
Brésil 58,7 % de part de la région Contrôles de fraude Pix et règles de finance ouverte
Argentine 16,9 % TCAC (2026–2035) Enregistrement des fournisseurs d'actifs virtuels et examen du GAFI
Reste de l'Amérique du Sud 0,31 milliard USD Licences fintech en Colombie, au Chili et au Pérou

Le Brésil ancre la demande régionale grâce à l'écosystème Pix de la Banque centrale et à ses règles de responsabilité en matière de fraude, y compris le mécanisme de retour spécial pour les victimes d'escroqueries [19]. Les obligations de finance ouverte nécessitent une gestion du consentement et des contrôles de partage de données. Le régime d'enregistrement de l'Argentine pour les fournisseurs d'actifs virtuels, introduit avant son évaluation par le GAFI, stimule l'adoption de la vérification parmi les échanges, tandis que la Colombie et le Chili avancent des lois fintech qui placent les startups de prêt et de paiement sous supervision.

Moyen-Orient & Afrique

Pays Métrique clé (2025) Moteur clé
Arabie Saoudite 20,4 % TCAC (2026–2035) Licences fintech de SAMA et numérisation Vision 2030
Émirats Arabes Unis 31,0 % de part de la région Sortie de la liste grise du GAFI et réglementation des cryptomonnaies VARA
Afrique du Sud 0,22 milliard USD Remédiation de la liste grise du GAFI et supervision de la FSCA
Égypte 18,6 % TCAC (2026–2035) Cadre bancaire numérique de la banque centrale
Reste du MEA 14,7 % de part de la région Contrôles AML pour l'argent mobile en Afrique de l'Est et de l'Ouest

Les Émirats Arabes Unis dominent la région après avoir quitté la liste grise du GAFI en février 2024, un jalon atteint grâce à de lourds investissements dans le filtrage et le reporting de supervision. L'Autorité de régulation des actifs virtuels de Dubaï ajoute des obligations spécifiques aux cryptomonnaies. L'Arabie Saoudite connaît la croissance la plus rapide alors que SAMA délivre des licences aux banques numériques et aux entreprises de paiement dans le cadre de la Vision 2030, tandis que le programme de remédiation de la liste grise de l'Afrique du Sud soutient la demande d'outils de propriété bénéficiaire et de surveillance des transactions.

Marché Regtech par région, 2025-2035

Marché Regtech Segmentation du marché

Par composant

Segment Métrique clé (2025) Principal moteur de la demande
Solutions 63,2 % de part Plateformes de filtrage, de gestion de cas et de reporting
Services 17,2 % TCAC (2026–2035) KYC géré, externalisation du cycle de vie client, conseil

Dans le marché Regtech, les Solutions dominent car les banques s'appuient sur des moteurs de règles établis, des logiciels de gestion de cas et de reporting intégrés dans les opérations quotidiennes. Les Services croissent plus rapidement car les acheteurs privilégient les engagements basés sur les résultats qui absorbent les mises à jour réglementaires de manière centralisée. Le partenariat entre Vistra et Fenergo, annoncé en juin 2024, combine un logiciel SaaS de cycle de vie client avec une expertise en gestion d'entités [14], un modèle qui répond aux pénuries de talents et accélère la modernisation pour les institutions de taille intermédiaire.

Par application

Segment Métrique clé (2025) Principal moteur de la demande
Gestion de la conformité 29,6 % de part Gestion des politiques, des contrôles et des obligations
Intelligence réglementaire et reporting 4,12 milliards USD Analyse de l'horizon et dépôts réglementaires automatisés
Gestion des risques 17,6 % de part Résilience opérationnelle et risque tiers
Gestion des identités 3,18 milliards USD Intégration biométrique et défense contre les deepfakes
Gestion de la fraude 18,8 % TCAC (2026–2035) Identités synthétiques et escroqueries de paiement en temps réel

La demande d'application sur le marché Regtech se concentre sur la Gestion de la conformité, la capacité de base que chaque entité réglementée doit opérer. La Gestion de la fraude croît le plus rapidement alors que les identités synthétiques et les réseaux de mules générés par l'IA dépassent la détection basée sur des règles. Les suites d'Intelligence réglementaire et de reporting automatisent l'analyse de l'horizon et l'évaluation d'impact, tandis que la Gestion des identités adopte des biométries comportementales contre les ouvertures de comptes deepfake. La Gestion des risques intègre de plus en plus les registres tiers DORA et des contrôles résistants aux quantiques.

Par utilisateur final

Segment Métrique clé (2025) Principal moteur de la demande
Grandes entreprises 54,6 % de part Consolidation des architectures de conformité cloisonnées
Petites et moyennes entreprises 8,89 milliards USD Abonnements cloud pour l'intégration et la conformité fiscale
Individus 22,1 % TCAC (2026–2035) Obligations de déclaration de crypto-actifs personnels et fiscales

Les Grandes entreprises dominent les dépenses des utilisateurs finaux sur le marché Regtech, utilisant des budgets importants pour remplacer les piles de conformité cloisonnées par des plateformes unifiées. Les Petites et moyennes entreprises adoptent des abonnements cloud pour les vérifications d'intégration et la conformité TVA transfrontalière sans embaucher de personnel dédié. Les Individus forment le groupe à la croissance la plus rapide, alors que les investisseurs crypto de détail font face aux obligations liées au formulaire 1099-DA et à la MiCA [4][24], ce qui stimule l'adoption d'applications légères de réconciliation de portefeuille et de déclaration fiscale.

Par secteur

Segment Métrique clé (2025) Principal moteur de la demande
Services financiers 54,5 % de part AML, Bâle et mandats de conduite
ICT 2,41 milliards USD Règles de protection des données et de responsabilité des plateformes
Santé 18,0 % TCAC (2026–2035) Supervision de la FDA sur les dispositifs médicaux habilités par l'IA
Énergie et services publics 6,4 % de part Suivi des émissions et conformité au réseau
Transports 1,16 milliard USD Rapports automatisés d'incidents et de sécurité
Autres secteurs 12,6 % de part Conformité dans le secteur public, le commerce de détail et les jeux

Les Services financiers restent le secteur central du marché Regtech, reflétant des mandats AML et prudentiels de longue date. La Santé croît le plus rapidement alors que les directives de la FDA sur les plans de contrôle de changement prédéterminés exigent des enregistrements audités pour les dispositifs habilités par l'IA . Les entreprises ICT font face à des règles de protection des données et de responsabilité des plateformes en expansion, tandis que les entreprises d'Énergie et de services publics adoptent des trackers d'émissions et que les opérateurs de Transports déploient des modules de reporting d'incidents automatisés.

Analyse Concurrentielle

Le marché Regtech montre une concentration moyenne. Market Research Future estime un indice de Herfindahl-Hirschman d'environ 700–900, les cinq principaux fournisseurs détenant environ 25–30% des revenus. Les grandes entreprises de services d'information et les spécialistes établis de la criminalité financière sont en tête, tandis que des centaines d'entreprises soutenues par des capitaux-risque se disputent des niches telles que l'analyse crypto, l'intelligence réglementaire et la vérification d'identité. La consolidation se poursuit alors que les acteurs établis acquièrent des actifs de données et des capacités d'IA.

Entreprise Plage Estimée de Part de Revenus Offres Clés pour le Marché Regtech Positionnement Stratégique
Thomson Reuters ~5–7% Intelligence Réglementaire, CLEAR, données de screening World-Check Leader axé sur le contenu intégrant l'IA générative dans la recherche de conformité
Wolters Kluwer ~5–7% Reporting réglementaire OneSumX, suites finance et risque Couverture approfondie du reporting réglementaire pour les banques à travers les juridictions
LexisNexis Risk Solutions ~4–6% Bridger Insight, vérification d'identité, données de risque Force du réseau de données dans le screening et la fraude
NICE Actimize ~4–6% Plateforme X-Sight, détection de la criminalité financière et de la fraude Spécialiste de la criminalité financière avec une stratégie de plateforme cloud-native
Broadridge Financial Solutions ~3–5% Surveillance des transactions, reporting réglementaire, conformité des communications Fournisseur d'infrastructure des marchés de capitaux
IBM ~3–5% OpenPages GRC, gouvernance watsonx Gouvernance IA et GRC pour grandes entreprises
Nasdaq ~3–5% Criminalité financière Verafin, reporting réglementaire AxiomSL Plateforme combinée de lutte contre la criminalité financière et de reporting
  ~2–4% Données d'entité KYC, screening Grid, analyses de risque de crédit Intégration des données d'entité et des analyses de risque
Fenergo ~1–3% Gestion du cycle de vie client, automatisation KYC Spécialiste du cycle de vie client SaaS avec partenaires de services gérés
MetricStream ~1–3% GRC Connecté, ESG, risque tiers Plateforme GRC intégrée pour les industries réglementées
ACTICO ~0.5–1.5% Logiciel de conformité et de décision de crédit Décision basée sur des règles et IA pour les banques européennes

Actualités et Développements Récents

  • Nasdaq (novembre 2023) : A finalisé son acquisition de 10,5 milliards USD d'Adenza, propriétaire d'AxiomSL et de Calypso, unissant le reporting réglementaire à la plateforme de criminalité financière de Verafin et signalant une consolidation de plateforme à grande échelle [13]
  • FinCEN (janvier 2024) : A commencé à collecter des informations sur la propriété bénéficiaire des entreprises déclarantes, élargissant les données de vérification disponibles pour les institutions effectuant des diligences raisonnables [9]
  • Autorité monétaire de Singapour (avril 2024) : A lancé COSMIC, une plateforme numérique permettant aux grandes banques de partager des informations sur les risques liés aux clients pour contrer le blanchiment d'argent [20]
  • Vistra et Fenergo (juin 2024) : Ont annoncé un partenariat associant un logiciel de cycle de vie client SaaS à des services d'entité gérés, illustrant le passage à une livraison axée sur les services [14]
  • Union Européenne (juin 2024) : A publié le paquet AML, y compris l'AMLR et le règlement établissant l'AMLA, fixant une date d'application de 2027 pour des règles harmonisées [3]
  • NIST (août 2024) : A finalisé les normes post-quantiques FIPS 203, 204 et 205, déclenchant la planification de migration cryptographique au sein des entreprises réglementées [7]
  • Parlement Australien (novembre 2024) : A adopté la loi sur l'amendement AML/CTF étendant les obligations aux professions de tranche deux, élargissant l'opportunité du marché Regtech en Asie-Pacifique
  • FDA des États-Unis (décembre 2024) : A publié des directives finales sur les plans de contrôle de changement prédéterminés pour les logiciels de dispositifs habilités par l'IA, formalisant les attentes en matière de traçabilité dans le secteur de la santé

Marché Regtech Portée du rapport de marché

Paramètre Détails
Portée du marché Couvre les solutions et services regtech pour la gestion de la conformité, l'intelligence réglementaire et le reporting, la gestion des risques, l'identité et la fraude à travers les grandes entreprises, les PME, les individus et plusieurs secteurs industriels
Période d'étude 2021–2035
Année de base 2025
Données historiques 2021–2024
Période de prévision 2026–2035
Taille du marché en 2025 21,90 milliards USD
Taille du marché en 2035 92,55 milliards USD
CAGR (2026–2035) 15,50%
Segments à la croissance la plus rapide Individus (CAGR de 22,1%) ; Gestion de la fraude (CAGR de 18,8%) ; Santé (CAGR de 18,0%) ; Services (CAGR de 17,2%)
Régions couvertes Amérique du Nord, Europe, Amérique du Sud, Asie-Pacifique, Moyen-Orient et Afrique et Reste du monde
Entreprises profilées Thomson Reuters, Wolters Kluwer, LexisNexis Risk Solutions, NICE Actimize, Broadridge Financial Solutions, IBM, Nasdaq, Fenergo, MetricStream, ACTICO
Devise d'évaluation Milliards USD
Méthodologie 350+ entretiens d'experts principaux ; évaluation du marché de bas en haut ; validation de haut en bas ; triangulation des données ; prévisions basées sur des scénarios ; suivi de projet en temps réel

FAQ

Comment les acheteurs devraient-ils évaluer les fournisseurs sur le marché de la Regtech ?
Priorisez l'explicabilité, les pistes de vérification prêtes pour les régulateurs et la profondeur des API plutôt que le nombre de fonctionnalités. Réalisez une preuve de concept de 8 à 12 semaines sur vos propres alertes historiques pour mesurer la réduction des faux positifs avant de signer [10].
Quels modèles de tarification dominent les contrats du marché de la Regtech ?
Les abonnements annuels tarifés par entité, par dépistage ou par volume de transactions sont désormais standards. Des frais liés aux résultats, liés à la réduction des alertes ou au temps d'intégration, émergent dans les contrats de services gérés [14].
Combien de temps prend généralement une mise en œuvre de regtech ?
Les outils de dépistage dans le cloud sont souvent opérationnels en 6 à 12 semaines. Les remplacements de surveillance des transactions d'entreprise prennent généralement de 9 à 18 mois car la cartographie des données, le réglage des modèles et les exécutions parallèles dominent le calendrier [21].
Qu'est-ce que le SupTech et comment cela affecte-t-il le marché de la Regtech ?
Le SupTech est la technologie que les régulateurs utilisent pour collecter et analyser des données de supervision. À mesure que les agences adoptent des rapports granulaires et lisibles par machine, les entreprises doivent fournir des soumissions plus propres et plus fréquentes, augmentant ainsi la demande pour des pipelines de données automatisés [20].
Les entreprises devraient-elles développer des outils de conformité en interne ou les acheter ?
L'achat l'emporte généralement pour le dépistage et le reporting, où les fournisseurs amortissent les mises à jour réglementaires sur de nombreux clients. La construction a du sens uniquement pour les modèles de risque propriétaires qui créent une différenciation concurrentielle [11].
Que recherchent les investisseurs dans les entreprises de regtech ?
Les investisseurs privilégient les revenus récurrents élevés, une forte rétention nette des revenus et des réseaux de données propriétaires qui s'améliorent avec l'échelle. Les entreprises possédant des données de risque uniques attirent généralement un intérêt d'acquisition premium .
Comment les fournisseurs contrôlent-ils les risques de l'IA générative dans le travail de conformité ?
Les principaux fournisseurs ancrent les résultats des modèles dans le texte réglementaire cité et exigent une validation humaine avant les dépôts. Les invites enregistrées et les modèles versionnés offrent aux auditeurs la traçabilité attendue par la loi sur l'IA de l'UE [5].
Auteur
Auteur Author Profile Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of regulatory databases, financial technology publications, peer-reviewed journals, and authoritative regulatory bodies. Key sources included the US Securities and Exchange Commission (SEC), Financial Industry Regulatory Authority (FINRA), European Banking Authority (EBA), European Securities and Markets Authority (ESMA), Financial Conduct Authority (FCA) UK, Monetary Authority of Singapore (MAS), Hong Kong Monetary Authority (HKMA), US Department of Treasury Financial Crimes Enforcement Network (FinCEN), Basel Committee on Banking Supervision, International Monetary Fund (IMF) Financial Sector Reports, World Bank Global Financial Development Database, Bank for International Settlements (BIS), International Association of Insurance Supervisors (IAIS), Financial Stability Board (FSB), Organization for Economic Co-operation and Development (OECD) Regulatory Policy Outlook, and national financial regulatory authority reports from key markets. These sources were used to collect regulatory compliance statistics, enforcement action data, technology adoption trends, regulatory framework evolution, and market landscape analysis for regulatory reporting solutions, AML/KYC technologies, risk management platforms, identity verification systems, and transaction monitoring tools.


Primary Research

Qualitative and quantitative insights were obtained by interviewing supply-side and demand-side stakeholders during the primary research process. The supply-side sources consisted of CEOs, CTOs, VPs of Product Development, regulatory technology leaders, and commercial directors from RegTech software providers, compliance solution vendors, and financial technology OEMs. From tier-1 and tier-2 banks, insurance carriers, asset management firms, brokerage houses, and financial market infrastructures such as exchanges and clearinghouses, demand-side sources included chief compliance officers, chief risk officers, heads of regulatory reporting, AML directors, and procurement leads. The primary research validated market segmentation, confirmed product development roadmaps, and collected insights on technology adoption patterns, pricing models, and procurement cycles.

Primary Respondent Breakdown:

By Designation: C-level Primaries (28%), Director Level (42%), Others (30%)

By Region: North America (32%), Europe (30%), Asia-Pacific (28%), Rest of World (10%)


Market Size Estimation

Global market valuation was derived through revenue mapping and deployment volume analysis. The methodology included:

Identification of 50+ key RegTech solution providers across North America, Europe, Asia-Pacific, and Latin America

Product mapping across regulatory reporting, compliance management, risk management, identity management, and transaction monitoring solution categories

Analysis of reported and modeled annual revenues specific to RegTech software portfolios

Coverage of providers representing 75-80% of global market share in 2024

Extrapolation using bottom-up (deployment volume × ASP by country/segment) and top-down (vendor revenue validation) approaches to derive segment-specific valuations across cloud-based, on-premises, and hybrid deployment models

Télécharger l'échantillon gratuit

Veuillez remplir le formulaire ci-dessous pour recevoir un échantillon gratuit de ce rapport

Global Diameter Signaling Market
Étude de cas
Information and Communications Technology
Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.

















