Sécurité Cloud dans le marché bancaire (2026 – 2035)

Cloud Security in Banking Market Size, Share and Research Report By Software Type (Cloud Identity and Access Management (IAM)), By Deployment Model (Public Cloud), By Security Service (Data Security), By Banking Type (Retail/Consumer Banking) And By Region (North America, Europe, Asia-Pacific, And Rest Of The World) – Industry Forecast Till 2035

ID: MRFR/BS/29739-HCR 200 Pages Aarti Dhapte Last Updated: October 17, 2026
Cloud Security in Banking Market
Market Size
Forecast Period2026-2035
CAGR (2026-2035)16.0%
2025 Market SizeUSD 34.10 Billion
2035 Market SizeUSD 150.60 Billion
Key Players
Microsoft
Amazon Web Services
Palo Alto Networks
IBM
Google Cloud
Zscaler
Opportunities
  • Post-Quantum Cryptography Readiness Services
  • Digital Banks in Emerging Economies
  • Security-as-a-Service for Community and Regional Banks

Sécurité Cloud dans le marché bancaire Résumé du marché

Le marché de la sécurité cloud dans le banque était évalué à 34,10 milliards USD en 2025 et devrait atteindre 39,60 milliards USD en 2026, pour atteindre 150,60 milliards USD d'ici 2035, avec un TCAC de 16,0 % sur la période 2026–2035. Deux catalyseurs ancrent cette trajectoire. La loi européenne sur la résilience opérationnelle numérique (DORA) est entrée en vigueur le 17 janvier 2025, plaçant la gestion des risques TIC, le reporting des incidents et la supervision des tiers cloud sous un contrôle de supervision direct pour environ 22 000 entités financières [1]. Aux États-Unis, l'examen de l'adoption du cloud par le Trésor en 2023 a signalé la confusion liée à la responsabilité partagée et les lacunes en matière de sécurité comme des préoccupations sectorielles, incitant les conseils d'administration à financer des contrôles avant de déplacer d'autres charges de travail [2].

Les banques démolissent les défenses de l'ère des périmètres telles que les pare-feu sur site, les VPN liés au matériel et les serveurs de journaux séparés. Celles-ci sont remplacées par des architectures zero-trust centrées sur l'identité fournies en tant que services cloud, où la tokenisation, les clés de chiffrement gérées par le client et la détection native au cloud accomplissent le travail que faisait autrefois la segmentation du réseau. . anticipe que les dépenses mondiales en sécurité de l'information atteindraient 212 milliards USD en 2025, augmentant de 15,1 % d'une année sur l'autre. Coûts d'échec : la recherche de IBM de 2024 a évalué la violation moyenne dans le secteur financier à 6,08 millions USD, par rapport à une moyenne intersectorielle de 4,88 millions USD [8].

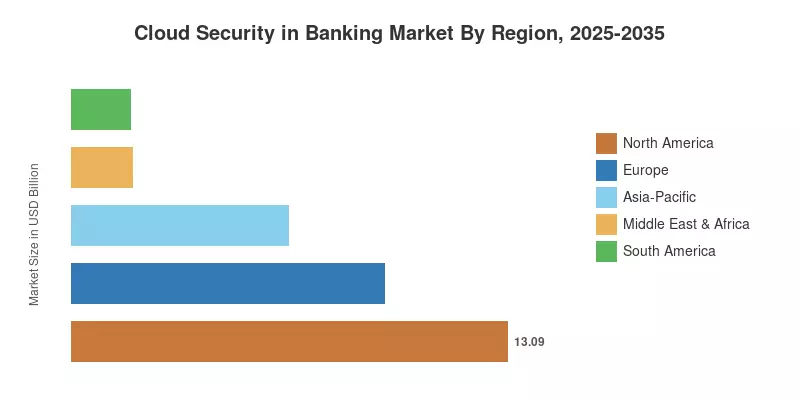
La Amérique du Nord détient la plus grande part (38,4 %), les grandes banques américaines étant à l'origine de cela, car elles gèrent des infrastructures multi-cloud selon les directives de risque des tiers inter-agences [20]. La région Asie-Pacifique devrait être le marché à la croissance la plus rapide avec un TCAC de 19,1 % en raison des banques uniquement numériques et des rails de paiement en temps réel. En deuxième position se trouve l'Europe, où la DORA et le régime britannique des tiers critiques transforment les normes de résilience en budgets de sécurité [7]. Au cours de la prochaine décennie, le marché de la sécurité cloud dans le secteur bancaire sera moins axé sur la question de savoir si les banques passent au cloud et davantage sur la manière dont elles peuvent prouver qu'elles peuvent le sécuriser.

Principaux points à retenir du rapport

• Par type de logiciel

  • La gestion des identités et des accès cloud (IAM) détenait une part de 26,9 % du marché de la sécurité cloud dans le secteur bancaire en 2025, alors que les banques reconstruisent l'accès autour des utilisateurs, des services et des API plutôt que de l'emplacement du réseau
  • Le chiffrement cloud est le type de logiciel à la croissance la plus rapide avec un TCAC de 16,6 %, soutenu par la planification de migration post-quantique et l'orchestration centralisée des clés

• Par modèle de déploiement

  • Le cloud public représentait une part de 57,6 % en 2025, reflétant la confiance dans les régions de services financiers hyperscaleurs et les artefacts de conformité prêts pour l'audit
  • Le cloud hybride se développe à un TCAC de 18,2 % alors que les mandats de résidence et les tests de plan de sortie favorisent la portabilité des charges de travail

• Par service de sécurité

  • La sécurité des données détenait une part de 29,3 % en 2025, menée par la tokenisation et les schémas de clé apportée par le client pour les données de compte et de titulaire de carte
  • La surveillance et l'orchestration de la sécurité croissent à un TCAC de 18,4 % alors que la télémétrie cloud dépasse l'analyse humaine

• Par type de banque

  • La banque de détail/consommateur représentait une part de 35,8 %, ce qui en fait le plus grand groupe d'acheteurs sur le marché de la sécurité cloud dans le secteur bancaire
  • Les banques uniquement numériques avancent à un TCAC de 17,8 % sur des technologies cloud-native en greenfield

• Par région

  • L'Amérique du Nord commandait une part de 38,4 % en 2025, soutenue par l'adoption multi-cloud aux États-Unis et les attentes des examinateurs
  • La région Asie-Pacifique est la région à la croissance la plus rapide avec un TCAC de 19,1 %
  • L'Europe a généré 9,41 milliards USD en 2025, avec la conformité à la DORA stimulant les dépenses

Taille du marché et prévisions (2021–2035)

Market Research Future (MRFR) a estimé la taille du marché de la sécurité cloud dans le secteur bancaire par une approche ascendante qui attribue les revenus des fournisseurs aux clients bancaires pour l'identité, le chiffrement, la sécurité des données, la gestion de posture et les produits de surveillance, qui sont vérifiés avec les budgets technologiques des banques mentionnés dans les rapports annuels et les dépôts de supervision. Une triangulation descendante a été réalisée par rapport aux dépenses mondiales en cloud et en sécurité de l'information et le coût de l'infrastructure packagée n'a été attribué que si les services de sécurité étaient tarifés individuellement. Des chiffres historiques provenant des revenus déclarés, des valeurs anticipées des délais réglementaires, des taux de migration et des tendances tarifaires.
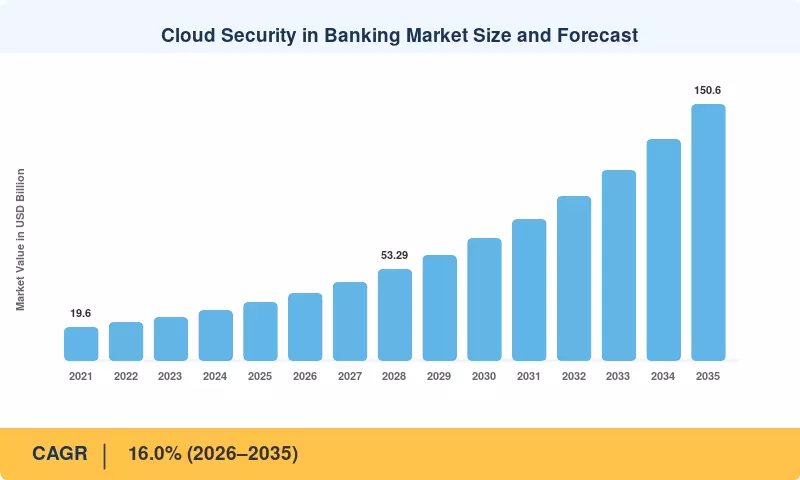
Taille et prévisions du marché de la sécurité cloud dans le secteur bancaire
Our Impact

Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals

Partnering with 2000+ Global Organizations Each Year

30K+ Citations by Top-Tier Firms in the Industry

Analyse de l'impact des facteurs

Facteur ~% Impact sur le TCAC Pertinence géographique Chronologie de l'impact Réf
Réglementation sur la résilience opérationnelle (DORA, régime CTP du Royaume-Uni) +2.8% Europe, Royaume-Uni, Amérique du Nord À moyen terme (2–4 ans) [1][7]
Migration de la charge de travail bancaire de base +2.4% Global À long terme (≥4 ans) [2]
Augmentation des coûts de violation et pression des ransomwares +2.1% Global À court terme (≤2 ans) [8][19]
Architecture de confiance zéro et centrée sur l'identité +1.8% Amérique du Nord, Europe À moyen terme (2–4 ans) [6][11]
Paiements en temps réel et API de banque ouverte +1.6% Asie-Pacifique, Europe, Amérique du Sud À moyen terme (2–4 ans) [9][12]
PCI DSS v4.0 et lois sur la protection des données +1.3% Global À court terme (≤2 ans) [5]
Adoption de l'IA et pipelines de données protégées +1.1% Amérique du Nord, Asie-Pacifique À long terme (≥4 ans) [3]

Réglementation sur la résilience opérationnelle (DORA, régime CTP du Royaume-Uni)

DORA exige des banques de l'UE qu'elles maintiennent des registres des arrangements tiers en TIC, signalent les incidents majeurs dans des délais serrés et, pour les entités significatives, réalisent des tests de pénétration axés sur les menaces au moins tous les trois ans [1]. Les fournisseurs critiques de TIC font face à des pénalités périodiques pouvant atteindre 1 % du chiffre d'affaires mondial quotidien moyen. Le PS16/24 du Royaume-Uni étend une surveillance comparable aux fournisseurs de cloud désignés [7]. Les deux régimes transforment les obligations de résilience en dépenses pour la journalisation, la gestion des clés et les outils de sécurité prêts à la sortie.

Migration de la charge de travail bancaire de base

Les banques passent de l'e-mail et du CRM aux paiements, aux prêts et aux livres de comptes de base. prédit des dépenses d'utilisateurs finaux dans le cloud public de 723,4 milliards USD en 2025, soit une augmentation de 21,5 % , les services financiers étant parmi les plus grands contributeurs verticaux. Le rapport 2023 du Trésor a révélé que le cloud soutient désormais des fonctions critiques pour la mission dans de grandes institutions américaines [2]. Chaque charge de travail de base migrée entraîne des exigences en matière d'identité, de cryptage et de gestion de posture, rendant la sécurité une part fixe de chaque budget de migration.

Augmentation des coûts de violation et pression des ransomwares

Les entreprises financières ont payé en moyenne 6,08 millions USD par violation en 2024, soit environ 25 % au-dessus de la moyenne intersectorielle [8]. Le DBIR 2024 de Verizon a trouvé un élément humain non malveillant dans 68 % des violations, les identifiants volés étant un point d'entrée majeur [19]. Les ransomwares à double extorsion, où les attaquants menacent de publier des dossiers volés, ont déplacé les budgets vers des contrôles qui protègent les données où qu'elles se trouvent plutôt qu'à la périphérie du réseau.

Architecture de confiance zéro et centrée sur l'identité

Les régulateurs américains ont clairement indiqué que le cloud ne dilue pas la responsabilité ; la déclaration sur le cloud du FFIEC attribue aux banques la responsabilité de la gestion des accès et de la configuration, quel que soit le fournisseur [11]. Le règlement modifié de New York, Partie 500, exige une authentification multi-facteurs pour toutes les personnes accédant aux systèmes d'information couverts d'ici novembre 2025 [6]. Ces délais poussent les plateformes d'identité, la gestion des accès privilégiés et l'authentification continue en tête des files d'attente d'approvisionnement dans les banques charterées par l'État et les banques mondiales.

Paiements en temps réel et API de banque ouverte

Le UPI de l'Inde a traité plus de 131 milliards de transactions au cours de l'exercice 2023-24 [12], et les systèmes de paiement instantané en Europe, au Brésil et en Asie du Sud-Est se développent sur des lignes similaires. Chaque API ouverte aux partenaires fintech élargit la surface d'attaque. La directive de gouvernance informatique 2023 de la Banque de réserve de l'Inde exige que les entités réglementées sécurisent les interfaces et les services cloud externalisés selon des politiques approuvées par le conseil [9]. La sécurité des API, la gestion des bots et la protection en temps d'exécution obtiennent un budget en conséquence.

PCI DSS v4.0 et lois sur la protection des données

Les exigences datées futures de PCI DSS v4.0 sont devenues obligatoires le 31 mars 2025 [5]. Sur 64 nouvelles exigences, 51 portaient cette date différée, y compris les contrôles d'intégrité des scripts de page de paiement et les analyses de risque ciblées. Les banques émettrices de cartes ont répondu en étendant la tokenisation et le cryptage au niveau des champs dans les environnements cloud et en automatisant la collecte de preuves de conformité, ce qui raccourcit les cycles d'évaluation et réduit l'effort d'audit manuel.

Adoption de l'IA et pipelines de données protégées

Les modèles de fraude et les assistants d'IA générative consomment désormais des données de transaction et de client à grande échelle, créant des flux de données qui doivent être sécurisés de bout en bout. Le rapport de mars 2024 du Trésor sur les risques de cybersécurité spécifiques à l'IA a exhorté les institutions à étendre la gouvernance des données et les contrôles des tiers aux fournisseurs d'IA [3]. La protection des données d'entraînement, des points de terminaison de modèle et des journaux de requêtes au sein des baux cloud émerge comme une ligne budgétaire distincte, ajoutant une demande durable au-delà de la protection des charges de travail conventionnelles.

Analyse de l'impact des contraintes

Les valeurs d'impact négatif reflètent la vision directionnelle de Market Research Future (MRFR) sur la manière dont chaque contrainte ralentit la croissance du marché de la sécurité dans le secteur bancaire. Comme les estimations des moteurs de croissance, ces valeurs se chevauchent et ne sont pas additives.

Contrainte ~% Impact sur le TCAC Pertinence géographique Chronologie de l'impact Réf
Risque de concentration dans le cloud et verrouillage des fournisseurs -1,6% Global ; plus aigu en Europe et au Royaume-Uni À moyen terme (2–4 ans) [7][23]
Pénurie de talents en cybersécurité -1,4% Global À long terme (≥4 ans) [24]
Fragmentation de la résidence et de la souveraineté des données -1,2% Europe, Asie-Pacifique, Moyen-Orient et Afrique À moyen terme (2–4 ans) [9][10]
Complexité d'intégration des systèmes centraux hérités -1,0% Amérique du Nord, Europe À long terme (≥4 ans) [2]
Contraintes budgétaires dans les petites banques -0,7% Amérique du Nord, Amérique du Sud À court terme (≤2 ans) [25]

Risque de concentration dans le cloud et verrouillage des fournisseurs

Une mise à jour défectueuse de CrowdStrike en juillet 2024 a désactivé environ 8,5 millions de dispositifs Windows, perturbant les banques et les services de paiement dans le monde entier [23]. Les superviseurs exigent désormais des stratégies de sortie testées ; DORA et le régime CTP du Royaume-Uni s'attendent tous deux à des alternatives documentées pour les fournisseurs critiques [1][7]. Certaines banques retardent la consolidation sur des plateformes uniques, ce qui allonge les cycles d'approvisionnement et ralentit les ventes incitatives des fournisseurs.

Pénurie de talents en cybersécurité

Une étude de la main-d'œuvre d'ISC2 en 2024 a estimé un manque de main-d'œuvre en cybersécurité de 4,8 millions de personnes dans le monde, en hausse de 19 % en un an [24]. Les architectes de sécurité cloud ayant une expertise en réglementation bancaire sont parmi les rôles les plus difficiles à pourvoir. Des équipes sous-dotées laissent des outils licenciés partiellement déployés, ce qui retarde les achats d'expansion et pousse certaines banques à différer leurs engagements sur de nouvelles plateformes.

Fragmentation de la résidence et de la souveraineté des données

Les règles de localisation obligent certaines données de paiement et de client à rester dans le pays, et les exigences de stockage des données de paiement en Inde et les directives de risque technologique de la MAS de Singapour [10] établissent des attentes de contrôle distinctes. Les banques actives dans de nombreuses juridictions répliquent les piles de sécurité région par région. Market Research Future (MRFR) estime que cela augmente le coût par charge de travail protégée de 15 à 25 % et ralentit les déploiements mondiaux.

Complexité d'intégration des systèmes centraux hérités

Les systèmes centraux mainframe fonctionnent encore aux côtés des services cloud dans la plupart des grandes banques [2]. Relier l'identité, la journalisation et le chiffrement entre les deux environnements nécessite une intégration personnalisée qui peut absorber 30 à 40 % du budget de la première année d'un programme de sécurité, selon les entretiens de Market Research Future (MRFR). Les retards d'intégration reportent les dépenses dans les années suivantes plutôt que de les éliminer, aplanissant ainsi la croissance à court terme.

Contraintes budgétaires dans les petites banques

Des milliers de banques communautaires et régionales fonctionnent avec des budgets technologiques limités et de petites équipes de sécurité [25]. Beaucoup s'appuient sur des contrôles groupés de la part des processeurs bancaires centraux plutôt que d'acheter des plateformes autonomes. Des coûts de financement élevés pendant 2023–2024 ont comprimé les dépenses technologiques discrétionnaires dans ces institutions, limitant l'adoption à court terme d'outils premium.

Sécurité Cloud dans le marché bancaire Opportunités

Services de préparation à la cryptographie post-quantique

NIST a finalisé ses trois premières normes post-quantique, FIPS 203, 204 et 205, en août 2024 [4], fournissant aux banques des algorithmes concrets sur lesquels planifier. Peu d'institutions disposent d'un inventaire complet de l'emplacement des clés RSA et des courbes elliptiques à travers les charges de travail cloud, les messages de paiement et les API partenaires. Les fournisseurs combinant découverte cryptographique, gestion des clés cloud et migration par phases peuvent vendre des programmes pluriannuels au lieu de produits ponctuels.

Banques numériques dans les économies émergentes

Les banques numériques Greenfield en Asie du Sud-Est, en Inde, en Afrique et en Amérique latine s'appuient sur le cloud dès le premier jour et préfèrent les services de sécurité gérés aux outils internes. Les systèmes de paiement instantané tels que le Pix du Brésil créent des architectures riches en API qui nécessitent une protection en temps réel. Les fournisseurs offrant des options de résidence locale et des prix de consommation adaptés aux bilans plus petits peuvent capter ce groupe tôt.

Sécurité en tant que service pour les banques communautaires et régionales

Les États-Unis comptent plus de 4 400 institutions assurées par la FDIC [25], la plupart sans personnel dédié à la sécurité cloud. Les processeurs de base et les fournisseurs de sécurité gérés peuvent regrouper l'identité, la surveillance et les rapports de conformité en abonnements par compte, transformant une base d'acheteurs fragmentée en revenus récurrents. Ce modèle étend le marché adressable de la sécurité cloud dans le secteur bancaire bien au-delà des grandes banques qui achètent directement.

Collaboration de données préservant la vie privée

Le calcul confidentiel et le calcul multipartite permettent aux banques de regrouper des signaux de fraude ou de former des modèles partagés sans exposer les enregistrements clients bruts. Cela ouvre des lignes de revenus basées sur les données, y compris le scoring de fraude en consortium et des insights de dépenses anonymisés, avec la protection des données bancaires intégrée dans l'architecture au lieu d'être ajoutée par la suite. Les fournisseurs offrant des enclaves attestées et des analyses cryptées sont bien placés pour capter cette demande.

Gouvernance pour les agents IA et les pipelines de modèles

Les agents IA qui lisent les données clients et initient des transactions nécessitent des identités machine, une journalisation des invites et des sorties, ainsi qu'une application des politiques aux points de terminaison des modèles. Le Trésor a déjà exhorté les institutions à étendre les contrôles de tiers et de données aux fournisseurs d'IA [3]. Les outils qui sécurisent les charges de travail IA à l'intérieur des baux cloud existants représentent une nouvelle catégorie de produits avec une couverture limitée des acteurs en place.

Sécurité Cloud dans le marché bancaire Perspectives d'avenir

Opérations de sécurité pilotées par l'IA

Les opérations de sécurité passeront d'un triage dirigé par des analystes à une réponse assistée par l'IA et de plus en plus autonome. Cela fait partie de ses prévisions de dépenses en sécurité de 212 milliards USD pour 2025 liées à l'adoption de l'IA générative . D'ici le début des années 2030, Market Research Future (MRFR) s'attend à ce que le confinement automatisé résolve la plupart des alertes routinières dans le marché de la sécurité cloud dans le secteur bancaire, les analystes humains se concentrant sur des enquêtes à fort impact et des rapports réglementaires.

Consolidation des plateformes et économie des fournisseurs

De grandes acquisitions redéfinissent l'offre. Cisco a finalisé son achat d'environ 28 milliards USD de Splunk en 2024 [13], et Google a accepté en 2025 d'acquérir Wiz pour 32 milliards USD [15]. Les banques utilisant des dizaines d'outils qui se chevauchent privilégieront des suites intégrées tarifées comme des abonnements d'entreprise, compressant les catégories de produits ponctuels autonomes et récompensant les fournisseurs avec une large couverture cloud.

Agilité crypto tout au long de la période de prévision

Le projet de directives de transition du NIST propose de déprécier les algorithmes vulnérables aux quantiques d'ici 2030 et de les interdire d'ici 2035 [22], un calendrier qui correspond directement à la période de prévision de ce rapport. Les banques traiteront la cryptographie comme une capacité gérée en continu, avec une rotation automatique des clés et des échanges d'algorithmes à travers l'infrastructure cloud et de paiement. Les dépenses en cryptage et en gestion des clés devraient rester élevées tout au long de la décennie.

Résilience, souveraineté et responsabilité des conseils d'administration

Les conseils d'administration possèdent désormais le risque cybernétique en termes réglementaires. Les règles de divulgation [21], les registres DORA [1] et la supervision des tiers critiques [7] font de la cybersécurité des services financiers un sujet de gouvernance, et non seulement un poste de dépenses informatiques. Les régions de cloud souverain et les sorties multi-fournisseurs testées deviendront la norme pour les banques d'importance systémique, et le marché de la sécurité cloud dans le secteur bancaire récompensera les fournisseurs qui produisent des preuves de résilience de qualité d'audit.

Analyse de la part de marché régionale

Région Métrique clé Thèmes d'investissement principaux
Amérique du Nord 38,4 % de part Identité multi-cloud, préparation à la divulgation SEC, outils de gestion des risques tiers
Europe 9,41 milliards USD Conformité DORA, tests de plan de sortie, contrôles de cloud souverain
Asie-Pacifique 19,1 % de TCAC Banques uniquement numériques, sécurité des API, localisation des données
Amérique du Sud 5,2 % de part Défense contre la fraude de paiement instantané, services de sécurité gérés
Moyen-Orient & Afrique 1,82 milliard USD Régions de cloud souverain, banques numériques en greenfield
Total 34,10 milliards USD —

La demande régionale sur le marché de la sécurité cloud dans le secteur bancaire suit deux variables : la maturité de la migration cloud des banques et l'intensité de la supervision. L'Amérique du Nord combine les deux à grande échelle. Les dépenses de l'Europe sont dictées par la réglementation, façonnées par DORA et le régime des tiers du Royaume-Uni. L'Asie-Pacifique connaît la croissance la plus rapide grâce aux banques numériques et aux paiements instantanés, tandis que l'Amérique du Sud et le Moyen-Orient & Afrique tirent leur demande de la modernisation des paiements et des programmes de cloud souverain.

Amérique du Nord

Pays Métrique clé Moteur clé
États-Unis 11,62 milliards USD Directives inter-agences sur les tiers, divulgation d'incidents SEC, Partie 500 de NYDFS

Le poids de l'Amérique du Nord sur le marché de la sécurité cloud dans le secteur bancaire repose sur les banques américaines, qui ont dépensé 11,62 milliards USD en 2025. Les directives inter-agences de juin 2023 de la Réserve fédérale, de la FDIC et de l'OCC ont rendu les banques responsables des contrôles des fournisseurs de cloud tout au long du cycle de vie de la relation [20]. La règle de la SEC de 2023 exige que les entreprises cotées divulguent les incidents cybernétiques matériels dans les quatre jours ouvrables [21], et la Partie 500 de NYDFS ajoute des contrôles d'accès prescriptifs [6]. Les banques de premier niveau gèrent des infrastructures multi-cloud avec une ingénierie de sécurité dédiée, tandis que les banques communautaires s'appuient sur des services groupés de processeurs centraux.

Sécurité Cloud dans le marché bancaire par région, 2025-2035

Sécurité Cloud dans le marché bancaire Segmentation du marché

Par Type de Logiciel

Segment Métrique Clé Moteur de Demande Principal
Gestion des Identités et des Accès Cloud (IAM) 26,9% de part Programmes de confiance zéro, mandats MFA, authentification API
Chiffrement Cloud 16,6% TCAC Préparation post-quantique, clés gérées par le client

Dans le marché de la Sécurité Cloud dans le secteur bancaire, la Gestion des Identités et des Accès Cloud (IAM) est en tête car chaque utilisateur, compte de service et appel API nécessite désormais une identité vérifiée avant d'accéder aux données bancaires. L'authentification unique, la gestion des accès privilégiés et les vérifications de posture des appareils convergent vers des plateformes unifiées qui ancrent les feuilles de route de confiance zéro. Le Chiffrement Cloud croît le plus rapidement alors que les banques centralisent l'orchestration des clés, adoptent des modules de sécurité matériels en tant que service et se préparent à des algorithmes résistants aux quantiques, tandis que les techniques de préservation de format permettent aux analystes de travailler sur des données protégées.

Par Modèle de Déploiement

Segment Métrique Clé Moteur de Demande Principal
Cloud Public 57,6% de part Régions de services financiers hyperscaleurs, artefacts de conformité prêts pour l'audit
Cloud Hybride 18,2% TCAC Résidence des données, tests de plan de sortie, portabilité des charges de travail

Le Cloud Public domine le marché de la Sécurité Cloud dans le secteur bancaire par déploiement, car les banques font confiance aux contrôles hyperscaleurs, aux régions de services financiers dédiées et aux preuves de conformité à la demande telles que les paquets d'audit PCI. Le Cloud Hybride se développe le plus rapidement car il satisfait aux règles de résidence tout en permettant des pics d'analytique sur la capacité publique. Les conteneurs et les maillages de services maintiennent les charges de travail portables, soutenant les exercices de sortie que les superviseurs attendent désormais. Les outils appliquant une politique unique à travers les fournisseurs et les centres de données privés capturent une grande partie du budget supplémentaire.

Par Service de Sécurité

Segment Métrique Clé Moteur de Demande Principal
Sécurité des Données 29,3% de part Tokenisation, chiffrement au niveau des champs, apportez votre propre clé
Surveillance et Orchestration de la Sécurité 18,4% TCAC Volume de télémétrie, automatisation SIEM/SOAR, copilotes IA

La Sécurité des Données détient la plus grande part du marché de la Sécurité Cloud dans le secteur bancaire par service, car les régulateurs considèrent les données clients et titulaires de cartes mal gérées comme un risque systémique. La tokenisation et les schémas apportez votre propre clé sont désormais la norme pour les données de compte et les messages de paiement. La Surveillance et l'Orchestration de la Sécurité croissent le plus rapidement : les estates cloud produisent plus de télémétrie que les analystes ne peuvent examiner, donc les banques adoptent des piles SIEM et SOAR qui corrèlent les événements à travers les couches SaaS, PaaS et IaaS et déclenchent une containment automatisée.

Par Type de Banque

Segment Métrique Clé Moteur de Demande Principal
Bancaire de Détail/Consommateur 35,8% de part Banque mobile, paiements instantanés, défense contre le détournement de compte
Banques Numériques Uniquement 17,8% TCAC Piles cloud-native Greenfield, services de sécurité gérés

Le Bancaire de Détail/Consommateur est le plus grand groupe d'acheteurs sur le marché de la Sécurité Cloud dans le secteur bancaire, car les applications mobiles, les rails de cartes et les paiements instantanés exposent des millions de comptes aux attaques de phishing et de remplissage d'identifiants. Les acteurs établis remplacent les cœurs monolithiques par des microservices qui supposent le chiffrement et la fédération d'identité par défaut. Les Banques Numériques Uniquement croissent le plus rapidement, fonctionnant entièrement sur une infrastructure élastique sans mainframes et adoptant tôt des pare-feu d'application web sans serveur, la découverte d'API et la défense des conteneurs en temps d'exécution.

Analyse Concurrentielle

La concentration du marché de la sécurité dans le cloud dans le secteur bancaire est modérée. MRFR estime que les cinq principaux fournisseurs contrôlent environ 38 à 45 % des revenus, avec un indice de Herfindahl-Hirschman de 550 à 750, sous des critères de concentration mais en augmentation à mesure que les acquisitions de plateformes consomment une expertise spécialisée. Les hyperscalers rivalisent sur les contrôles natifs couplés à l'infrastructure, tandis que les spécialistes gagnent en profondeur dans la sécurité des identités, la détection et la sécurité des données. Vous voyez, les grandes banques ont souvent des dizaines de solutions de sécurité, et il y a un grand incitatif à combiner.

Société Plage Estimée de Part de Revenus Offres Clés pour la Sécurité Cloud dans le Marché Bancaire Positionnement Stratégique
Microsoft ~9–12% Entra ID, Defender for Cloud, Sentinel, Purview Plateforme d'identité-plus-SIEM regroupée avec le cloud de services financiers Azure
Amazon Web Services ~8–11% IAM, KMS, CloudHSM, GuardDuty, Security Hub Contrôles natifs et artefacts de conformité pour les charges de travail bancaires
Palo Alto Networks ~6–9% Prisma Cloud, Cortex XSIAM, Prisma Access Consolidation de plateforme à travers le cloud, le réseau et le SOC
IBM ~5–8% Guardium, services Hyper Protect, conseil en sécurité Expertise en sécurité des données et cloud pour les industries réglementées
Google Cloud ~4–7% Security Command Center, Mandiant, Chronicle, Cloud KMS Intelligence sur les menaces plus opérations de sécurité pilotées par l'IA
Zscaler ~4–6% Zero Trust Exchange, Protection des Données, Contrôle de Posture Accès zéro-trust pur pour les banques distribuées
CrowdStrike ~4–6% Falcon Cloud Security, Falcon Identity Protection Détection de l'endpoint au cloud avec un agent unifié
Cisco ~3–6% Splunk, Duo, Accès Sécurisé Observabilité et échelle SIEM après intégration de Splunk
Fortinet ~3–5% FortiGate VM, FortiCNAPP, FortiSIEM Tissu de sécurité rentable pour les banques de taille moyenne
Okta ~2–4% Identité des Employés et des Clients, Gouvernance des Identités Couche d'identité indépendante à travers des estates multi-cloud
Thales ~2–4% CipherTrust, Luna HSM, découverte de données Chiffrement, gestion des clés et préparation post-quantique

Actualités récentes & Développements

  • Cisco (mars 2024) : A finalisé son acquisition de Splunk pour environ 28 milliards USD, combinant la télémétrie réseau avec le SIEM à une échelle pertinente pour les centres d'opérations de sécurité des grandes banques [13]
  • Palo Alto Networks (mai 2024) : A accepté d'acquérir les actifs SaaS QRadar d'IBM et de migrer les clients vers Cortex XSIAM, accélérant la consolidation du SIEM parmi les institutions financières [14]
  • CrowdStrike (juillet 2024) : Une mise à jour de configuration de capteur défectueuse a fait planter environ 8,5 millions de dispositifs Windows, incitant les superviseurs bancaires à examiner les dépendances à un seul fournisseur [23]
  • NIST (août 2024) : A publié les normes FIPS 203, 204 et 205, les premières normes de cryptographie post-quantique finalisées, déclenchant des programmes d'inventaire crypto dans les banques [4]
  • Mastercard (septembre 2024) : A accepté d'acquérir la société de renseignement sur les menaces Recorded Future pour 2,65 milliards USD, renforçant la lutte contre la fraude et la défense cybernétique pour son réseau bancaire [16]
  • Banque d'Angleterre, PRA et FCA (novembre 2024) : Ont publié PS16/24 établissant le régime de surveillance des tiers critiques pour les fournisseurs de cloud et de technologie [7]
  • Autorités de surveillance européennes (janvier 2025) : DORA est devenu applicable dans l'UE, rendant les cadres de risque ICT et les registres de tiers obligatoires pour les banques [1]
  • Google (mars 2025) : A signé un accord pour acquérir la société de sécurité cloud Wiz pour 32 milliards USD, signalant l'intention des hyperscalers de posséder la gestion de posture multi-cloud [15]

Sécurité Cloud dans le marché bancaire Market Report Scope

Paramètre Détails
Portée du marché Marché de la sécurité cloud dans le secteur bancaire couvrant les logiciels, les modèles de déploiement, les services de sécurité et les types de banques à travers cinq régions
Période d'étude 2021–2035 (Historique : 2021–2024 ; Année de base : 2025 ; Prévisions : 2026–2035)
CAGR 16,0 % (2026–2035)
Points de contrôle de la taille du marché 34,10 milliards USD (2025) ; 39,60 milliards USD (2026) ; 150,60 milliards USD (2035)
Segments à la croissance la plus rapide Chiffrement cloud ; Cloud hybride ; Surveillance et orchestration de la sécurité ; Banques uniquement numériques ; Asie-Pacifique
Entreprises profilées Microsoft, Amazon Web Services, Palo Alto Networks, IBM, Google Cloud, Zscaler, CrowdStrike, Cisco, Fortinet, Okta, Thales
Devise d'évaluation Milliards USD, nominal

FAQ

Comment les banques devraient-elles comparer la gestion des clés native au fournisseur et externe sur le marché de la sécurité dans le secteur bancaire ?
Les services de clés natifs au fournisseur s'intègrent plus rapidement mais gardent les clés à l'intérieur de la frontière de confiance du fournisseur. Les modèles de clé détenue par l'utilisateur soutenus par des HSM dédiés offrent une séparation plus forte et des options de sortie plus claires pour les tests de résilience [1].
Quels termes contractuels sont les plus importants lors de l'acquisition d'outils de sécurité cloud ?
Priorisez les droits d'audit et d'accès, les délais de notification d'incidents, la divulgation des sous-traitants et le retour des données à la sortie. Les directives inter-agences américaines s'attendent à ces termes pour les activités critiques, et les examinateurs les examinent directement [20].
Comment la règle de divulgation de la SEC affecte-t-elle les acheteurs sur le marché de la sécurité dans le secteur bancaire ?
Les banques cotées doivent divulguer les incidents matériels dans les quatre jours ouvrables suivant la détermination de la matérialité [21]. Ce délai favorise les outils produisant des délais d'analyse rapide et des preuves prêtes pour le conseil d'administration, et pas seulement des alertes de détection.
Les petites banques sont-elles mieux servies par des outils autonomes ou des bundles de fournisseurs de base ?
Les bundles des processeurs bancaires de base coûtent moins cher à exploiter et conviennent aux équipes de sécurité réduites. Les plateformes autonomes ont du sens une fois qu'une banque opère plusieurs clouds ou a besoin d'une surveillance indépendante de son fournisseur de base.
Quel problème d'intégration retarde le plus souvent les déploiements de sécurité cloud dans les banques ?
La fédération d'identité entre les annuaires hérités et les fournisseurs d'identité cloud cause le plus de retards. Les comptes de service orphelins et les modèles de rôle incohérents doivent être nettoyés avant que les politiques de zéro confiance puissent être appliquées en toute sécurité.
Quel cas d'utilisation émergent crée une nouvelle demande sur le marché de la sécurité dans le secteur bancaire ?
La banque en tant que service, où les banques licenciées hébergent des comptes pour des marques fintech, a attiré une attention réglementaire importante. Les banques sponsors ont désormais besoin d'une visibilité continue sur les contrôles cloud de leurs partenaires, ce qui stimule la demande pour des outils de surveillance tiers.
Comment les assureurs cybernétiques influencent-ils les achats de sécurité des banques ?
Les assureurs lient de plus en plus la couverture et les primes à des contrôles vérifiés tels que l'authentification multifactorielle résistante au phishing, les sauvegardes immuables et la détection des points de terminaison. Les banques accélèrent souvent les achats avant les renouvellements pour obtenir de meilleures conditions. RAPPORT SUR LA SÉCURITÉ CLOUD DANS LE SECTEUR BANCAIRE ID : MRFR-ICT-31516 PRÉVISION 2026–2035
Auteur
Auteur Author Profile Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.
Télécharger l'échantillon gratuit

Veuillez remplir le formulaire ci-dessous pour recevoir un échantillon gratuit de ce rapport

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.



















