Automatisierter Angriffssimulationsmarkt

Marktgröße, Marktanteil und Trendanalysebericht für automatisierte Verletzungs- und Angriffssimulation nach Komponenten (Lösungen und Dienstleistungen), nach Bereitstellung (Vor-Ort und Cloud-basiert), nach Anwendung (Konfigurationsmanagement, Patch-Management, Credential-Management, Bedrohungsintelligenz und andere) und nach Region (Nordamerika, Europa, Asien-Pazifik und Rest der Welt) – Marktprognose bis 2035.
ID: MRFR/ICT/8899-HCR 100 Pages Aarti Dhapte Last Updated: September 19, 2026
Automated Breach Attack Simulation Market
Market Size
Forecast Period2025 - 2035
CAGR (2025 - 2035)43.2%
2024 Market Size$ 352.5 Billion
2025 Market Size$ 504.78 Billion
2035 Market Size$ 18,303.54 Billion
Key Players
Cymulate
SafeBreach
AttackIQ
Verodin
Picus Security
Threatcare
Opportunities
  • Rising Cybersecurity Threats
  • Regulatory Compliance Pressures
  • Integration of Advanced Technologies

Automatisierter Angriffssimulationsmarkt Zusammenfassung

Laut der Analyse von Market Research Future wurde die Größe des Marktes für automatisierte Verletzungs- und Angriffssimulationen im Jahr 2024 auf 352,5 Milliarden USD geschätzt. Die Branche für automatisierte Verletzungs- und Angriffssimulationen wird voraussichtlich von 504,78 Milliarden USD im Jahr 2025 auf 18.303,54 Milliarden USD bis 2035 wachsen, was einer jährlichen Wachstumsrate (CAGR) von 43,2 % während des Prognosezeitraums 2025 - 2035 entspricht.

Wichtige Markttrends & Highlights

Der Markt für automatisierte Verletzungs- und Angriffssimulation steht vor einem erheblichen Wachstum, das durch technologische Fortschritte und steigende Sicherheitsanforderungen vorangetrieben wird.

  • Die Integration von KI- und maschinellen Lerntechnologien verändert die Landschaft der automatisierten Verletzungs- und Angriffssimulationen.
  • Nordamerika bleibt der größte Markt, während die Region Asien-Pazifik als das am schnellsten wachsende Gebiet für diese Lösungen hervorgeht.
  • Lösungen stellen das größte Segment dar, während Dienstleistungen das schnellste Wachstum bei der Nachfrage verzeichnen.
  • Steigende Cybersecurity-Bedrohungen und Druck zur Einhaltung von Vorschriften sind die Haupttreiber, die den Markt vorantreiben.

Marktgröße & Prognose

2024 Marktgröße 352,5 (USD Milliarden)
2035 Marktgröße 18303,54 (USD Milliarden)
CAGR (2025 - 2035) 43,2%

Hauptakteure

Cymulate (IL), SafeBreach (US), AttackIQ (US), Verodin (US), Picus Security (DE), Threatcare (US), Red Canary (US), Cado Security (GB)

Automatisierter Angriffssimulationsmarkt Treiber

Steigende Cybersecurity-Bedrohungen

Die zunehmende Häufigkeit und Komplexität von Cyberbedrohungen ist ein wesentlicher Treiber für den Markt für automatisierte Verletzungs- und Angriffssimulationen. Organisationen sind sich zunehmend der potenziellen finanziellen und reputationsschädigenden Schäden bewusst, die aus Datenverletzungen resultieren können. Aktuelle Statistiken zeigen, dass die Kosten durch Cyberkriminalität voraussichtlich jährlich in die Billionen Dollar steigen werden, was die Dringlichkeit robuster Sicherheitsmaßnahmen unterstreicht. In diesem Kontext bieten automatisierte Verletzungs- und Angriffssimulationen einen proaktiven Ansatz zur Identifizierung und Minderung von Schwachstellen, bevor sie ausgenutzt werden können. Durch die Simulation von realen Angriffsszenarien können Organisationen ihre Verteidigung besser vorbereiten, was diesen Markt zu einem wesentlichen Aspekt umfassender Cybersecurity-Strategien macht.

Druck durch regulatorische Compliance

Der Druck zur Einhaltung von Vorschriften beeinflusst zunehmend den Markt für automatisierte Verletzungs- und Angriffssimulationen. Organisationen sind verpflichtet, verschiedene Datenschutzvorschriften einzuhalten, die regelmäßige Sicherheitsbewertungen und Schwachstellentests vorschreiben. Die Nichteinhaltung kann zu erheblichen Geldstrafen und reputationsschädigenden Folgen führen. Da die Vorschriften strenger werden, wird die Nachfrage nach automatisierten Lösungen, die effizient Verletzungs- und Angriffssimulationen durchführen können, voraussichtlich steigen. Dieser Trend zeigt, dass Organisationen nicht nur die Compliance-Anforderungen erfüllen, sondern auch ihre gesamte Sicherheitslage verbessern möchten. Folglich ist der Markt für automatisierte Simulationen bereit für Wachstum, da Unternehmen bestrebt sind, ihre Sicherheitspraktiken an den regulatorischen Erwartungen auszurichten.

Integration fortschrittlicher Technologien

Die Integration fortschrittlicher Technologien wie künstliche Intelligenz und maschinelles Lernen in den Markt für automatisierte Verletzungs- und Angriffssimulationen ist ein entscheidender Treiber. Diese Technologien verbessern die Fähigkeit, komplexe Angriffsszenarien zu simulieren, sodass Organisationen Schwachstellen effektiver identifizieren können. Laut aktuellen Daten wird der Markt für KI in der Cybersecurity voraussichtlich erhebliche Zahlen erreichen, was auf eine wachsende Abhängigkeit von intelligenten Systemen zur Bedrohungserkennung und -reaktion hinweist. Dieser Trend deutet darauf hin, dass Organisationen zunehmend automatisierte Lösungen priorisieren, die sich an sich entwickelnde Bedrohungen anpassen können, und damit eine widerstandsfähigere Sicherheitslage fördern. Die Einbeziehung dieser Technologien rationalisiert nicht nur den Simulationsprozess, sondern bietet auch umsetzbare Erkenntnisse, wodurch sie zu einem kritischen Bestandteil moderner Cybersecurity-Strategien wird.

Nachfrage nach kontinuierlichem Sicherheitstest

Die Nachfrage nach kontinuierlichem Sicherheitstest steigt schnell im Markt für automatisierte Verletzungs- und Angriffssimulationen. Organisationen erkennen, dass traditionelle Sicherheitsmaßnahmen im Angesicht sich entwickelnder Bedrohungen unzureichend sind. Kontinuierliches Testen ermöglicht eine fortlaufende Bewertung der Sicherheitslage, um sicherzustellen, dass Schwachstellen in Echtzeit identifiziert und behoben werden. Dieser Wandel hin zu einem dynamischeren Ansatz für Sicherheit spiegelt sich in den Markttrends wider, in denen Unternehmen in automatisierte Lösungen investieren, die regelmäßige Tests und Validierungen ihrer Verteidigung erleichtern. Infolgedessen wird erwartet, dass der Markt für automatisierte Verletzungs- und Angriffssimulationen wächst, angetrieben durch die Notwendigkeit für Organisationen, eine proaktive Haltung gegenüber potenziellen Cyberbedrohungen einzunehmen.

Wandel zu proaktiven Sicherheitsstrategien

Der Wandel zu proaktiven Sicherheitsstrategien ist ein prägendes Merkmal des Marktes für automatisierte Verletzungs- und Angriffssimulationen. Organisationen wenden sich von reaktiven Maßnahmen ab und konzentrieren sich stattdessen darauf, Bedrohungen vorherzusehen und zu mindern, bevor sie auftreten. Dieser proaktive Ansatz wird durch automatisierte Simulationen erleichtert, die die Identifizierung von Schwachstellen in einer kontrollierten Umgebung ermöglichen. Da Unternehmen die Grenzen traditioneller Sicherheitsmaßnahmen erkennen, wird erwartet, dass die Nachfrage nach automatisierten Verletzungs- und Angriffssimulationen zunimmt. Dieser Wandel verbessert nicht nur die Effektivität der Sicherheitsmaßnahmen, sondern fördert auch eine Kultur der kontinuierlichen Verbesserung in den Cybersecurity-Praktiken, wodurch Organisationen besser in der Lage sind, sich gegen aufkommende Bedrohungen zu verteidigen.

Einblicke in Marktsegmente

Nach Komponenten: Lösungen (Größte) vs. Dienstleistungen (Schnellstwachsende)

Im Markt für automatisierte Sicherheitsverletzungs- und Angriffssimulationen hält das Segment 'Lösungen' den größten Anteil, angetrieben durch die wachsende Nachfrage nach robusten Sicherheitsrahmen. Organisationen erkennen zunehmend den Wert automatisierter Testlösungen, die helfen, Schwachstellen zu identifizieren und Risiken zu mindern. Die Dominanz von Lösungen ist signifikant, da sie die Grundlage für einen proaktiven Ansatz zur Cybersicherheit legen und somit die Gesamtsystemintegrität verbessern. Auf der anderen Seite ist das Segment 'Dienstleistungen' die am schnellsten wachsende Komponente, was auf einen erhöhten Bedarf an fachkundiger Anleitung und spezialisierten Fähigkeiten bei der Durchführung von Simulationsszenarien zurückzuführen ist. Da Cybersicherheitsbedrohungen zunehmend komplexer werden, wenden sich Organisationen an Dienstleister für maßgeschneiderte Lösungen und Echtzeitunterstützung, um ihre Sicherheitslage zu verbessern. Dieser Trend zeigt einen Wandel hin zur Auslagerung komplexer Sicherheitsaufgaben an dedizierte Experten, was das Wachstum in diesem Segment vorantreibt.

Lösungen (Dominant) vs. Dienstleistungen (Aufkommend)

Das Segment 'Lösungen' bleibt die dominierende Kraft im Markt für automatisierte Sicherheitsverletzungs- und Angriffssimulationen aufgrund seines umfassenden Angebots, das Software und Plattformen umfasst, die darauf ausgelegt sind, Sicherheitstests zu automatisieren. Diese Lösungen richten sich hauptsächlich an große Unternehmen, die nach skalierbaren Sicherheitsverbesserungen suchen, und zeichnen sich durch fortschrittliche Funktionen wie Echtzeitbedrohungssimulation und Integration in bestehende Sicherheitsinfrastrukturen aus. Im Gegensatz dazu entwickelt sich das Segment 'Dienstleistungen' schnell, da Organisationen spezialisiertes Wissen und Fachkenntnisse über traditionelle Lösungen hinaus verlangen. Dieses Segment umfasst Beratung, Schulung und verwaltete Dienste, die Unternehmen die Fähigkeiten und Ressourcen bieten, um effektive Simulationsstrategien umzusetzen. Während Organisationen kontinuierliche Verbesserungen ihrer Cybersicherheitsrahmen priorisieren, erhöht die Nachfrage nach Dienstleistungen ihre Fähigkeit, sich entwickelnden Bedrohungen zu begegnen.

Nach Bereitstellung: Vor Ort (Größte) vs. Cloud-basiert (Schnellstwachsende)

Der Markt für automatisierte Sicherheitsverletzungs- und Angriffssimulationen ist durch zwei prominente Bereitstellungsmodelle gekennzeichnet: Vor Ort und Cloud-basierte Lösungen. Die Bereitstellung vor Ort ist derzeit das größte Segment, das aufgrund seiner Kontroll- und Sicherheitsmerkmale bevorzugt wird. Dieses Modell richtet sich an Organisationen, die strenge Governance- und Compliance-Anforderungen aufrechterhalten möchten. Inzwischen erleben Cloud-basierte Lösungen eine zunehmende Akzeptanz aufgrund ihrer Skalierbarkeit und Kosteneffizienz, was sie zu einer attraktiven Wahl für Unternehmen macht, die flexible Sicherheits-Testoptionen ohne hohe Investitionen in die Infrastruktur suchen.

Bereitstellung: Vor Ort (Dominant) vs. Cloud-basiert (Aufkommend)

Die Bereitstellung vor Ort im Markt für automatisierte Sicherheitsverletzungs- und Angriffssimulationen wird für ihre Dominanz anerkannt, insbesondere in stark regulierten Sektoren, die Datenhoheit und Sicherheit priorisieren. Unternehmen, die diese Lösungen innerhalb ihrer eigenen Infrastruktur bereitstellen, profitieren von einer verbesserten Kontrolle über ihre operationale Sicherheit. Im Gegensatz dazu stellt die Cloud-basierte Bereitstellung einen aufkommenden Trend dar, der schnell an Bedeutung gewinnt, da Organisationen agile und vielseitige Sicherheitstests bevorzugen. Dieses Modell bietet typischerweise schnellere Bereitstellungen und erheblich niedrigere Investitionskosten, was besonders kleine und mittelständische Unternehmen anspricht. Während sich Cybersicherheitsbedrohungen weiterentwickeln, wird erwartet, dass beide Segmente wachsen, obwohl Cloud-basierte Lösungen den Markt in Richtung neuer Fähigkeiten treiben, die durch Cloud-Technologie beschleunigt werden.

Nach Anwendung: Patch-Management (Größte) vs. Bedrohungsintelligenz (Schnellstwachsende)

Im Markt für automatisierte Sicherheitsverletzungs- und Angriffssimulationen hat das Patch-Management einen signifikanten Anteil als führendes Anwendungssegment. Organisationen priorisieren diesen Bereich, um sicherzustellen, dass ihre Systeme stets aktuell und sicher sind, und ihre Verteidigung gegen potenzielle Verletzungen zu verstärken. Diese Anwendungsart konzentriert sich auf die Automatisierung der Bereitstellung von Patches für Schwachstellen, wodurch die Zeit und der Aufwand zur Aufrechterhaltung der Systemintegrität erheblich reduziert werden. Inzwischen ist Bedrohungsintelligenz als das am schnellsten wachsende Segment aufgetaucht, angetrieben durch den steigenden Bedarf der Organisationen, sich gegen fortschrittliche Bedrohungen und Cyberangriffe zu wappnen. Unternehmen verlassen sich zunehmend auf Echtzeitdatenanalysen, um ihre Sicherheitsstrategien zu informieren, was zu einem Anstieg des Interesses in diesem Bereich führt.

Patch-Management: Dominant vs. Bedrohungsintelligenz: Aufkommend

Patch-Management hat sich als dominante Anwendung im Markt für automatisierte Sicherheitsverletzungs- und Angriffssimulationen etabliert, da es eine entscheidende Rolle bei der Aufrechterhaltung der Sicherheits-Hygiene spielt. Durch die Automatisierung des Patch-Prozesses können Organisationen Schwachstellen schnell beheben und somit Risiken im Zusammenhang mit potenziellen Ausnutzungen mindern. Im Gegensatz dazu wird Bedrohungsintelligenz als aufkommendes Segment anerkannt, das an Bedeutung gewinnt, da Organisationen darauf abzielen, datengestützte Erkenntnisse zu nutzen, um Bedrohungen proaktiv entgegenzuwirken. Es umfasst nicht nur die Sammlung von Daten und Informationen, sondern auch die Analyse, um umsetzbare Erkenntnisse zu liefern. Während Cyberbedrohungen an Komplexität zunehmen, beschleunigt die Nachfrage nach effektiven Bedrohungsintelligenzlösungen, was auf einen Wandel hin zu proaktiven Sicherheitsstrategien hinweist, die sowohl Compliance als auch Bedrohungsantizipation integrieren.

Erhalten Sie detailliertere Einblicke zu Automatisierter Angriffssimulationsmarkt

Regionale Einblicke

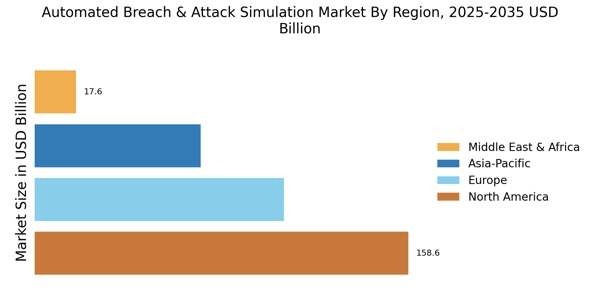
Die Studie bietet nach Regionen Marktanalysen für Nordamerika, Europa, Asien-Pazifik und den Rest der Welt. Im Jahr 2022 dominierte Nordamerika die Branche für automatisierte Verletzungs- und Angriffssimulationen mit etwa 45,80 % des Umsatzes, da es sich um eine technologisch versierte Region mit vielen frühen Anwendern und wichtigen Wettbewerbern handelt. Die zunehmenden Cyberangriffe in verschiedenen Sektoren, das Wachstum von Regierungsprojekten wie intelligente Infrastruktur, intelligente Städte usw. sowie Entwicklungen in der Nutzung von KI ML in ABASS und der steigende Bedarf an cloudbasierten ABAS werden voraussichtlich die Nachfrage nach ABAS im Markt ankurbeln.

Darüber hinaus sind die wichtigsten Länder, die in dem Marktbericht untersucht wurden: Die USA, Kanada, Deutschland, Frankreich, das Vereinigte Königreich, Italien, Spanien, China, Japan, Indien, Australien, Südkorea und Brasilien.

Abbildung 3: MARKTANTEIL DER IMMOBILIEN-SOFTWARE NACH REGION 2022 (%)

Der Markt für automatisierte Verletzungs- und Angriffssimulationen in Asien-Pazifik wird voraussichtlich der am schnellsten wachsende regionale Markt während des Prognosezeitraums sein, da dort neue Technologien frühzeitig angenommen werden. Faktoren wie die zunehmende Häufigkeit und Raffinesse erfolgreicher Cyberangriffe, der wachsende BYOD-Trend in allen Branchen und die zunehmende Nutzung von Smartphones für Online-Transaktionen und Einkäufe werden voraussichtlich den Bedarf der APAC-Region an ABAS antreiben. Darüber hinaus hielt der Markt für automatisierte Verletzungs- und Angriffssimulationen in China den größten Marktanteil, während der Markt für automatisierte Verletzungs- und Angriffssimulationen in Indien der am schnellsten wachsende Markt in der Region war.

Der Markt für automatisierte Verletzungs- und Angriffssimulationen in Europa wird voraussichtlich von 2022 bis 2030 mit der schnellsten CAGR wachsen, da die Investitionen in Cybersicherheit zunehmen, das Bewusstsein für die Bedeutung proaktiver Sicherheitsmaßnahmen wächst und eine wachsende Anzahl von Vorschriften regelmäßige Sicherheitsbewertungen vorschreibt. Darüber hinaus war Europa führend bei der Einführung cloudbasierter Technologien, was den Bedarf an ABAS-Lösungen erhöht hat, die Sichtbarkeit und Kontrolle über cloudbasierte Umgebungen bieten können.

Darüber hinaus hielt der Markt für automatisierte Verletzungs- und Angriffssimulationen in Deutschland den größten Marktanteil, während der Markt für automatisierte Verletzungs- und Angriffssimulationen im Vereinigten Königreich der am schnellsten wachsende Markt in der europäischen Region war.

Automatisierter Angriffssimulationsmarkt Regional Image

Hauptakteure und Wettbewerbseinblicke

Major market players are spending a lot of money on R&D to increase their product lines, which will help the automated breach & attack simulation market grow even more. Market participants are also taking various strategic initiatives to grow their worldwide footprint, with key market developments such as new product launches, contractual agreements, mergers and acquisitions, increased investments, and collaboration with other organizations. Competitors in the automated breach & attack simulation industry must offer cost-effective items to expand and survive in an increasingly competitive and rising market environment. One of the primary business strategies manufacturers adopt in the automated breach & attack simulation industry to benefit clients and expand the market sector is manufacturing locally to reduce operating costs. In recent years, the automated breach & attack simulation industry has provided medicine with some of the most significant benefits. The automated breach & attack simulation market major player such as XM Cyber (Israel), Cymulate (Israel), Aujas (US), Elasticito Limited (UK), SafeBreach Inc. (US), and others are working on expanding the market demand investing in research and development activities. XM Cyber is a cybersecurity firm that provides an automated breach and attack simulation (ABAS) platform to assist enterprises in identifying and remediating security vulnerabilities before attackers can exploit them. The XM Cyber platform uses advanced artificial intelligence and machine learning techniques to simulate real-world attacks and identify weaknesses in an organization's security defenses. For Instance, in April 2021, XM Cyber announced a strategic partnership with Tech Data, a leading technology distributor. The partnership was designed to make XM Cyber's ABAS platform more widely available to Tech Data's network of resellers and solution providers Also, SafeBreach Inc. is a cybersecurity company that offers an automated breach and attack simulation (ABAS) platform designed to help organizations identify and remediate security vulnerabilities before attackers can exploit them. The SafeBreach platform uses a continuous security validation approach, which simulates attacks from all angles to provide a comprehensive view of an organization's security posture. The platform includes a library of over 10,000 breach methods, continuously updated to reflect the latest attack techniques. For Instance, in May 2021, SafeBreach announced a strategic partnership with Sentinel One, a leading endpoint security company. By integrating SafeBreach's ABAS platform with SentinelOne's endpoint detection and response (EDR) solution, the collaboration aims to provide joint clients with a more complete picture of their security posture.

Zu den wichtigsten Unternehmen im Automatisierter Angriffssimulationsmarkt-Markt gehören

Recent Industry Developments

  • Q3 2026: SafeBreach (US): SafeBreach partnered with Anvilogic to connect real-world attack simulations with automated detection creation, testing, tuning, deployment approval, and continuous revalidation across security environments.
  • Q3 2026: AttackIQ (US): AttackIQ brought continuous security validation to CrowdStrike Project QuiltWorks, supplying empirical evidence of defensive performance against relevant adversary behaviors and enabling revalidation after remediation.
  • Q3 2026: Picus Security (DE): Picus Security published research based on more than 338 million attack simulations, finding that organizations blocked 37% of post-compromise attacker actions and highlighting gaps in security-control effectiveness.
  • Q2 2024: AttackIQ raises $44 million to expand automated breach and attack simulation platform AttackIQ, a leading provider of automated breach and attack simulation (BAS) solutions, announced a $44 million funding round to accelerate product development and global expansion of its security validation platform.
  • Q1 2024: Cymulate Appoints Eyal Wachsman as CEO to Drive Next Phase of Growth Cymulate, a prominent BAS vendor, announced the appointment of Eyal Wachsman as its new CEO, signaling a strategic focus on scaling operations and expanding its product suite.
  • Q2 2024: SafeBreach Launches New Continuous Security Validation Platform for Cloud Environments SafeBreach unveiled a new version of its BAS platform designed specifically for continuous security validation in cloud-native and hybrid environments, enhancing automated attack simulation capabilities for enterprise customers.
  • Q3 2024: Rapid7 acquires startup ThreatSim to bolster breach and attack simulation offerings Cybersecurity firm Rapid7 announced the acquisition of ThreatSim, a BAS technology startup, to strengthen its automated security testing and threat simulation portfolio.
  • Q2 2024: Picus Security Partners with Microsoft to Integrate BAS with Azure Sentinel Picus Security announced a partnership with Microsoft to integrate its BAS technology with Azure Sentinel, enabling joint customers to automate threat detection and response workflows.
  • Q1 2025: AttackIQ Launches AI-Driven Breach and Attack Simulation Engine AttackIQ introduced a new AI-powered simulation engine, enhancing its BAS platform's ability to mimic advanced adversary tactics and improve security posture assessments for large enterprises.
  • Q2 2025: Cymulate Secures $70 Million in Series D Funding to Accelerate Global Expansion Cymulate announced a $70 million Series D funding round, which will be used to expand its international presence and invest in R&D for its automated breach and attack simulation solutions.
  • Q1 2024: SafeBreach Appoints Former Palo Alto Networks Executive as Chief Revenue Officer SafeBreach named a former Palo Alto Networks executive as its new Chief Revenue Officer, aiming to drive sales growth and expand its reach in the automated breach and attack simulation market.
  • Q3 2024: Picus Security Opens New R&D Center in Dublin to Support European Growth Picus Security announced the opening of a new research and development center in Dublin, Ireland, to support its growing customer base and accelerate innovation in BAS technologies.
  • Q2 2024: XM Cyber wins multi-year contract with major European bank for breach and attack simulation XM Cyber secured a multi-year contract to provide its automated BAS platform to a leading European bank, aiming to enhance the bank's cyber resilience and regulatory compliance.
  • Q1 2025: Breach and attack simulation startup Pentera files for IPO on NASDAQ Pentera, a fast-growing BAS company, filed for an initial public offering on the NASDAQ, seeking to raise capital to expand its global operations and invest in product innovation.
  • Q2 2025: Cymulate partners with Deloitte to deliver automated breach and attack simulation services Cymulate announced a strategic partnership with Deloitte to offer joint BAS services, targeting large enterprises seeking to automate security validation and improve cyber defense readiness.

Zukunftsaussichten

Automatisierter Angriffssimulationsmarkt Zukunftsaussichten

Der Markt für automatisierte Verletzungs- und Angriffssimulation steht vor einem Wachstum von 43,2 % CAGR von 2025 bis 2035, angetrieben durch zunehmende Cybersecurity-Bedrohungen und Anforderungen an die Einhaltung von Vorschriften.

Neue Möglichkeiten liegen in:

  • Entwicklung von KI-gesteuerten Simulationswerkzeugen zur Echtzeit-Bedrohungsbewertung.

Bis 2035 wird erwartet, dass der Markt ein erhebliches Wachstum erzielt und seine entscheidende Rolle in der Cybersicherheit festigt.

Marktsegmentierung

Marktübersicht für automatisierte Angriffs-Simulationen

  • Lösungen
  • Dienstleistungen

Bereitstellungsübersicht für automatisierte Angriffs-Simulationen

  • Vor Ort
  • Cloud-basiert

Anwendungsübersicht für automatisierte Angriffs-Simulationen

  • Konfigurationsmanagement
  • Patch-Management
  • Verwaltung von Anmeldeinformationen
  • Bedrohungsintelligenz
  • Sonstiges

Berichtsumfang

MARKTGRÖSSE 2024 352,5 (USD Milliarden)
MARKTGRÖSSE 2025 504,78 (USD Milliarden)
MARKTGRÖSSE 2035 18.303,54 (USD Milliarden)
KOMPOUNDIERTE JÄHRLICHE WACHSTUMSRATE (CAGR) 43,2 % (2025 - 2035)
BERICHTSABDECKUNG Umsatzprognose, Wettbewerbslandschaft, Wachstumsfaktoren und Trends
GRUNDJAHR 2024
Marktprognosezeitraum 2025 - 2035
Historische Daten 2019 - 2024
Marktprognoseeinheiten USD Milliarden
Wichtige Unternehmen Cymulate (IL), SafeBreach (US), AttackIQ (US), Verodin (US), Picus Security (DE), Threatcare (US), Red Canary (US), Cado Security (GB)
Abgedeckte Segmente Komponente, Bereitstellung, Anwendung, Region
Wichtige Marktchancen Die Integration von künstlicher Intelligenz verbessert die Bedrohungserkennung im Markt für automatisierte Verletzungs- und Angriffssimulationen.
Wichtige Marktdynamiken Die steigende Nachfrage nach proaktiven Cybersicherheitsmaßnahmen treibt Innovationen in den Technologien für automatisierte Verletzungs- und Angriffssimulationen voran.
Abgedeckte Länder Nordamerika, Europa, APAC, Südamerika, MEA

Frequently Asked Questions

Was ist die aktuelle Bewertung des Marktes für automatisierte Sicherheitsverletzungs- und Angriffs-Simulationen?

Im Jahr 2024 beträgt die Marktbewertung 352,5 Milliarden USD.

Wie groß wird die prognostizierte Marktgröße für den Markt für automatisierte Sicherheitsverletzungs- und Angriffs-Simulationen bis 2035 sein?

Der Markt wird voraussichtlich bis 2035 eine Bewertung von 18303,54 Milliarden USD erreichen.

Wie hoch wird die erwartete CAGR für den Markt für automatisierte Sicherheitsverletzungs- und Angriffs-Simulationen während des Prognosezeitraums sein?

Der Markt wird voraussichtlich von 2025 bis 2035 mit einer CAGR von 43,2% wachsen.

Welche Unternehmen gelten als Schlüsselakteure im Markt für automatisierte Sicherheitsverletzungs- und Angriffs-Simulationen?

Zu den Schlüsselakteuren gehören Cymulate, SafeBreach, AttackIQ, Verodin, Picus Security, Threatcare, Red Canary und Cado Security.

Was sind die Hauptkomponenten des Marktes für automatisierte Sicherheitsverletzungs- und Angriffs-Simulationen?

Die Hauptkomponenten sind Lösungen, die mit 211,5 Milliarden USD bewertet sind, und Dienstleistungen, die mit 141,0 Milliarden USD bewertet sind.

Wie ist der Markt nach Bereitstellungstyp segmentiert?

Der Markt ist in On-Premise, bewertet mit 70,5 Milliarden USD, und Cloud-basiert, bewertet mit 282,0 Milliarden USD, segmentiert.

Welche Anwendungen treiben den Markt für automatisierte Sicherheitsverletzungs- und Angriffs-Simulationen an?
Zu den wichtigsten Anwendungen gehören Konfigurationsmanagement, Patch-Management, Credential-Management, Bedrohungsintelligenz und andere, mit unterschiedlichen Bewertungen.
Wie hoch ist die Bewertung der Bedrohungsintelligenz-Anwendung im Markt?
Die Bedrohungsintelligenz-Anwendung wird mit 90,0 Milliarden USD bewertet.
Wie vergleicht sich das Wachstumspotenzial des Marktes über verschiedene Segmente hinweg?
Das Cloud-basierte Bereitstellungssegment zeigt ein erhebliches Wachstumspotenzial mit einer Bewertung von 282,0 Milliarden USD.
Welche Trends beeinflussen den Markt für automatisierte Sicherheitsverletzungs- und Angriffs-Simulationen?
Trends sind zunehmende Cybersecurity-Bedrohungen und die wachsende Akzeptanz automatisierter Lösungen in Unternehmen.
Autor
Author Author Profile Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.

Research Approach

Research Methodology on Automated Breach Attack Simulation Market

Abstract

The growth of the Automated Breach Attack Simulation Market is driven by factors like the rising number of cyber-attacks across the world, the increasing adoption of digitalization among organizations, and the need for advanced security solutions. The Automated Breach Attack Simulation Market is further driven by the integration of automated breach attack simulation with DevOps, an increase in the utilization of automated breach attack simulation for security assessment, and rising demand for breach attack simulation solutions.

Introduction

In the era of digital transformation, organizations are witnessing massive growth and progress in their operations, and this growth opens up their IT infrastructure to both internal and external threats. As a result, organizations are dedicating significant resources towards cyber-security and implementing more complex and sophisticated security solutions to protect their confidential data. The Automated Breach Attack Simulation Market aims to provide secure breach attack simulation solutions, which help organizations detect potential security breaches and detect threats and vulnerabilities. The Automated Breach Attack Simulation Market comprises various solutions that enable organizations to perform security testing of their applications and networks by simulating attack vectors and identifying any vulnerabilities in the network. These solutions employ sophisticated techniques such as malicious codes, continuous penetration campaigns, risk assessments, and threat monitoring, to ensure comprehensive protection from security threats. The Automated Breach Attack Simulation Market is expected to grow significantly during the forecast period due to the increasing number of cyber-attacks across the world, the increasing adoption of digitalization among organizations, and the need for advanced security solutions.

Research Methodology

The automated breach attack simulation market has been studied in detail with the help of extensive secondary and primary research processes. Secondary research includes several authentic sources such as company websites, journals, and regulatory bodies, while primary research includes telephone as well as face-to-face interviews with industry participants, end-users, and opinion leaders. The market estimates and forecasts have been verified through primary research for accuracy and accuracy. Market size estimations have been analyzed by collecting data based on the total available market size and its forecasted market share. Historical and current market trends are also considered while analyzing the current and future market scenarios.

Scope of the Study

The scope of this research covers a comprehensive evaluation of all the important factors that influence, shape, and define the automated breach attack simulation market growth. The researcher has conducted an in-depth analysis of key stakeholder strategies, the competitive environment, regional trends, and market segmentation. The target market for this research report includes current and potential participants in the automated breach attack simulation market.

Market Segmentation

The automated breach attack simulation market is segmented on the basis of component, deployment type, organization size, vertical, and region.

Based on components, the automated breach attack simulation market is divided into solutions and services. Based on deployment type, the market is further segmented into cloud-based and on-premise. Based on organization size, the automated breach attack simulation market is bifurcated into large enterprises and small and medium-sized enterprises (SMEs). Concerning vertical, the automated breach attack simulation market is classified into banking, financial services, and insurance (BFSI), IT and telecom, government and defence, retail, healthcare, and others.

Regional Analysis

The regions covered in this report are North America, Europe, Asia-Pacific, Latin America, and the Middle East and Africa (MEA). North America is expected to dominate the global automated breach attack simulation market because of its well-developed IT infrastructure and increasing cyber-attacks in the region. Europe is likely to be the second-largest region in the automated breach attack simulation market due to the presence of some key players and the adoption of advanced technologies. Asia-Pacific is estimated to be the fastest-growing region in the automated breach attack simulation market because of the rising use of digital solutions among commercial and government organizations. The automated breach attack simulation market in the Middle East and Africa (MEA) is expected to experience steady growth due to the rising cybersecurity concerns in the region.

Competitive Landscape

The automated breach attack simulation market is highly driven by the increasing demand for advanced cybersecurity solutions across various sectors. Key participants noted in this market are Security Innovation, Rapid7, Skybox Security, Check Point Software Technologies Ltd., Cyberbit Ltd., Core Security, Arxan Technologies, Cymulate Ltd., Kryptowire, Safe-T Group Ltd., Intrinsic, F-Secure Corporation, Veracode, X-Force Red, Cloudsigma AG, Beyond Security, and Qualys, among others. Various strategic developments have been witnessed in the automated breach attack simulation market, such as partnerships, collaborations, agreements, and product launches.

Conclusion

The automated breach attack simulation market is driven by several factors such as the increasing number of cyber-attacks and the rising demand for advanced security solutions. The market is further driven by the integration of automated breach attack simulation with DevOps, the increase in the utilization of automated breach attack simulation for security assessment, and the rising demand for breach attack simulation solutions. The automated breach attack simulation market is segmented in terms of component, deployment type, organization size, vertical, and region. The report also focuses extensively on the competitive landscape, providing details about the major players and various strategic developments in the market. This report provides a comprehensive overview of the automated breach attack simulation market and offers an in-depth analysis of the key market segments to reach informed decisions.
Kostenloses Muster herunterladen

Bitte füllen Sie das folgende Formular aus, um ein kostenloses Muster dieses Berichts zu erhalten

Global Diameter Signaling Market
Fallstudie
Information and Communications Technology
Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.