Anbieter-Risikomanagement-Markt (2025 - 2035)

Marktgröße, Anteil und Forschungsbericht für Anbieter-Risikomanagement nach Typ (Lösungen, Dienstleistungen), nach Bereitstellungstyp (lokal, Cloud), nach Organisationsgröße (kleine und mittlere Unternehmen, große Unternehmen), nach Branche (Banken, Finanzdienstleistungen und Versicherungen, Telekommunikation und IT, Fertigung, Regierung, Gesundheitswesen, andere) und nach Region (Nordamerika, Europa, Südamerika, Asien-Pazifik, Naher Osten und Afrika) – Branchenprognose bis 2035.
ID: MRFR/ICT/4488-HCR
100 Pages
Nirmit Biswas, Aarti Dhapte
Last Updated: September 03, 2026
Vendor Risk Management Market
Market Size
Forecast Period2025-2035
CAGR (2025-2035)11.0%
2025 Market SizeUSD 14.52 Billion
2035 Market SizeUSD 41.23 Billion
Key Players
BitSight Technologies
OneTrust
Prevalent Inc.
ServiceNow
SAP Ariba
MetricStream
Opportunities
  • AI-Powered Continuous Monitoring Platforms
  • Emerging-Market Regulatory Catalysts
  • Fourth-Party Risk Visibility

Vendor Risk Management Market Summary

Der Markt für Vendor Risk Management erreichte im Jahr 2025 einen geschätzten Wert von 14,52 Milliarden US-Dollar und wird voraussichtlich von 16,12 Milliarden US-Dollar im Jahr 2026 auf 41,23 Milliarden US-Dollar im Jahr 2035 wachsen, was einer durchschnittlichen jährlichen Wachstumsrate von 11,0 % im Prognosezeitraum entspricht. Der zunehmende regulatorische Druck – insbesondere der Digital Operational Resilience Act (DORA) der EU und die sich weiterentwickelnden Offenlegungsvorschriften der SEC zur Cybersicherheit – hat die strukturierte Aufsicht über externe Partner branchenübergreifend zu einer Priorität auf Vorstandsebene gemacht[1]. Die weltweiten Ausgaben für Governance-, Risiko- und Compliance-Technologien überstiegen im Jahr 2024 63 Milliarden US-Dollar, was ein Zeichen für eine nachhaltige Kapitalbindung in diesem Bereich ist[2].

Der Markt für Vendor Risk Management durchläuft derzeit einen grundlegenden Technologiewandel. Bisherige, auf Tabellenkalkulationen basierende Bewertungen und regelmäßige Prüfzyklen weichen Plattformen für die kontinuierliche Überwachung, die auf einer KI-gesteuerten Risikobewertung in Echtzeit basierenBedrohungsinformationenFeeds und automatisierte Fragebogen-Workflows. Eine Umfrage aus dem Jahr 2024 ergab, dass 71 % der Unternehmen planten, bis 2026 integrierte Risikoplattform-Suiten einzuführen und Punktlösungen in einheitlichen Dashboards zu konsolidieren, die Beschaffungs-, Sicherheits- und Compliance-Teams miteinander verbinden[3].

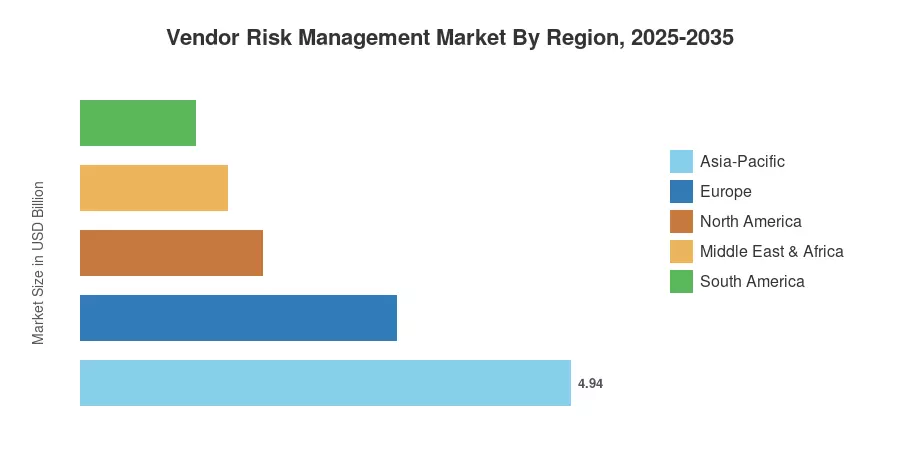
Der asiatisch-pazifische Raum verfügt mit etwa 34 % über den größten Anteil am Vendor Risk Management-Markt, angetrieben durch die schnelle Expansion des digitalen Bankings in Indien und China und obligatorische Datenlokalisierungsregeln in allen ASEAN-Volkswirtschaften. Nordamerika ist mit einer prognostizierten jährlichen Wachstumsrate von 12,6 % die am schnellsten wachsende Region, angetrieben durch bundesstaatliche Zero-Trust-Vorschriften und eine verschärfte Kontrolle der Lieferkette nach aufsehenerregenden Verstößen. Auf Europa entfallen etwa 22 % des weltweiten Werts, verankert durch die Durchsetzung von DORA und die NIS2-Konformitätsfristen. Da Unternehmen auf der ganzen Welt immer stärker auf Cloud-gehostete Dienste und Subunternehmer von Drittanbietern angewiesen sind, ist der Markt für Vendor Risk Management für eine beschleunigte Expansion bis 2035 positioniert.


Wichtige Erkenntnisse aus dem Bericht

• Nach Typ

  • Lösungen machten im Jahr 2025 etwa 62 % des weltweiten Umsatzes aus, was die Nachfrage der Unternehmen nach integrierten Risikobewertungs-Engines und automatisierten Onboarding-Workflows widerspiegelt.
  • Die Dienstleistungen wachsen mit einer jährlichen Wachstumsrate von 12,4 %, da Managed-Service- und Beratungsangebote bei mittelständischen Käufern, denen es an internen Risikoteams mangelt, an Bedeutung gewinnen.

• Nach Bereitstellung und Organisationsgröße

  • Der Cloud-Einsatz hat im Jahr 2025 rund 10,1 Milliarden US-Dollar eingenommen, unterstützt durch die Migration des Vendor Risk Management Market hin zu SaaS-First-Architekturen.
  • Große Unternehmen stellen das dominierende Käufersegment dar, obwohl kleine und mittlere Unternehmen mit einer jährlichen Wachstumsrate von 13,1 % die Lücke schließen.

• Nach Region

  • Der asiatisch-pazifische Raum führt den Markt für Vendor Risk Management mit einem Anteil von 34 % an, angetrieben durch verbindliche Cybersicherheitsrahmen in Indien, China und Japan.
  • Nordamerika wird voraussichtlich mit der höchsten jährlichen Wachstumsrate (12,6 %) wachsen, angetrieben durch bundesstaatliche Beschaffungssicherheitsanforderungen und die CMMC-Einführung.


Marktgröße und Prognose (2021–2035)

Die Schätzungen von Market Research Future kombinieren eine Top-Down-Umsatzanalyse führender Plattformanbieter mit einer Bottom-Up-Nachfragemodellierung über Bereitstellungstypen, Organisationsgrößen und Branchenvertikale hinweg. Historische Zahlen (2021–2024) werden aus Unternehmensunterlagen abgeleitet und anhand von IT-Ausgaben-Benchmarks Dritter überprüft[4]. Prognoseprognosen (2026–2035) verwenden die kalibrierte 11,0 % CAGR mit Anpassungen für regulatorische Akzeptanzkurven und Technologieaktualisierungszyklen.
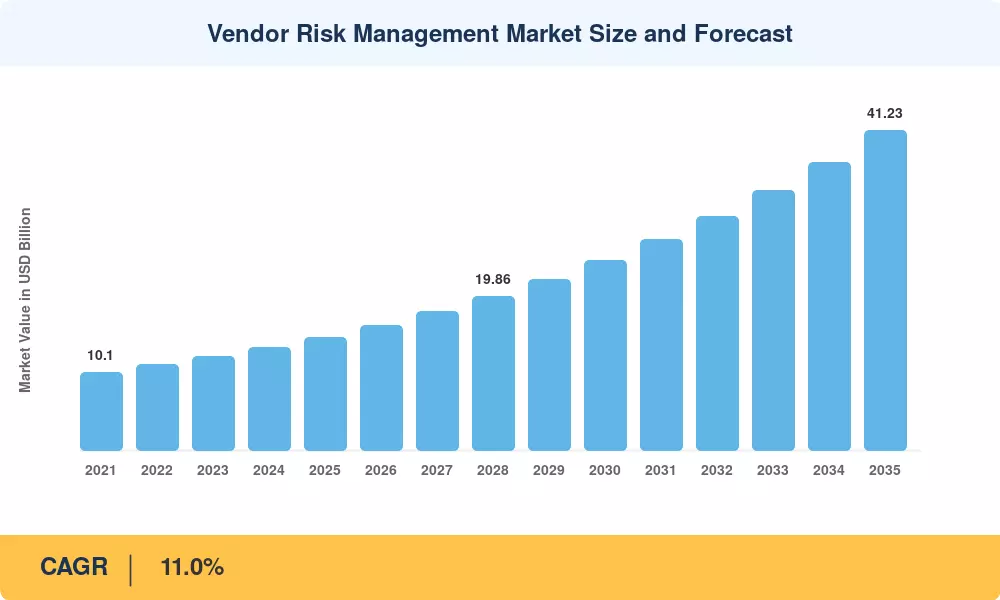
Vendor Risk Management Market Size and Forecast
Our Impact
Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals
Partnering with 2000+ Global Organizations Each Year
30K+ Citations by Top-Tier Firms in the Industry

Analyse der Fahrerauswirkungen

Treiber ~% Auswirkung auf CAGR Geografische Relevanz Zeitleiste der Auswirkungen
Regulatorische Mandate (DORA, NIS2, CMMC) 2.8 Global Kurzfristig (≤2 Jahre)
Ausbau von Cloud- und SaaS-Ökosystemen 2.3 Global Mittelfristig (2–4 Jahre)
Risikoanalysen durch KI und maschinelles Lernen 1.9 Nordamerika, Europa Mittelfristig (2–4 Jahre)
Steigende Häufigkeit von Cyberangriffen auf die Lieferkette 1.5 Global Kurzfristig (≤2 Jahre)
Risikotransparenz für Vierte und Nte 1.1 Nordamerika, APAC Langfristig (≥4 Jahre)
ESG- und Nachhaltigkeits-Due-Diligence 0.8 Europa, APAC Langfristig (≥4 Jahre)
Digitale Transformationin BFSI und Gesundheitswesen 0.6 APAC, MEA Mittelfristig (2–4 Jahre)


Regulatorische Vorschriften verändern das Beschaffungsrisiko

DORA, das im Januar 2025 vollständig in Kraft trat, verlangt von allen Finanzunternehmen in der EU, eine kontinuierliche Überwachung des IKT-Risikos kritischer Anbieter aufrechtzuerhalten, wobei die Strafen bis zu 1 % des durchschnittlichen täglichen weltweiten Umsatzes betragen können[1]. In den Vereinigten Staaten schreibt das CMMC 2.0-Rahmenwerk des Verteidigungsministeriums vor, dass bis 2026 über 220.000 Verteidigungsunternehmen verifizierte Cybersicherheitskontrollen in ihren Subunternehmernetzwerken nachweisen müssen[14]. Diese verbindlichen Anforderungen schaffen nicht diskretionäre Budgetzuweisungen für den Vendor Risk Management Market und verkürzen die Verkaufszyklen für Plattformanbieter.

Erweiterung des Cloud-Ökosystems

Laut dem SaaS-Benchmark-Bericht 2024 von Productiv verfügen Unternehmen jetzt durchschnittlich über 130 SaaS-Anwendungen pro Unternehmen, gegenüber 80 im Jahr 2020[15]. Jede Anwendung stellt einen potenziellen Datenexpositionsvektor dar. Der Markt für Vendor Risk Management profitiert direkt, da die Verbreitung von Cloud-Diensten die Anzahl der Anbieter vervielfacht, die Onboarding, kontinuierliche Überwachung und Offboarding-Kontrollen benötigen.

KI-gesteuerte Risikobewertung

Modelle für maschinelles Lernen, die auf Feeds zu Datenverstößen, Finanzindikatoren und Dark-Web-Erwähnungen trainiert werden, können herkömmliche 45-Tage-Anbieterbewertungen nahezu in Echtzeit zu Ergebnissen komprimieren[10]. Plattformen wie BitSight und SecurityScorecard haben berichtet, dass KI-gestütztes Scoring die Falsch-Positiv-Rate um etwa 35 % reduziert, wodurch Analystenkapazitäten frei werden und die Umstellung des Vendor Risk Management-Marktes von der periodischen auf die kontinuierliche Sicherheit beschleunigt wird.


Analyse der Auswirkungen von Beschränkungen

Zurückhaltung ~% Auswirkung auf CAGR Geografische Relevanz Zeitleiste der Auswirkungen
Komplexität der Integration mit älteren GRC-Stacks –1.2 Global Mittelfristig
Budgetbeschränkungen in KMU –0,9 APAC, Südamerika Kurzfristig
Fragmentierung des Datenschutzes in verschiedenen Gerichtsbarkeiten –0,7 Global Langfristig
Ermüdung bei der Lieferantenbeurteilung und Überlastung der Fragebögen –0,5 Nordamerika, Europa Kurzfristig
Mangel an qualifizierten GRC-Fachkräften –0,4 Global Mittelfristig


Komplexität der Integration mit Legacy-Systemen

Viele Unternehmen verfügen über unzusammenhängende GRC-Architekturen, die im Laufe der Jahre durch den Kauf von Einzellösungen organisch gewachsen sind. Tatsächlich ergab eine Umfrage im Jahr 2024, dass 58 % der Risikoteams die Systemintegration als größtes Hindernis für die Implementierung einer konsolidierten Anbieterüberwachungsplattform betrachteten[16]. Diese Komplexität verlängert die durchschnittliche Bereitstellungszeit von acht Wochen für Cloud-native-Käufer auf mehr als 26 Wochen für Unternehmen mit tief verwurzelten lokalen ERP- und Beschaffungssystemen.


Budgetbeschränkungen für KMU

Das durchschnittliche KMU gibt jedes Jahr etwa 42.000 US-Dollar für Initiativen zum Risiko von Lieferanten aus – etwa ein Zehntel dessen, was große Unternehmen ausgeben[17]. Allerdings ist die Marktdurchdringungstiefe des Anbieterrisikomanagements in preissensiblen Segmenten begrenzt. Viele KMU verfügen nicht über spezielles Risikopersonal, was trotz der niedrigeren Eintrittsbarrieren, die SaaS-Preismodelle bieten, dazu zwingt, sich auf manuelle Prozesse zu verlassen.


Vendor Risk Management Market Opportunities

KI-gestützte kontinuierliche Überwachungsplattformen

Der Vendor Risk Management-Markt bietet eine starke Wachstumschance für Plattformen, die externe Bedrohungsinformationen, Finanzgesundheitssignale und Indikatoren für die betriebliche Belastbarkeit in einem einzigen Echtzeit-Dashboard konsolidieren. Erfolgreiche Early Adopters berichten von einer Verkürzung der durchschnittlichen Erkennungszeit für anbieterbezogene Ereignisse um 40 Prozent und liefern überzeugende ROI-Berichte für Beschaffungsteams.


Regulatorische Katalysatoren für Schwellenländer

Die zunehmende Umsetzung des indischen DPDP-Gesetzes (2023) und des brasilianischen LGPD veranlasst lokale Unternehmen, die Kontrolle über Lieferanten erstmals zu formalisieren[18]. Der Markt für Vendor Risk Management wird in diesen Volkswirtschaften eine Nachfrage auf der grünen Wiese anziehen, da die Regulierungsbehörden von richtlinienbasierten zu sanktionsbasierten Durchsetzungsmodellen übergehen.


Sichtbarkeit von Risiken durch Dritte

Unternehmen erkennen zunehmend, dass ihre Direktlieferanten auf Subunternehmer angewiesen sind, die undurchsichtige Risiken mit sich bringen. Plattformen, die automatisiertes Nth-Party-Mapping anbieten – die Verfolgung von Datenflüssen zwei- und dreischichtig tief – schließen eine Fähigkeitslücke, die heute weniger als 15 % der Unternehmen geschlossen haben[8].

Risk-as-a-Service für mittelständische Käufer

Managed-Service-Modelle, die Anbieterbewertung, Nachverfolgung von Abhilfemaßnahmen und behördliche Berichterstattung in Abonnementpaketen bündeln, senken die Fachwissenshürde für mittelständische Unternehmen und eröffnen bis 2030 ein Segment im Wert von schätzungsweise 3,8 Milliarden US-Dollar im Anbieterrisikomanagementmarkt.

ESG- und Nachhaltigkeitsanbieter-Screening

Die EU-Richtlinie zur Nachhaltigkeits-Due-Diligence von Unternehmen (CSDDD) verlangt von großen Unternehmen, Umwelt- und Menschenrechtspraktiken entlang ihrer Wertschöpfungsketten zu bewerten[12]. Anbieter, die ESG-Bewertungsmodule neben Cybersicherheitsbewertungen einbetten, können Budgets mit doppeltem Mandat erfassen und sich innerhalb des Marktes für Anbieter-Risikomanagement differenzieren.


Vendor Risk Management Market Future Outlook

KI-native Risikoorchestrierung

Laut Research wird generative KI bis 2030 voraussichtlich bis zu 60 % der ersten Risikobewertungen von Anbietern automatisieren[10]. Der Markt für Vendor Risk Management wird sich von Dashboard-zentrierten Plattformen zu autonomen Orchestrierungs-Engines entwickeln, die Risikoberichte erstellen, Abhilfe-Workflows auslösen und Risikobewertungen ohne manuelles Eingreifen anpassen.

Plattformkonvergenz und Ökosystemökonomie

Eigenständige Risikotools von Anbietern werden zu umfassenderen integrierten Risikomanagement-Suiten (IRM) konsolidiert. Prognosen gehen davon aus, dass bis 2028 45 % der Unternehmen Anbieterrisikofunktionen als eingebettete Module in ERP- oder Beschaffungsplattformen und nicht als unabhängige Produkte erwerben werden[3]. Diese Konvergenz verändert die Wettbewerbsdynamik im gesamten Vendor Risk Management-Markt und begünstigt Anbieter mit breiten Plattform-Ökosystemen.

Regulierungsharmonisierung und grenzüberschreitende Gegenseitigkeit

Internationale Initiativen wie die Forderung der G7-Cyber-Expertengruppe nach Rahmenwerken zur gegenseitigen Anerkennung könnten bis 2032 die doppelte Compliance-Belastung verringern[22]. Wenn harmonisierte Standards umgesetzt würden, würden sie die Bewertungskosten senken und die Expansion des Vendor Risk Management-Marktes in Regionen beschleunigen, die derzeit durch die Fragmentierung der Gerichtsbarkeit eingeschränkt sind.

Integration von Klima und betrieblicher Resilienz

Da klimabedingte Lieferkettenunterbrechungen zunehmen, werden Risikoplattformen von Anbietern neben Cybersicherheitskennzahlen zunehmend auch die Bewertung physischer Risiken und der ESG-Resilienz berücksichtigen. Das Nachfolgerahmenwerk der Task Force on Climate-related Financial Disclosures (TCFD) im Rahmen des ISSB wird voraussichtlich bis 2029 die Berichterstattung über Umweltrisiken auf Anbieterebene formalisieren[12], wodurch eine neue Datenschicht innerhalb des Vendor Risk Management Market geschaffen wird.


Vendor Risk Management Market Segmentation

Nach Typ

Segment Schlüsselmetrik Primärer Nachfragetreiber
Lösungen ~62 % Anteil (2025) Nachfrage nach integrierten Risikoplattformen
Dienstleistungen CAGR 12.4% Einführung von Managed-Services und Beratung


Lösungen dominieren den Markt für Anbieter-Risikomanagement, da Unternehmen zunehmend einheitliche Plattformen bevorzugen, die das Anbieter-Onboarding, die Risikobewertung, die Vertragsanalyse und die Nachverfolgung von Abhilfemaßnahmen in einer einzigen Umgebung abwickeln. Kontinuierliche Überwachungs-Engines und API-gesteuerte Integrationen mit Beschaffungssystemen haben die Umstellungskosten erhöht und die Plattformtreue verstärkt. Die Dienstleistungen wachsen schneller, da mittelständische Unternehmen die Bewertungsvorgänge an spezialisierte Anbieter auslagern, anstatt interne Teams aufzubauen. Dadurch entsteht ein robustes Managed-Services-Segment im Vendor Risk Management-Markt.

Nach Bereitstellungstyp

Segment Schlüsselmetrik Primärer Nachfragetreiber
Wolke ~10,1 Mrd. USD (2025) SaaS-First-Unternehmensstrategie
Vor Ort ~30 % Anteil (2025) Regulierte Branchen mit Regeln zur Datensouveränität


Die Cloud-Bereitstellung ist führend auf dem Markt für Vendor Risk Management, da Unternehmen eine schnellere Implementierung, automatische Updates und skalierbare Multi-Tenant-Architekturen anstreben. Bei staatlichen Verteidigungsbehörden und Finanzinstituten, die strengen Anforderungen an die Datenresidenz unterliegen, haben On-Premises-Bereitstellungen nach wie vor einen bedeutenden Anteil, obwohl hybride Modelle den Wachstumskurs dieses Segments untergraben.

Nach Organisationsgröße

Segment Schlüsselmetrik Primärer Nachfragetreiber
Große Unternehmen ~68 % Anteil (2025) Komplexe Anbieter-Ökosysteme mit mehr als 500 Partnern
Kleine und mittlere Unternehmen CAGR 13.1% Erschwingliche SaaS-Stufen und regulatorischer Druck


Große Unternehmen sind nach wie vor die Hauptumsatzträger im Vendor Risk Management-Markt und verwalten Anbieterportfolios, die oft mehr als 1.000 aktive Beziehungen umfassen. KMU stellen das am schnellsten wachsende Käufersegment dar, da Abonnementpreise unter 5.000 USD pro Monat und vorgefertigte Compliance-Vorlagen die Reibungsverluste bei der Einführung verringern.

Nach Branche vertikal

Segment Schlüsselmetrik Primärer Nachfragetreiber
Banken, Finanzdienstleistungen und Versicherungen ~31 % Anteil (2025) DORA-, SOX- und OCC-Anleitung
Telekommunikation und IT CAGR 12.0% Verbreitung von Cloud-Anbietern
Herstellung ~1,74 Mrd. USD (2025) Digitalisierung der Lieferkette
Regierung CAGR 11.3% CMMC- und Zero-Trust-Mandate
Gesundheitspflege ~9 % Anteil (2025) HIPAA-Vereinbarungen zwischen Geschäftspartnern
Andere ~1,02 Mrd. USD (2025) Einzelhandel, Energie, Bildung


BFSI ist die Ankerbranche für den Vendor Risk Management-Markt, angetrieben durch vielschichtige regulatorische Verpflichtungen, die dokumentierte Risikobewertungen für jede ausgelagerte Funktion vorschreiben. Telekommunikations- und IT-Unternehmen sind die am schnellsten wachsenden Anwender, da ihre Anbieter-Ökosysteme mit jedem neuen Cloud-Service, API-Partner und Managed-Security-Anbieter erweitert werden, der zu den operativen Stacks hinzugefügt wird.


Regionale Marktanteilsanalyse

Region Schlüsselmetrik Primäre Anlagethemen
Asien-Pazifik ~34 % globaler Anteil Datenlokalisierungsmandate, Ausbau des digitalen Bankings
Nordamerika CAGR 12.6% Zero-Trust-Mandate, CMMC-Einführung
Europa ~22 % globaler Anteil DORA/NIS2-Konformität, grenzüberschreitende Datenverwaltung
Südamerika ~1,16 Mrd. USD (2025) LGPD-Durchsetzung, Fintech-Wachstum
Naher Osten und Afrika CAGR 10.2% Smart-City-Initiativen, Modernisierung des Finanzsektors
Gesamt USD 14.52 B (2025)

Der Markt für Vendor Risk Management weist unterschiedliche regionale Akzeptanzkurven auf, die durch den Reifegrad der Regulierung, die Cloud-Penetration und die Unternehmensdichte geprägt sind.


Nordamerika

Land Schlüsselmetrik Schlüsseltreiber
UNS ~82 % des regionalen Anteils Federal Zero Trust Executive Order, CMMC 2.0
Kanada CAGR 11.8% Aktualisierungen der OSFI B-10-Richtlinien
Mexiko ~0,18 Mrd. USD (2025) Fintech-Regulierung (Ley Fintech)


Die USA dominieren den nordamerikanischen Markt für Anbieterrisikomanagement, angetrieben durch die Executive Order 14028 zur Cybersicherheit und die Offenlegungsregeln der SEC, die börsennotierte Unternehmen dazu verpflichten, eine strukturierte Anbieteraufsicht nachzuweisen. Kanadas Office of the Superintendent of Financial Institutions (OSFI) hat seine B-10-Outsourcing-Richtlinien im Jahr 2024 verschärft und so Compliance-gesteuerte Beschaffungszyklen bei den großen Banken des Landes geschaffen[14].

Europa

Land Schlüsselmetrik Schlüsseltreiber
Deutschland ~24 % des regionalen Anteils BaFin DORA-Durchsetzung
Vereinigtes Königreich CAGR 11.4% FCA-Rahmenwerk für betriebliche Belastbarkeit
Frankreich ~0,48 Mrd. USD (2025) ANSSI-Vorschriften für kritische Betreiber
Italien CAGR 10.5% Digitalisierungsschub im Bankwesen
Spanien ~7 % des regionalen Anteils Modernisierung des Finanzsektors
Nordische Länder CAGR 10.8% Early-Adopter-Cloud-Kultur
Russland ~3 % des regionalen Anteils Import-Substitutionssoftware-Vorschriften
Restliches Europa ~0,29 Mrd. USD (2025) EU-weite NIS2-Umsetzung


Die Durchsetzungsfrist von DORA im Januar 2025 löste eine Compliance-Welle bei europäischen Finanzinstituten aus, was dem Markt für Vendor Risk Management direkt zugute kam. Auf Deutschland und das Vereinigte Königreich entfallen zusammen die höchsten Ausgaben, wobei die deutsche BaFin vierteljährliche Risikoberichte von IKT-Anbietern verlangt und die britische FCA die Prüfung der betrieblichen Belastbarkeit kritischer Outsourcing-Vereinbarungen vorschreibt[7].

Asien-Pazifik

Land Schlüsselmetrik Schlüsseltreiber
China ~28 % des regionalen Anteils Durchsetzung des PIPL, Digitalisierung staatlicher Unternehmen
Indien CAGR 13.5% DPDP Act, Wachstum des UPI-Ökosystemanbieters
Japan ~0,91 Mrd. USD (2025) FISC-Richtlinien, Gesetzgebung zur Lieferkettensicherheit
Südkorea CAGR 11.9% PIPA-Änderungen, Aufsicht über die Halbleiterversorgung
ASEAN ~14 % des regionalen Anteils Grenzüberschreitende Daten-Frameworks
Rest des asiatisch-pazifischen Raums ~0,38 Mrd. USD (2025) Aufkommende digitale Governance


Die Führungsposition des asiatisch-pazifischen Raums auf dem Markt für Vendor Risk Management spiegelt die Kombination aus strengen Datenschutzgesetzen und riesigen Ökosystemen von Drittanbietern wider, die digitale Zahlungen, E-Commerce und Cloud-Infrastruktur unterstützen. Allein in Indien sind zwischen 2022 und 2024 über 15.000 regulierte Fintech-Unternehmen hinzugekommen, die jeweils strukturierte Risikobewertungen von Bankpartnern benötigen[13].

Südamerika

Land Schlüsselmetrik Schlüsseltreiber
Brasilien ~61 % des regionalen Anteils LGPD-Durchsetzung, Open-Banking-Erweiterung
Argentinien CAGR 10.3% Finanzielle Digitalisierung
Rest von Südamerika ~0,22 Mrd. USD (2025) Neue Compliance-Frameworks


Brasilien verankert den südamerikanischen Anbieter-Risikomanagement-Markt, da LGPD-Strafen und das Open-Banking-Mandat des Landes Finanzinstitute dazu drängen, das Lieferanten-Onboarding und die laufende Überwachung zu automatisieren. Das argentinische Fintech-Wachstum erhöht die Nachfrage, obwohl die Währungsvolatilität die Investitionszyklen für Unternehmenssoftware dämpft[18].

Naher Osten und Afrika

Land Schlüsselmetrik Schlüsseltreiber
Saudi-Arabien ~31 % des regionalen Anteils Vision 2030 digitale Regierung
Vereinigte Arabische Emirate CAGR 11.6% DIFC/ADGM-Regulierungsrahmen
Südafrika ~0,14 Mrd. USD (2025) POPIA-Durchsetzung
Ägypten CAGR 9.8% Modernisierung des Bankwesens
Rest von MEA ~22 % des regionalen Anteils Neue Projekte zur digitalen Identität


Saudi-Arabien und die Vereinigten Arabischen Emirate treiben die MEA-Nachfrage im Vendor Risk Management-Markt voran, da staatlich finanzierte digitale Transformationsprogramme eine strukturierte Anbieteraufsicht über die gesamte staatliche IT-Beschaffung vorschreiben. Die Durchsetzung des südafrikanischen Gesetzes zum Schutz personenbezogener Daten (POPIA) hat die Akzeptanz bei Finanzdienstleistungsunternehmen vorangetrieben, die die Rechenschaftspflicht auf Prozessorebene nachweisen möchten[21].


Vendor Risk Management Market By Region, 2025-2035

Wettbewerbs-Benchmarking

Der Markt für Vendor Risk Management weist eine mittlere Konzentration auf, wobei die fünf größten Akteure einen geschätzten gemeinsamen Umsatzanteil von 32–38 % halten. Das Wettbewerbsumfeld umfasst reine Risk-Intelligence-Unternehmen, umfassende GRC-Plattformanbieter und große Unternehmenssoftwareunternehmen, die Anbieterrisikomodule in umfassendere Suiten einbetten. Die Fusions- und Übernahmeaktivitäten haben sich seit 2023 intensiviert, wobei die Plattformkonsolidierung die Marktpositionen verändert[23].

Unternehmen Schätzung: Bereich der Umsatzbeteiligung Hauptangebote Strategische Positionierung
BitSight-Technologien ~6–9 % Sicherheitsbewertungen, kontinuierliche Überwachung Führender Anbieter von datengesteuerten Risikoinformationen
OneTrust ~5–8 % GRC-Plattform mit VRM-Modul Integrierte Suite, bei der der Datenschutz an erster Stelle steht
Prevalent Inc. ~4–7 % Anbieterbewertungsnetzwerk, Managed Services Pionier im Bereich Assessment-as-a-Service
ServiceNow ~4–6 % VRM-Modul innerhalb der Now Platform Integration von Unternehmensworkflows
SAP Ariba ~3–6 % In die Beschaffung integrierte Risikobewertung Hebelwirkung des ERP-Ökosystems
MetricStream ~3–5 % Verbundenes GRC- und VRM-Modul Umfassender Anbieter von GRC-Frameworks
ProcessUnity ~2–4 % Risikolebenszyklusplattform eines Drittanbieters Spezialisierung auf den Mittelstand
Venminder ~2–4 % Verwaltete Bewertungen, Risikoinformationen KMU-orientierte Managed Services
LogicGate ~2–3 % Risk Cloud-Plattform, VRM-Workflows Risikoautomatisierung ohne Code
Resolver (Kroll) ~2–3 % Vorfallmanagement,Risikoanalyse Durch Untersuchungen gestützte Erkenntnisse


Aktuelle Nachrichten und Entwicklungen

  • BitSight Technologies (März 2025): Einführung eines Viertanbieter-Risikokartierungsmoduls, das die automatisierte Erkennung von Unterlieferanten in der gesamten Lieferkette ermöglicht[23].


  • ServiceNow (November 2024): Integrierte generative KI-Risikozusammenfassung in sein VRM-Modul, wodurch die Zeit für die Bewertungsüberprüfung um 40 % verkürzt wird[10].


  • SAP Ariba (Juni 2024): Einbettung kontinuierlicher Cyber-Risiko-Scores von SecurityScorecard direkt in Beschaffungsworkflows[15].


  • EU-Kommission (Januar 2024): Veröffentlichung technischer Regulierungsstandards für DORA, die eine Durchsetzungsfrist für die IKT-Risikoüberwachung durch Dritte im Januar 2025 festlegt[1].


Vendor Risk Management Market Report Scope

Parameter Detail
Marktumfang Globaler Markt für Anbieterrisikomanagement nach Typ, Einsatz, Organisationsgröße, Branche, Geografie
Studienzeit 2021–2035
CAGR (2026–2035) 11.0%
Marktgröße (2025) USD 14.52 Billion
Marktgröße (2035) USD 41.23 Billion
Am schnellsten wachsende Segmente Dienstleistungen (nach Typ); KMU (nach Organisationsgröße); Nordamerika (nach Region)
Firmenprofil 10 (BitSight, OneTrust, Prevalent, ServiceNow, SAP Ariba, MetricStream, ProcessUnity, Venminder, LogicGate, Resolver)
Bewertungswährung USD (Billion)


FAQs

Wie hoch ist die aktuelle Bewertung des Marktes für Vendor Risk Management?
Im Jahr 2024 wurde der Markt für Vendor Risk Management mit 6,458 USD Milliarden bewertet.
Wie groß wird der prognostizierte Markt für das Vendor Risk Management bis 2035 sein?
Der Markt wird voraussichtlich bis 2035 21,71 USD Milliarden erreichen.
Was ist die erwartete CAGR für den Vendor Risk Management Markt während des Prognosezeitraums?
Die erwartete CAGR für den Vendor Risk Management Markt von 2025 bis 2035 beträgt 11,65 %.
Welche Unternehmen gelten als Schlüsselakteure im Markt für Vendor Risk Management?
Wichtige Akteure auf dem Markt sind RiskLens, LogicManager, RSA Security, MetricStream, ProcessUnity, SailPoint, CyberGRX und Venminder.
Wie sind die Komponenten des Marktes für das Vendor Risk Management segmentiert?
Der Markt ist nach Komponenten in Lösungen und Dienstleistungen segmentiert, die beide mit 10,855 USD Milliarden bewertet sind.
Was sind die spezifischen Bewertungen für das Lösungssegment im Markt für Vendor Risk Management?
Das Segment Lösungen umfasst das Bewertungsmanagement mit 6,56 Milliarden USD, das Qualitätsmanagement mit 7,06 Milliarden USD und das Vertragsmanagement mit 8,09 Milliarden USD.
Autor
Autor
Author Profile
Nirmit Biswas LinkedIn Senior Research Analyst
With 5+ years of expertise in Market Intelligence and Strategic Research, Nirmit Biswas specializes in ICT, Semiconductors, and BFSI. Backed by an MBA in Financial Services and a Computer Science foundation, Nirmit blends technical depth with business acumen. He has successfully led 100+ projects for global enterprises and startups, including Amazon, Cisco, L&T and Huawei, delivering market estimations, competitive benchmarking, and GTM strategies. His focus lies in transforming complex data into clear, actionable insights that drive growth, innovation, and investment decisions. Recognized for bridging engineering innovation with executive strategy, Nirmit helps businesses navigate dynamic markets with confidence.
Ko-Autor
Co-Author Profile
Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of regulatory databases, cybersecurity frameworks, compliance publications, and authoritative IT security organizations. Key sources included the National Institute of Standards and Technology (NIST), Cybersecurity and Infrastructure Security Agency (CISA), International Organization for Standardization (ISO 27001, ISO 31000), Information Systems Audit and Control Association (ISACA), European Union Agency for Cybersecurity (ENISA), European Banking Authority (EBA), Financial Industry Regulatory Authority (FINRA), Office of the Comptroller of the Currency (OCC), Federal Financial Institutions Examination Council (FFIEC), Securities and Exchange Commission (SEC) EDGAR Database, General Data Protection Regulation (GDPR) Enforcement Tracker, California Consumer Privacy Act (CCPA) Enforcement Reports, U.S. Department of Health and Human Services (HHS) Breach Portal, UK Information Commissioner's Office (ICO), Australian Cyber Security Centre (ACSC), and national cybersecurity agency reports from key markets.

The following sources were employed to compile regulatory enforcement statistics, compliance framework adoption rates, third-party data breach incidents, vendor risk assessment standards, and market landscape analysis for assessment management, quality management, and contract management solutions across cloud and on-premise deployments.


Primary Research

Qualitative and quantitative insights were obtained by interviewing supply-side and demand-side stakeholders during the primary research process. The supply-side sources consisted of CEOs, Chief Technology Officers (CTOs), Chief Information Security Officers (CISOs), VPs of Product Development, and Chief Risk Officers from vendor risk management software providers, cybersecurity firms, and enterprise risk management solution vendors. Demand-side sources included CISOs, Chief Risk Officers (CROs), Chief Information Officers (CIOs), Vice Presidents of Procurement, compliance directors, and third-party risk management leads from financial services institutions (banks, insurance, asset management), healthcare systems, manufacturing enterprises, and retail organizations. Primary research verified market segmentation by solution type and deployment mode, verified product pipeline timelines, and collected insights on enterprise adoption patterns, SaaS vs. on-premise migration trends, regulatory compliance expenditure, and cyber risk quantification methodologies.

Primary Respondent Breakdown:

By Designation: C-level Primaries (40%), Director Level (30%), Others (30%)

By Region: North America (38%), Europe (25%), Asia-Pacific (28%), Rest of World (9%)


Market Size Estimation

Revenue mapping and enterprise adoption analysis were employed to determine the global market valuation. The methodology comprised the following:

Identification of over 50 significant VRM solution providers and consultancies in North America, Europe, Asia-Pacific, and Latin America

Product mapping encompasses professional/managed services, contract management solutions, quality management, and assessment management.

Examination of annual revenues that are reported and modeled with respect to vendor risk management software portfolios and the corresponding implementation services

Provider coverage that accounts for 75-80% of the global market share in 2024

For cloud-based and on-premise deployments, segment-specific valuations are derived through extrapolation using bottom-up (enterprise license volumes × ARR by deployment type and organization size) and top-down (vendor revenue validation against total addressable market calculations) approach.

Kostenloses Muster herunterladen

Bitte füllen Sie das folgende Formular aus, um ein kostenloses Muster dieses Berichts zu erhalten

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.

















