Markt für das Risikomanagement von Dritten

Marktgröße, Marktanteil und Forschungsbericht zum Third Party Risk Management: Nach Typ (Operational Risk Management, Compliance Risk Management, Financial Risk Management, Reputational Risk Management), Nach Bereitstellung (Vor Ort, Cloud-basiert), Nach Unternehmensgröße (Kleine Unternehmen, Mittlere Unternehmen, Große Unternehmen), Nach Endbenutzer (BFSI, Gesundheitswesen, Fertigung, Einzelhandel) und Nach Region (Nordamerika, Europa, Südamerika, Asien-Pazifik, Naher Osten und Afrika) - Branchenprognose bis 2035
ID: MRFR/ICT/7248-HCR 200 Pages Aarti Dhapte Last Updated: September 07, 2026
Third party Risk Management Market
Market Size
Forecast Period2025 - 2035
CAGR (2025 - 2035)6.21%
2024 Market Size$ 5.41 Billion
2025 Market Size$ 5.74 Billion
2035 Market Size$ 10.49 Billion
Key Players
RiskLens
LogicManager
RSA Security
MetricStream
Prevalent
Aravo Solutions
Opportunities
  • Rising Cybersecurity Threats
  • Increased Regulatory Scrutiny
  • Adoption of Advanced Analytics and AI

Markt für das Risikomanagement von Dritten Zusammenfassung

Laut der Analyse von Market Research Future wurde die Größe des Marktes für das Management von Drittanbieter-Risiken im Jahr 2024 auf 5,406 Milliarden USD geschätzt. Die Branche für das Management von Drittanbieter-Risiken wird voraussichtlich von 5,742 Milliarden USD im Jahr 2025 auf 10,49 Milliarden USD bis 2035 wachsen, was einer jährlichen Wachstumsrate (CAGR) von 6,21 % im Prognosezeitraum 2025 - 2035 entspricht.

Wichtige Markttrends & Highlights

Der Markt für Third Party Risk Management verzeichnet ein robustes Wachstum, das durch technologische Fortschritte und regulatorische Anforderungen vorangetrieben wird.

  • Die technologische Integration verändert die Landschaft des Third Party Risk Management und verbessert Effizienz und Effektivität.
  • Nordamerika bleibt der größte Markt, während Asien-Pazifik als die am schnellsten wachsende Region in diesem Sektor hervorgeht.
  • Operational Risk Management dominiert weiterhin den Markt, während Compliance Risk Management das schnellste Wachstum verzeichnet.
  • Zunehmende regulatorische Überprüfungen und steigende Cybersecurity-Bedrohungen sind wichtige Treiber, die die Marktentwicklung vorantreiben.

Marktgröße & Prognose

2024 Marktgröße 5.406 (USD Milliarden)
2035 Marktgröße 10.49 (USD Milliarden)
CAGR (2025 - 2035) 6.21%

Hauptakteure

RiskLens (USA), LogicManager (USA), RSA Security (USA), MetricStream (USA), Prevalent (USA), Aravo Solutions (USA), Venminder (USA), CURA (USA)

Markt für das Risikomanagement von Dritten Treiber

Steigende Cybersecurity-Bedrohungen

Die Verbreitung digitaler Technologien hat zu einem Anstieg der Cybersecurity-Bedrohungen geführt, was erhebliche Auswirkungen auf den Markt für das Management von Drittanbieter-Risiken hat. Organisationen sind sich zunehmend bewusst, dass Drittanbieter als potenzielle Einstiegspunkte für Cyberangriffe dienen können. Folglich besteht ein dringender Bedarf an effektiven Risikomanagementstrategien, um sensible Daten zu schützen und die betriebliche Integrität aufrechtzuerhalten. Laut aktuellen Studien sind fast 60 % der Datenverletzungen mit Drittanbietern verbunden, was die kritische Bedeutung der Behebung dieser Schwachstellen hervorhebt. Dieses Bewusstsein wird voraussichtlich Investitionen in fortschrittliche Risikomanagementlösungen ankurbeln und somit das Wachstum im Markt für das Management von Drittanbieter-Risiken fördern.

Erhöhte regulatorische Kontrolle

Der Markt für das Management von Drittanbieter-Risiken erfährt eine verstärkte regulatorische Kontrolle, da Regierungen und Aufsichtsbehörden strengere Compliance-Anforderungen auferlegen. Organisationen sind gezwungen, robuste Risikomanagementrahmen zu übernehmen, um potenzielle Haftungen im Zusammenhang mit Drittanbieterbeziehungen zu mindern. Dieser Trend wird durch die zunehmende Anzahl von Vorschriften unterstrichen, die darauf abzielen, Transparenz und Verantwortung in Lieferketten zu gewährleisten. Beispielsweise hat die Umsetzung von Vorschriften wie der Datenschutz-Grundverordnung (DSGVO) die Organisationen dazu veranlasst, ihre Drittanbieter rigoros zu bewerten. Infolgedessen wird die Nachfrage nach umfassenden Risikomanagementlösungen voraussichtlich steigen, was das Wachstum im Markt für das Management von Drittanbieter-Risiken antreibt.

Übernahme fortschrittlicher Analytik und KI

Die Integration von fortschrittlicher Analytik und künstlicher Intelligenz (KI) transformiert den Markt für das Management von Drittanbieter-Risiken. Organisationen nutzen diese Technologien, um ihre Risikobewertungsprozesse zu verbessern, was es ihnen ermöglicht, datengestützte Entscheidungen zu treffen. Durch den Einsatz prädiktiver Analytik können Unternehmen potenzielle Risiken im Zusammenhang mit Drittanbietern effektiver identifizieren. Dieser technologische Fortschritt rationalisiert nicht nur den Risikomanagementprozess, sondern verbessert auch die Genauigkeit der Risikobewertung. Da Organisationen zunehmend den Wert datengestützter Erkenntnisse erkennen, wird die Übernahme fortschrittlicher Analytik und KI voraussichtlich beschleunigt, was das Wachstum im Markt für das Management von Drittanbieter-Risiken weiter vorantreibt.

Fokus auf ethische Beschaffung und Nachhaltigkeit

Der Markt für das Management von Drittanbieter-Risiken wird zunehmend durch den Fokus auf ethische Beschaffung und Nachhaltigkeit beeinflusst. Organisationen stehen unter Druck, sicherzustellen, dass ihre Drittanbieter ethische Praktiken und nachhaltige Betriebsabläufe einhalten. Dieser Trend wird durch die Verbrauchernachfrage nach Transparenz und unternehmerischer Verantwortung vorangetrieben. Unternehmen integrieren nun Nachhaltigkeitskriterien in ihre Auswahlprozesse für Anbieter, was umfassende Risikobewertungen erfordert. Während Organisationen bestrebt sind, sich mit Nachhaltigkeitszielen in Einklang zu bringen, wird erwartet, dass die Nachfrage nach Risikomanagementlösungen, die ethische Beschaffungsbedenken ansprechen, steigen wird, was das Wachstum im Markt für das Management von Drittanbieter-Risiken fördert.

Wachsende Bedeutung der Resilienz in der Lieferkette

Der Markt für das Management von Drittanbieter-Risiken erlebt einen Wandel hin zur Verbesserung der Resilienz in der Lieferkette. Organisationen erkennen, dass Störungen in den Beziehungen zu Drittanbietern kaskadierende Auswirkungen auf ihre Betriebe haben können. Infolgedessen gibt es einen zunehmenden Schwerpunkt auf der Bewertung und dem Management von Risiken im Zusammenhang mit Lieferanten und Partnern. Der Bedarf an Resilienz wurde durch jüngste Störungen in globalen Lieferketten weiter verstärkt, was die Organisationen dazu veranlasst hat, ihre Risikomanagementstrategien neu zu bewerten. Dieser Trend wird voraussichtlich die Nachfrage nach innovativen Lösungen antreiben, die es Organisationen ermöglichen, proaktiv Risiken zu identifizieren und zu mindern, und somit zur Expansion des Marktes für das Management von Drittanbieter-Risiken beitragen.
Einblicke in Marktsegmente

Nach Typ: Operatives Risikomanagement (Größtes) vs. Compliance-Risikomanagement (Schnellstwachsende)

Im Markt für das Management von Drittrisiken hält das Segment des operativen Risikomanagements den größten Marktanteil, was seine entscheidende Bedeutung für die Gewährleistung zeigt, dass Organisationen Risiken, die mit ihren Abläufen verbunden sind, effektiv managen können. Dieses Segment konzentriert sich hauptsächlich auf die Identifizierung, Bewertung und Minderung der Risiken, die sich nachteilig auf die Prozesse und die Dienstleistungserbringung einer Organisation auswirken können, was zu minimalen Störungen und einer verbesserten operativen Effizienz führt. Im Gegensatz dazu wird das Segment des Compliance-Risikomanagements, obwohl kleiner, als der am schnellsten wachsende Bereich des Marktes identifiziert. Sein Aufstieg wird durch zunehmenden regulatorischen Druck und die Notwendigkeit, dass Organisationen verschiedene Gesetze und Vorschriften einhalten, vorangetrieben, um sicherzustellen, dass sie die Compliance aufrechterhalten, um potenzielle Strafen und Reputationsschäden zu vermeiden.

Operatives Risikomanagement (Dominant) vs. Reputationsrisikomanagement (Aufkommend)

Das operative Risikomanagement wird als das dominante Segment im Markt für das Management von Drittrisiken angesehen, da es eine breite Palette von Risiken umfasst, die mit internen Prozessen, Personen, Systemen und externen Ereignissen verbunden sind. Dieses Segment ist integraler Bestandteil zur Verbesserung der allgemeinen Geschäftswiderstandsfähigkeit und zur Aufrechterhaltung der operativen Kontinuität, was kontinuierliche Investitionen von Organisationen anzieht, die operative Ausfälle mindern möchten. Andererseits ist das Reputationsrisikomanagement ein aufkommendes Segment, das sich auf den Schutz des Rufs einer Organisation konzentriert, der zunehmend anfällig für Risiken ist, die aus sozialen Medien, Kundenfeedback und öffentlicher Kontrolle resultieren. Da Organisationen die greifbaren Auswirkungen erkennen, die ein Reputationsschaden auf ihre Bilanz haben kann, steigen die Investitionen in diesem Bereich, wodurch es sich als ein Schlüsselbereich für zukünftiges Wachstum im Management von Drittrisiken positioniert.

Nach Bereitstellung: Cloud-basiert (Größtes) vs. Vor-Ort (Schnellstwachsende)

Im Markt für das Management von Drittrisiken sind die Bereitstellungsstrategien hauptsächlich zwischen Cloud-basierten und Vor-Ort-Lösungen unterteilt. Cloud-basierte Bereitstellungen haben sich als das größte Segment etabliert, da sie Flexibilität, Skalierbarkeit und umfangreiche Funktionen bieten, die eine Vielzahl von Unternehmen ansprechen. Indem sie es Organisationen ermöglichen, Risiken effektiv zu managen, ohne umfangreiche Infrastrukturkosten, hat dieses Segment eine signifikante Akzeptanzrate in verschiedenen Branchen gesehen. Im Gegensatz dazu haben Vor-Ort-Lösungen an Bedeutung gewonnen, insbesondere bei Organisationen mit strengen Anforderungen an Datensicherheit und Compliance, die es ihnen ermöglichen, die Kontrolle über ihre Daten und Prozesse zu behalten.

Bereitstellung: Cloud-basiert (Dominant) vs. Vor-Ort (Aufkommend)

Cloud-basierte Lösungen für das Management von Drittrisiken zeichnen sich durch ihre Zugänglichkeit und Kosteneffizienz aus und bieten Organisationen die Möglichkeit, Dienstleistungen entsprechend ihren Bedürfnissen zu skalieren. Diese Bereitstellungsmethode ist aufgrund ihrer Anpassungsfähigkeit und Integrationsfähigkeit mit bestehenden Systemen zu einer beliebten Wahl geworden. Im Gegensatz dazu werden Vor-Ort-Lösungen zunehmend als aufkommende Option für Unternehmen anerkannt, die Datenkontrolle und Sicherheit priorisieren. Diese Systeme werden typischerweise von regulierten Branchen bevorzugt, in denen das Management sensibler Daten von größter Bedeutung ist, was es Organisationen ermöglicht, Funktionen und Konfigurationen anzupassen, um strengen Compliance-Anforderungen gerecht zu werden. Der Wandel in den Präferenzen zeigt eine wachsende Neigung, ein Gleichgewicht zwischen den Vorteilen von Cloud-Funktionalitäten und der Sicherheit von Vor-Ort-Systemen zu finden.

Nach Unternehmensgröße: Kleine Unternehmen (Größtes) vs. Große Unternehmen (Schnellstwachsende)

Im Markt für das Management von Drittrisiken ist die Verteilung des Marktanteils nach Unternehmensgrößen bemerkenswert unterschiedlich. Kleine Unternehmen halten den größten Anteil, da sie zunehmend die Bedeutung des Managements von Drittrisiken zur Aufrechterhaltung von Compliance und Sicherheit erkennen. Dieser Trend wird hauptsächlich durch das erhöhte regulatorische Umfeld und eine sich ständig weiterentwickelnde Bedrohungslandschaft vorangetrieben, was diese Unternehmen dazu führt, in Lösungen für das Management von Drittrisiken zu investieren, um ihre Abläufe gegen potenzielle Schwachstellen zu schützen. Auf der anderen Seite sind große Unternehmen als das am schnellsten wachsende Segment in diesem Bereich aufkommend. Ihr Wachstum wird durch umfangreiche Lieferketten und die Komplexität des Managements mehrerer Beziehungen zu Dritten angetrieben. Während diese Organisationen global expandieren, suchen sie nach Möglichkeiten, ihre Risikomanagementprotokolle zu stärken, indem sie fortschrittliche Technologien übernehmen und ihre operative Widerstandsfähigkeit verbessern. Das zunehmende Bewusstsein für die Risiken, die mit Drittanbietern verbunden sind, unterstützt das schnelle Wachstum dieses Segments weiter.

Kleine Unternehmen (Dominant) vs. Große Unternehmen (Aufkommend)

Kleine Unternehmen spielen eine entscheidende Rolle im Markt für das Management von Drittrisiken aufgrund ihrer erheblichen Marktpräsenz und dominierenden Anteile. Diese Organisationen priorisieren oft erschwingliche, skalierbare Lösungen, um Risiken effektiv zu managen. Sie sehen sich typischerweise Einschränkungen bei Ressourcen und Personal gegenüber, was sie dazu treibt, nach Tools für das Management von Drittrisiken zu suchen, die nicht nur kosteneffektiv, sondern auch benutzerfreundlich sind. Im Gegensatz dazu treten große Unternehmen als wichtige Akteure in diesem Markt auf, während sie komplexe globale Netzwerke und vielfältige Beziehungen zu Anbietern navigieren. Ihr Bedarf an anspruchsvollen, anpassbaren Lösungen für das Risikomanagement hat Innovation und Investitionen angestoßen. Diese Organisationen verfügen typischerweise über größere Ressourcen, um fortschrittliche Technologien und Analysen zu implementieren, was es ihnen ermöglicht, proaktiv Risiken im Zusammenhang mit Interaktionen mit Dritten zu managen.

Nach Endbenutzer: BFSI (Größtes) vs. Gesundheitswesen (Schnellstwachsende)

Der Markt für das Management von Drittrisiken wird erheblich von seinen Endbenutzern beeinflusst. Der Sektor Banken, Finanzdienstleistungen und Versicherungen (BFSI) dominiert den Markt und spiegelt seine erhebliche Abhängigkeit von Drittanbietern für Dienstleistungen wider, die von der Zahlungsabwicklung bis zu Compliance-Lösungen reichen. Das Gesundheitswesen folgt als ein entscheidendes Segment, das durch den zunehmenden Bedarf an Datenschutz und regulatorischer Compliance im Hinblick auf steigende Cyberbedrohungen vorangetrieben wird. Diese Branchen, die für ihre strengen regulatorischen Rahmenbedingungen und hohen Risikoprofile bekannt sind, sind entscheidend für die Gestaltung der Marktdynamik.

BFSI (Dominant) vs. Gesundheitswesen (Aufkommend)

Der BFSI-Sektor stellt die dominante Kraft im Markt für das Management von Drittrisiken dar, gekennzeichnet durch seine umfangreiche Nutzung von ausgelagerten Dienstleistungen zur Verbesserung der operativen Effizienz, während Risiken effektiv gemanagt werden. Institutionen in diesem Sektor priorisieren Risikobewertungen im Zusammenhang mit ihren Dritten, was zur Einführung umfassender Rahmenbedingungen für das Risikomanagement führt. Im Gegensatz dazu entwickelt sich das Gesundheitswesen schnell, angetrieben von strengeren Vorschriften und einem zunehmenden Fokus auf den Schutz sensibler Patientendaten. Gesundheitsorganisationen priorisieren nun Bewertungen von Drittanbietern, um Risiken im Zusammenhang mit Datenverletzungen und Compliance-Fehlern zu mindern, wodurch sie sich zu einem wichtigen Akteur auf dem Markt entwickeln.

Einblicke in den Endbenutzer des Marktes für das Management von Drittrisiken  

Einblicke in den Endbenutzer des Marktes für das Management von Drittrisiken  

Der Markt für das Management von Drittrisiken, der sich auf das Segment Endbenutzer konzentriert, hat ein signifikantes Wachstum gezeigt, mit Erwartungen, dass er im Jahr 2024 mit 5,41 Milliarden USD bewertet wird. Dieser Markt ist darauf vorbereitet, eine Vielzahl von Branchen zu erfassen, darunter Banken, Finanzdienstleistungen und Versicherungen (BFSI), Gesundheitswesen, Fertigung und Einzelhandel, wo das Management von Beziehungen zu Dritten entscheidend für die operative Kontinuität und Compliance ist.

Der BFSI-Sektor ist besonders prominent aufgrund strenger regulatorischer Anforderungen und zunehmender Cyberbedrohungen, die die Nachfrage nach robusten Lösungen für das Risikomanagement antreiben. Im Gesundheitswesen hebt der Fokus auf den Schutz von Patientendaten und die Einhaltung von Gesundheitsvorschriften die wichtige Rolle des Managements von Drittrisiken hervor. Auch die Fertigung spielt eine entscheidende Rolle, da Schwachstellen in der Lieferkette sorgfältige Risikobewertungen erfordern, um Störungen zu mindern. In der Zwischenzeit sieht sich die Einzelhandelsbranche Herausforderungen mit Lieferantenbeziehungen und Betrugsrisiken gegenüber.

Erhalten Sie detailliertere Einblicke zu Markt für das Risikomanagement von Dritten

Regionale Einblicke

Nordamerika: Marktführer im Risikomanagement

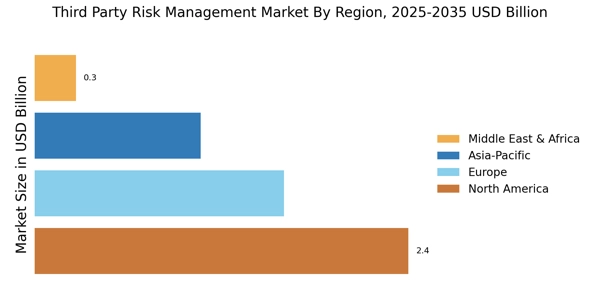
Nordamerika ist der größte Markt für das Management von Drittanbieter-Risiken und hält etwa 45 % des globalen Marktanteils. Das Wachstum der Region wird durch strenge regulatorische Anforderungen, zunehmende Cyberbedrohungen und einen wachsenden Fokus auf Compliance vorangetrieben. Unternehmen investieren stark in Risikomanagementlösungen, um potenzielle Verluste zu mindern und die operative Resilienz zu verbessern. Die Nachfrage nach fortschrittlichen Analyse- und Automatisierungstools steigt ebenfalls, was das Marktwachstum weiter antreibt. Die Vereinigten Staaten sind das führende Land in diesem Sektor, mit wichtigen Akteuren wie RiskLens, LogicManager und RSA Security, die hier ansässig sind. Die Wettbewerbslandschaft ist durch eine Mischung aus etablierten Unternehmen und innovativen Startups gekennzeichnet, die alle um Marktanteile konkurrieren. Die Präsenz eines robusten Technologie-Ökosystems und der Fokus auf digitale Transformation sind Schlüsselfaktoren, die die Attraktivität der Region für Lösungen im Bereich des Managements von Drittanbieter-Risiken erhöhen.

Europa: Regulierungsgetriebenes Marktwachstum

Europa ist der zweitgrößte Markt für das Management von Drittanbieter-Risiken und macht etwa 30 % des globalen Marktanteils aus. Das Wachstum der Region wird erheblich durch die Datenschutz-Grundverordnung (DSGVO) und andere Compliance-Vorgaben beeinflusst, die von Organisationen verlangen, Drittanbieter-Risiken effektiv zu managen. Das wachsende Bewusstsein für Datenschutz- und Sicherheitsfragen treibt die Nachfrage nach umfassenden Risikomanagementlösungen in verschiedenen Sektoren voran. Führende Länder in Europa sind das Vereinigte Königreich, Deutschland und Frankreich, wo Organisationen zunehmend Risikomanagementrahmen übernehmen. Die Wettbewerbslandschaft umfasst sowohl lokale als auch internationale Akteure, mit einem Fokus auf die Integration fortschrittlicher Technologien wie KI und maschinelles Lernen. Die Präsenz von Schlüsselakteuren wie MetricStream und Prevalent stärkt den Markt weiter und fördert Innovation und Zusammenarbeit in den Praktiken des Risikomanagements.

Asien-Pazifik: Aufstrebendes Marktpotenzial

Asien-Pazifik verzeichnet ein rapides Wachstum im Markt für das Management von Drittanbieter-Risiken und hält etwa 20 % des globalen Marktanteils. Die Expansion der Region wird durch zunehmende regulatorische Prüfungen, steigende Cyberbedrohungen und eine wachsende Anzahl von Unternehmen, die mit Drittanbieteranbietern zusammenarbeiten, vorangetrieben. Länder wie China und Indien führen dieses Wachstum an, da Organisationen ihre Risikomanagementfähigkeiten verbessern möchten, um den lokalen Vorschriften und internationalen Standards zu entsprechen. Die Wettbewerbslandschaft in Asien-Pazifik entwickelt sich, wobei sowohl etablierte Unternehmen als auch neue Marktteilnehmer um Marktanteile kämpfen. Schlüsselakteure wie Aravo Solutions und Venminder machen bedeutende Fortschritte und bieten maßgeschneiderte Lösungen an, um den einzigartigen Bedürfnissen von Unternehmen in der Region gerecht zu werden. Die zunehmende Akzeptanz digitaler Technologien und cloudbasierter Lösungen trägt ebenfalls zum Wachstum des Marktes bei, da Organisationen nach effizienten Möglichkeiten suchen, um Drittanbieter-Risiken zu managen.

Naher Osten und Afrika: Wachsende Sensibilisierung und Akzeptanz

Die Region Naher Osten und Afrika entwickelt sich allmählich im Markt für das Management von Drittanbieter-Risiken und macht etwa 5 % des globalen Marktanteils aus. Das Wachstum wird hauptsächlich durch ein zunehmendes Bewusstsein für Risikomanagementpraktiken und die Notwendigkeit der Einhaltung internationaler Standards vorangetrieben. Während Unternehmen in dieser Region ihre Operationen ausweiten, wird der Fokus auf das Management von Drittanbieter-Risiken zunehmend deutlicher, insbesondere in Sektoren wie Finanzen und Gesundheitswesen. Führende Länder in dieser Region sind Südafrika und die Vereinigten Arabischen Emirate, wo Organisationen beginnen, strukturierte Risikomanagementrahmen zu übernehmen. Die Wettbewerbslandschaft entwickelt sich noch, mit einer Mischung aus lokalen und internationalen Akteuren, die in den Markt eintreten. Die Präsenz von Schlüsselakteuren ist begrenzt, aber mit wachsendem Bewusstsein wird erwartet, dass mehr Unternehmen in Lösungen für das Management von Drittanbieter-Risiken investieren, um ihre Operationen und ihren Ruf zu schützen.

Markt für das Risikomanagement von Dritten Regional Image

Hauptakteure und Wettbewerbseinblicke

Der Markt für das Management von Drittanbieter-Risiken ist derzeit durch eine dynamische Wettbewerbslandschaft gekennzeichnet, die durch zunehmende regulatorische Prüfungen und die wachsende Komplexität globaler Lieferketten vorangetrieben wird. Schlüsselakteure engagieren sich aktiv in Strategien, die Innovation, digitale Transformation und strategische Partnerschaften betonen, um ihre Dienstleistungsangebote zu verbessern. Beispielsweise hat sich RiskLens (USA) als führend in der Risikobewertung positioniert und konzentriert sich darauf, fortschrittliche Analysen in seine Plattform zu integrieren, um den Kunden umsetzbare Einblicke zu bieten. In ähnlicher Weise verbessert MetricStream (USA) seine Governance-, Risiko- und Compliance-Lösungen durch kontinuierliche Innovation und festigt damit seine Marktpräsenz. Diese Strategien tragen insgesamt zu einem wettbewerbsintensiven Umfeld bei, das zunehmend auf technologische Fortschritte und kundenorientierte Lösungen fokussiert ist. In Bezug auf Geschäftstaktiken lokalisieren Unternehmen zunehmend ihre Operationen und optimieren die Lieferketten, um Risiken im Zusammenhang mit Drittanbieterbeziehungen zu mindern. Die Marktstruktur erscheint moderat fragmentiert, mit mehreren Akteuren, die um Marktanteile konkurrieren und gleichzeitig durch strategische Allianzen zusammenarbeiten. Dieser kollektive Einfluss der Schlüsselakteure fördert eine wettbewerbsfähige Atmosphäre, in der Innovation und Anpassungsfähigkeit von größter Bedeutung sind. Im August 2025 kündigte Venminder (USA) eine strategische Partnerschaft mit einem führenden Cybersicherheitsunternehmen an, um seine Lösungen für das Management von Drittanbieter-Risiken zu verbessern. Diese Zusammenarbeit zielt darauf ab, fortschrittliche Cybersicherheitsmaßnahmen in die Plattform von Venminder zu integrieren und den Kunden somit einen robusteren Rahmen für das Management von Anbieter-Risiken zu bieten. Die strategische Bedeutung dieser Partnerschaft liegt in ihrem Potenzial, die wachsenden Bedenken hinsichtlich Cybersicherheitsbedrohungen anzugehen, die zunehmend zu einem zentralen Punkt in der Bewertung von Drittanbieter-Risiken werden. Im September 2025 brachte LogicManager (USA) eine neue Funktion in seiner Risikomanagement-Software auf den Markt, die künstliche Intelligenz nutzt, um den Risikobewertungsprozess zu optimieren. Diese Innovation ist bedeutend, da sie nicht nur die Effizienz der Risikobewertungen verbessert, sondern LogicManager auch als zukunftsorientierten Akteur im Markt positioniert. Durch die Nutzung von KI wird das Unternehmen wahrscheinlich Kunden anziehen, die nach modernen Lösungen suchen, um ihre Risiken im Zusammenhang mit Drittanbietern effektiver zu managen. Im Oktober 2025 erweiterte RSA Security (USA) sein Dienstleistungsangebot, indem es einen umfassenden Risikomanagementrahmen für kleine und mittelständische Unternehmen (KMU) einführte. Dieser Schritt ist besonders bemerkenswert, da er ein zuvor unterversorgtes Segment des Marktes anspricht und es RSA Security ermöglicht, neue Kunden zu gewinnen und einen inklusiveren Ansatz für das Risikomanagement zu fördern. Die strategische Bedeutung dieser Expansion liegt in ihrem Potenzial, die Kundenbasis von RSA zu diversifizieren und die Wettbewerbsfähigkeit in einem überfüllten Markt zu verbessern. Ab Oktober 2025 werden die Wettbewerbstrends im Markt für das Management von Drittanbieter-Risiken zunehmend durch Digitalisierung, Nachhaltigkeit und die Integration von künstlicher Intelligenz definiert. Strategische Allianzen spielen eine entscheidende Rolle bei der Gestaltung der aktuellen Landschaft, indem sie es Unternehmen ermöglichen, Ressourcen und Fachwissen zu bündeln, um verbesserte Lösungen anzubieten. Ausblickend scheint es, dass sich die wettbewerbliche Differenzierung von traditioneller preisbasierter Konkurrenz zu einem Fokus auf Innovation, technologische Fortschritte und die Zuverlässigkeit von Lieferketten entwickeln wird. Dieser Wandel unterstreicht die Notwendigkeit für Unternehmen, sich kontinuierlich anzupassen und zu innovieren, um einen Wettbewerbsvorteil zu erhalten.

Zu den wichtigsten Unternehmen im Markt für das Risikomanagement von Dritten-Markt gehören

Branchenentwicklungen

Aktuelle Entwicklungen im Markt für das Management von Drittanbieter-Risiken haben signifikantes Wachstum und Investitionen in Risikomanagementlösungen hervorgehoben, insbesondere mit Unternehmen wie Diligent und OneTrust, die ihre Portfolios erweitern, um Compliance- und Governance-Angebote zu verbessern. Im September 2023 kündigte CURA eine Partnerschaft mit IBM an, um fortschrittliche Analysen für verbesserte Risikobewertungsprozesse zu nutzen.

Darüber hinaus veröffentlichte Navex Global im August 2023 neue Werkzeuge, die sich auf Bewertungen von Drittanbieteranbietern konzentrieren, was die steigende Nachfrage nach strengen Risikobewertungen widerspiegelt. Aktuelle Ereignisse im Markt betonen den wachsenden regulatorischen Druck, dem Organisationen ausgesetzt sind, was die Nachfrage nach robusten Rahmenbedingungen für das Management von Drittanbieter-Risiken antreibt.

Bemerkenswert ist, dass LogicManager im August 2023 bedeutende Verbesserungen der TPRM-Funktionen einführte, die die Fähigkeiten zur Risikobewertung steigern. In den letzten Jahren hat SAP seine GRC- und Anbieter-Risikoangebote durch Produkterweiterungen und Integration in Ökosysteme vorangetrieben, jedoch nicht durch hochkarätige Übernahmen. McKinsey & Company bleibt ein führender Berater, der Organisationen hilft, TPRM mit regulatorischen und operativen Strategien zu integrieren.

Zukunftsaussichten

Markt für das Risikomanagement von Dritten Zukunftsaussichten

Der Markt für Third Party Risk Management wird voraussichtlich von 2025 bis 2035 mit einer CAGR von 6,21% wachsen, angetrieben durch regulatorische Compliance, technologische Fortschritte und zunehmende Auslagerung.

Neue Möglichkeiten liegen in:

  • Entwicklung von KI-gesteuerten Risikobewertungstools

Bis 2035 wird erwartet, dass der Markt robust ist und erhebliches Wachstum und Innovation widerspiegelt.

Marktsegmentierung

Marktübersicht für das Risikomanagement von Dritten

  • Betriebsrisikomanagement
  • Compliance-Risikomanagement
  • Finanzrisikomanagement
  • Rufrisikomanagement

Marktübersicht für Endbenutzer im Risikomanagement von Dritten

  • BFSI
  • Gesundheitswesen
  • Fertigung
  • Einzelhandel

Marktübersicht für Bereitstellungen im Risikomanagement von Dritten

  • Vor Ort
  • Cloud-basiert

Marktübersicht für die Unternehmensgröße im Risikomanagement von Dritten

  • Kleine Unternehmen
  • Mittlere Unternehmen
  • Große Unternehmen

Berichtsumfang

MARKTGRÖSSE 2024 5,406 (USD Milliarden)
MARKTGRÖSSE 2025 5,742 (USD Milliarden)
MARKTGRÖSSE 2035 10,49 (USD Milliarden)
JÄHRLICHE WACHSTUMSRATE (CAGR) 6,21 % (2025 - 2035)
BERICHTSABDECKUNG Umsatzprognose, Wettbewerbslandschaft, Wachstumsfaktoren und Trends
BASISJAHR 2024
Marktprognosezeitraum 2025 - 2035
Historische Daten 2019 - 2024
Marktprognoseeinheiten USD Milliarden
Wichtige Unternehmen profiliert RiskLens (USA), LogicManager (USA), RSA Security (USA), MetricStream (USA), Prevalent (USA), Aravo Solutions (USA), Venminder (USA), CURA (USA)
Abgedeckte Segmente Typ, Bereitstellung, Unternehmensgröße, Endbenutzer, regional
Wichtige Marktchancen Integration von künstlicher Intelligenz zur Verbesserung der Risikobewertung im Markt für das Management von Drittanbieter-Risiken.
Wichtige Marktdynamiken Steigender regulatorischer Druck treibt die Nachfrage nach umfassenden Lösungen für das Management von Drittanbieter-Risiken in verschiedenen Branchen voran.
Abgedeckte Länder Nordamerika, Europa, APAC, Südamerika, MEA

FAQs

Was ist die prognostizierte Marktbewertung des Marktes für das Management von Drittanbieter-Risiken bis 2035?

Die prognostizierte Marktbewertung für den Markt für das Management von Drittanbieter-Risiken wird voraussichtlich bis 2035 10,49 Milliarden USD erreichen.

Wie hoch war die Marktbewertung des Marktes für das Management von Drittanbieter-Risiken im Jahr 2024?

Die Gesamtmarktbewertung des Marktes für das Management von Drittanbieter-Risiken betrug 5,406 Milliarden USD im Jahr 2024.

Wie hoch ist die erwartete CAGR für den Markt für das Management von Drittanbieter-Risiken während des Prognosezeitraums 2025 - 2035?

Die erwartete CAGR für den Markt für das Management von Drittanbieter-Risiken während des Prognosezeitraums 2025 - 2035 beträgt 6,21%.

Welche Segmente sind im Markt für das Management von Drittanbieter-Risiken enthalten?

Die Segmente im Markt für das Management von Drittanbieter-Risiken umfassen Operational Risk Management, Compliance Risk Management, Financial Risk Management und Reputational Risk Management.

Was sind die prognostizierten Bewertungen für das Segment Operational Risk Management bis 2035?

Die prognostizierte Bewertung für das Segment Operational Risk Management wird voraussichtlich von 1,081 Milliarden USD im Jahr 2024 auf 2,01 Milliarden USD bis 2035 steigen.

Wie vergleicht sich die Marktgröße für Cloud-basierte Bereitstellungen mit On-Premises-Bereitstellungen?

Sowohl Cloud-basierte als auch On-Premises-Bereitstellungen werden voraussichtlich von 2,703 Milliarden USD im Jahr 2024 auf 5,245 Milliarden USD bis 2035 wachsen.

Wie hoch ist das erwartete Wachstum für das Segment Reputational Risk Management bis 2035?

Das Segment Reputational Risk Management wird voraussichtlich von 2,163 Milliarden USD im Jahr 2024 auf 4,47 Milliarden USD bis 2035 steigen.

Welche Organisationsgrößensegmente sind im Markt für das Management von Drittanbieter-Risiken vertreten?

Die Organisationsgrößensegmente umfassen kleine Unternehmen, mittelständische Unternehmen und große Unternehmen, wobei die Bewertungen voraussichtlich bis 2035 erheblich wachsen werden.

Welche Branchen sind die Haupt-Endbenutzer von Lösungen für das Management von Drittanbieter-Risiken?

Die Haupt-Endbenutzer von Lösungen für das Management von Drittanbieter-Risiken umfassen die Sektoren BFSI, Gesundheitswesen, Fertigung und Einzelhandel.

Wer sind die wichtigsten Akteure im Markt für das Management von Drittanbieter-Risiken?

Wichtige Akteure im Markt für das Management von Drittanbieter-Risiken sind RiskLens, LogicManager, RSA Security, MetricStream, Prevalent, Aravo Solutions, Venminder und CURA.

Autor
Author
Author Profile
Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.

Research Approach

Secondary Research

The secondary research process involved comprehensive analysis of regulatory frameworks, cybersecurity databases, financial oversight publications, and authoritative enterprise risk management sources. Key sources included the US Securities and Exchange Commission (SEC), Office of the Comptroller of the Currency (OCC), Federal Financial Institutions Examination Council (FFIEC), European Banking Authority (EBA), European Central Bank (ECB) Banking Supervision, International Organization for Standardization (ISO) 31000/28000 Series, National Institute of Standards and Technology (NIST) Cybersecurity Framework, Payment Card Industry Security Standards Council (PCI SSC), Financial Stability Board (FSB), Bank for International Settlements (BIS), International Monetary Fund (IMF) Financial Sector Reports, ISO Survey of Management System Standards, World Economic Forum (WEF) Global Risks Report, Bureau of Labor Statistics Occupational Outlook, Gartner Research & Advisory, Forrester Wave Reports on Vendor Risk Management, IBM Security Cost of a Data Breach Report, and Ponemon Institute Research.

Compliance mandate statistics, cybersecurity incident data, regulatory enforcement actions, digital transformation trends, and competitive landscape analysis for operational risk, financial risk, compliance risk, and reputational risk management solutions were gathered from these sources.

Primary Research

In order to gather both qualitative and quantitative insights, supply-side and demand-side stakeholders were interviewed during the primary research process. CEOs, Chief Information Security Officers (CISOs), Chief Risk Officers (CROs), heads of Product Strategy, regulatory compliance officers, and enterprise sales directors from cybersecurity companies, TPRM platform suppliers, and GRC software providers were examples of supply-side sources. Chief Procurement Officers (CPOs), VPs of Vendor Management, enterprise risk directors, third-party supervision managers, and IT security leads from BFSI institutions, healthcare systems, manufacturing conglomerates, and retail businesses were examples of demand-side sources. In addition to gathering information on platform adoption trends, price models (perpetual vs. subscription), and integration issues with current ERP/SRM systems, primary research validated market segmentation and corroborated product roadmap dates.

Primary Respondent Breakdown:

By Designation: C-level Primaries (28%), Director Level (41%), Others (31%)

By Region: North America (38%), Europe (31%), Asia-Pacific (26%), Rest of World (5%)

Market Size Estimation

Revenue mapping and deployment volume analysis were used to determine the global market valuation. The methodology comprised:

Finding more than fifty-five major TPRM solution providers in North America, Europe, Asia-Pacific, the Middle East and Africa, and Latin America; mapping solutions for operational, financial, compliance, and reputational risk management modules

Analysis of TPRM software portfolio-specific reported and modeled yearly revenues (not including broader GRC/cybersecurity suite revenues where TPRM was a component)

Coverage of suppliers with 65–70% of the world market in 2024

Extrapolation of segment-specific valuations across on-premises and cloud-based installations utilizing top-down (vendor revenue validation) and bottom-up (enterprise seat licenses × ARPU by region) methods

Kostenloses Muster herunterladen

Bitte füllen Sie das folgende Formular aus, um ein kostenloses Muster dieses Berichts zu erhalten

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.