Security Orchestration Automation and Response Market (2026 – 2035)

Tamaño del mercado de Automatización y Respuesta de Orquestación de Seguridad (SOAR), Participación y Análisis de Tendencias Informe por Modo de Despliegue (Basado en la Nube, Local, Híbrido), por Tipo de Solución (Automatización de Seguridad, Respuesta a Incidentes, Inteligencia de Amenazas), por Sector de Uso Final (BFSI, Salud, TI y Telecomunicaciones, Gobierno, Retail), por Tamaño de Organización (Pequeñas Empresas, Medianas Empresas, Grandes Empresas) y por Regional (América del Norte, Europa, América del Sur, Asia-Pacífico, Medio Oriente y África) - Pronóstico hasta 2035
ID: MRFR/ICT/6913-HCR 200 Pages Apoorva Priyadarshi, Aarti Dhapte Last Updated: September 15, 2026
Security Orchestration Automation and Response (SOAR) Market
Market Size
Forecast Period2026-2035
CAGR (2026-2035)17.4%
2025 Market SizeUSD 2.01 Billion
2035 Market SizeUSD 10.00 Billion
Key Players
Palo Alto Networks
Cisco
Microsoft
IBM
Google
Fortinet
Opportunities
  • Managed and Co-Managed Delivery for Resource-Constrained Buyers
  • Agentic Triage and Autonomous Investigation
  • Emerging-Market Regulatory Onramps

Security Orchestration Automation and Response (SOAR) Market Summary

El Mercado de Orquestación de Seguridad, Automatización y Respuesta alcanzó los 2.01 mil millones de USD en 2025 y abre la ventana de pronóstico en 2.36 mil millones de USD en 2026, subiendo a 10.00 mil millones de USD para 2035 con un CAGR del 17.4%. Dos catalizadores anclan esa trayectoria. La regla de divulgación de materialidad de cuatro días hábiles de la Comisión de Valores y Bolsa de EE. UU., que entra en vigor en diciembre de 2023, convirtió el manejo de brechas de un problema de ingeniería en una obligación reportada ante la junta [4]. En paralelo, la Directiva NIS2 de la UE extendió las obligaciones vinculantes de alerta temprana de 24 horas a aproximadamente 160,000 entidades en 18 sectores [6]. Ambos regímenes recompensan la velocidad de contención medible, y la orquestación es la palanca más barata disponible.

Este es el sistema de triaje impulsado por tickets que está siendo reemplazado. Los analistas copiaban indicadores a mano desde una consola SIEM, un agente EDR, una cola de tickets y un plano de gestión de firewall. El Mercado de Orquestación de Seguridad, Automatización y Respuesta reemplaza ese traspaso humano con libros de jugadas conectados por API, gestión de casos y, cada vez más, capas de autoría de IA generativa que escriben lógica de contención a partir de indicaciones en lenguaje natural. El costo promedio global de una brecha se estimó en alrededor de 4.4 millones de USD en la investigación de brechas de IBM en 2025, con defensores significativamente automatizados reportando pérdidas materialmente más bajas [3].


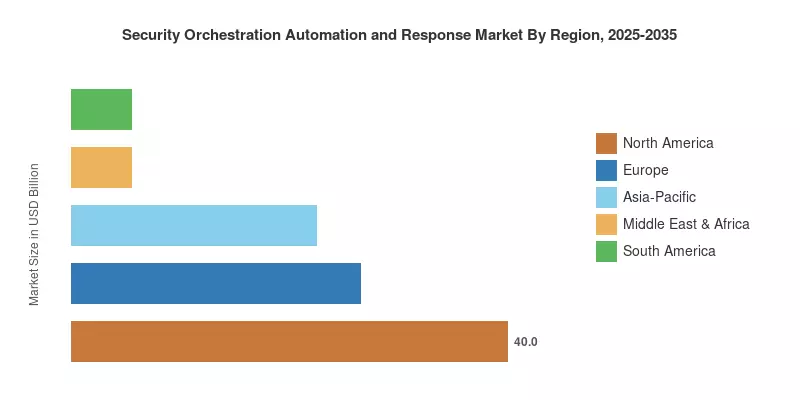
El peso regional está sesgado. América del Norte generó el 40.0% de los ingresos en 2025 debido a la inversión federal y una base de suscripción de ciberseguro madura. Asia-Pacífico crecerá más rápido con un CAGR del 20.0% hasta 2035 a medida que India, Japón y las economías de la ASEAN adyacentes al Golfo fortalezcan la infraestructura vital. Europa es el segundo mercado más grande con un 26.5%, impulsado por las fechas de transposición de NIS2 y las pruebas de resiliencia del sector bancario de DORA. El Mercado de Orquestación de Seguridad, Automatización y Respuesta transita de herramientas de reducción de alertas a infraestructura de decisión autónoma, lo cual será crucial para cualquier programa de seguridad significativo en la próxima década.


Conclusiones Clave del Informe

El Mercado de Orquestación de Seguridad, Automatización y Respuesta se divide en cuatro dimensiones comerciales y cinco geografías. Cada conclusión a continuación revela una métrica principal.

• Por Componente

  • El software/plataformas retuvieron el 68.0% de los ingresos de 2025, reflejando la preferencia de los compradores por la gestión de casos consolidada y los motores de libros de jugadas.
  • Los servicios se expanden a un CAGR del 19.4% hasta 2035 a medida que la personalización de libros de jugadas y la entrega gestionada superan el crecimiento de licencias.

• Por Modo de Implementación

  • Las implementaciones basadas en la nube capturaron el 66.0% del gasto de 2025 dentro del Mercado de Orquestación de Seguridad, Automatización y Respuesta, impulsadas por la amplitud de integración API-first.
  • Las instalaciones locales aún crecen a un CAGR del 11.8%, sostenidas por cargas de trabajo soberanas y de defensa.

• Por Tamaño de Organización

  • Las grandes empresas representaron el 72.5% de los ingresos de 2025, ancladas por los requisitos de orquestación entre inquilinos.
  • Las pequeñas y medianas empresas (PYMES) presentan el CAGR más pronunciado del 21.0% a medida que los libros de jugadas plantillados comprimen los plazos de implementación.

• Por Vertical de Industria

  • BFSI lideró con el 31.0% de los ingresos de 2025 bajo presión supervisora de DORA y regímenes equivalentes.
  • La atención médica y las ciencias de la vida aceleran a un CAGR del 20.4% a medida que los dispositivos médicos conectados multiplican la superficie de ataque.

• Por Región

  • América del Norte comandó el 40.0% de los ingresos de 2025 en el Mercado de Orquestación de Seguridad, Automatización y Respuesta.
  • Asia-Pacífico avanza a un CAGR del 20.0% hasta 2035, el más rápido de cualquier geografía.

Tamaño del Mercado y Pronóstico (2021–2035)

A continuación se presentan estimaciones basadas en informes de ingresos de proveedores, entrevistas con socios de canal a través de 40 integradores de sistemas, registros de adquisiciones de clientes regulados y una construcción de abajo hacia arriba de licencias por asiento y nodo normalizadas a mil millones de USD. Los números auditados o reportados se muestran para años históricos; los años de proyección se basan en un modelo de demanda ponderado a plazos regulatorios, velocidad de migración a la nube y elasticidad de la cantidad de analistas. El año base es 2025.
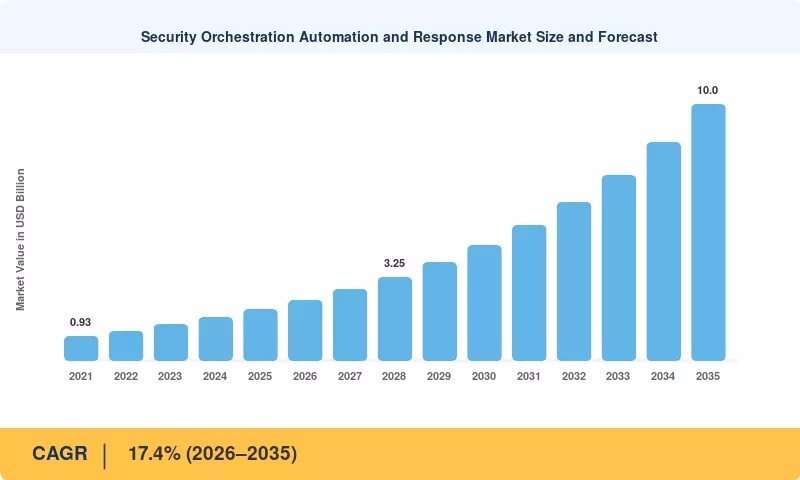
Tamaño y Pronóstico del Mercado de Automatización y Respuesta de Orquestación de Seguridad
Our Impact

Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals

Partnering with 2000+ Global Organizations Each Year

30K+ Citations by Top-Tier Firms in the Industry

Análisis del Impacto del Conductor

Conductor ~% Impacto en CAGR Relevancia Geográfica Línea de Tiempo de Impacto
Volumen de alertas superando la oferta de analistas 4.1 Global Corto plazo (≤2 años)
Regímenes de divulgación de violaciones obligatorios 3.6 América del Norte, Europa Corto plazo (≤2 años)
Autorización de manuales de IA generativa 3.2 América del Norte, Asia-Pacífico Mediano plazo (2–4 años)
Modernización de SOC primero en la nube 2.8 Global Mediano plazo (2–4 años)
Incentivos para la suscripción de ciberseguros 2.1 América del Norte, Europa Mediano plazo (2–4 años)
Mandatos de arquitectura de Zero Trust 1.9 América del Norte, Medio Oriente Largo plazo (≥4 años)
Consolidación de plataformas XDR y SIEM 1.7 Global Largo plazo (≥4 años)


Volumen de Alertas Superando la Oferta de Analistas

Regímenes de Divulgación de Violaciones Obligatorias

Los reguladores comprimieron los plazos de informes hasta un punto donde la coordinación manual falla. La regla del Artículo 1.05 de la SEC obliga a los registrantes a presentar informes dentro de los cuatro días hábiles posteriores a una determinación de materialidad [4], mientras que la regla propuesta de CIRCIA requeriría que las entidades de infraestructura crítica cubiertas informen incidentes sustanciales a CISA dentro de las 72 horas [5]. Cumplir con esos plazos exige la recolección automatizada de evidencia, la reconstrucción de la línea de tiempo y la notificación a las partes interesadas, que son precisamente los flujos de trabajo que las plataformas de orquestación codifican, razón por la cual el cumplimiento de la divulgación ahora ancla la mayoría de las aprobaciones de presupuesto para respuesta a incidentes.

Autorización de Manuales de IA Generativa

La creación de manuales fue históricamente el cuello de botella en la adopción. La guía de 2024 observó que la redacción en lenguaje natural reduce significativamente el tiempo de construcción inicial del flujo de trabajo en comparación con las integraciones codificadas a mano, trasladando la carga de implementación de la experiencia en scripting al conocimiento del proceso . Los proveedores ahora envían copilotos que redactan lógica de contención, sugieren pasos de enriquecimiento y se auto-documentan. Ese cambio amplía materialmente el conjunto de compradores abordables, porque un equipo de tres personas puede mantener la automatización que anteriormente requería una función de ingeniería dedicada.

Modernización de SOC Primero en la Nube

La entrega en la nube eliminó el impuesto de integración. La versión de operaciones de seguridad de Google Cloud de 2024 consolidó la detección, investigación y orquestación en un solo nivel administrado, eliminando la carga de versionado de conectores que afectaba a las instalaciones locales [17]. La computación elástica también es importante durante los picos de incidentes, cuando el volumen de enriquecimiento puede aumentar diez veces en pocas horas. Los compradores que migran cargas de trabajo de SIEM a backend administrados ahora tratan la orquestación como una capacidad agrupada en lugar de una capa adquirida por separado, acelerando las tasas de incorporación.

Incentivos para la Suscripción de Ciberseguros

Los suscriptores convirtieron los controles en insumos de precios. La evaluación de Munich Re de 2025 situó el volumen global de primas cibernéticas cerca de USD 16 mil millones y notó que las aseguradoras diferencian cada vez más los términos de renovación en función de la capacidad de contención demostrable [12]. Los solicitantes que pueden evidenciar aislamiento automatizado y líneas de tiempo de respuesta documentadas negocian mejores retenciones. Esa vinculación convierte la orquestación de un centro de costos en un retorno financiero medible, lo que acorta los ciclos de aprobación en cuentas de mercado medio donde el gasto en seguridad compite directamente con proyectos de ingresos.

Mandatos de Arquitectura de Zero Trust

La política federal integró la automatización en la arquitectura. El Memorando OMB M-22-09 dirigió a las agencias de EE. UU. hacia objetivos de madurez de zero trust especificados, con verificación continua y aplicación automatizada de políticas como pilares explícitos [9], basándose en el modelo de referencia NIST SP 800-207 [8]. Dado que zero trust asume compromiso, requiere la revocación de acceso a la velocidad de la máquina en lugar de una revisión basada en tickets. Las agencias y sus contratistas, en consecuencia, adquieren orquestación como infraestructura de aplicación, no como herramientas de análisis, extendiendo la demanda mucho más allá del hito inicial de cumplimiento.

Consolidación de Plataformas XDR y SIEM

La economía de consolidación favorece la orquestación agrupada. La adquisición de Splunk por USD 28 mil millones de Cisco se cerró en marzo de 2024 [1], y Palo Alto Networks absorbió los activos de QRadar SaaS de IBM más tarde ese año bajo una asociación valorada en alrededor de USD 500 millones [2]. Cada transacción integra la orquestación en un conjunto de detección más amplio, reduciendo el precio incremental de la automatización para los clientes existentes. Los compradores independientes se benefician de la presión de precios resultante, mientras que los compradores de suites adoptan capacidades que podrían no haber adquirido de forma independiente.

Análisis del Impacto de las Restricciones

Restricción ~% Impacto en CAGR Relevancia Geográfica Línea de Tiempo del Impacto
Deuda de mantenimiento e integración del playbook -2.4 Global Mediano plazo (2–4 años)
Dispersión de herramientas y fragmentación de API -1.9 Global Corto plazo (≤2 años)
Desconfianza de los analistas en la contención autónoma -1.5 América del Norte, Europa Corto plazo (≤2 años)
Límites de soberanía de datos en la entrega en la nube. -1.2 Europa, Medio Oriente y África Largo plazo (≥4 años)
Costo total de propiedad para compradores de mercado medio -1.0 Asia-Pacífico, América del Sur Mediano plazo (2–4 años)


Deuda de Mantenimiento e Integración del Playbook

La automatización se deteriora. La encuesta de practicantes de Splunk de 2024 encontró que la mayoría de los equipos de seguridad citan el mantenimiento de las herramientas existentes como una carga mayor que la implementación de nuevas herramientas [19]. Cada cambio de versión de API en la parte superior, revisión de esquema o cambio de nombre de producto puede romper silenciosamente un flujo de trabajo. Las organizaciones sin ingenieros de automatización dedicados acumulan playbooks inactivos, y la pérdida de credibilidad resultante retrasa las compras de expansión de dos a tres trimestres.

Dispersión de Herramientas y Fragmentación de API

La amplitud de integración tiene un costo. El informe de defensa de Microsoft de 2024 describió que las empresas comúnmente operan docenas de productos de seguridad discretos, muchos con modelos de autenticación y límites de tasa inconsistentes [16]. Los conectores deben ser construidos, certificados y mantenidos por cada par de productos. Los proveedores racionan la atención de ingeniería hacia integraciones de alto volumen, dejando herramientas populares a nivel regional o heredadas sin soporte y obligando a los compradores a realizar scripting personalizado que reintroduce la fragilidad que la automatización pretendía eliminar.

Desconfianza de los Analistas en la Contención Autónoma

La confianza se queda atrás de la capacidad. La perspectiva del Foro Económico Mundial de 2025 registró una cautela ejecutiva persistente sobre ceder la autoridad de decisión a sistemas automatizados en entornos de alta consecuencia [18]. Los equipos implementan rutinariamente la orquestación en modo de asesoría, donde los playbooks recomiendan pero los humanos ejecutan, capturando solo una parte del ahorro de tiempo disponible. Hasta que los eventos de aislamiento de falsos positivos se vuelvan demostrablemente raros, una parte significativa de la automatización licenciada funciona a medio gas.

Límites de Soberanía de Datos en la Entrega en la Nube

La jurisdicción restringe la arquitectura. NIS2 y las implementaciones nacionales adyacentes imponen condiciones de residencia y procesamiento que complican la orquestación en la nube multi-inquilino para entidades esenciales [6]. Los ministerios de defensa, bancos centrales y servicios públicos frecuentemente requieren procesamiento en el país u operación aislada. Los proveedores deben mantener entonces una segunda línea de código en las instalaciones, más lenta, lo que aumenta el costo y retrasa la paridad de características por varios ciclos de lanzamiento en las geografías afectadas.

Costo Total de Propiedad para Compradores de Mercado Medio

Las licencias subestiman la factura. La guía de mercado de 2024 señaló que los servicios profesionales y la afinación continua a menudo rivalizan con el costo de suscripción del primer año para organizaciones sin habilidades de automatización internas . Los compradores de mercado medio en geografías sensibles al precio comparan esa cifra combinada con la contratación de un analista adicional. Donde la comparación es cercana, la adquisición se pospone, razón por la cual los modelos de entrega gestionada en lugar de la licencia directa dominan la conversión en mercados emergentes.

Security Orchestration Automation and Response (SOAR) Market Opportunities

Entrega Gestionada y Co-Gestionada para Compradores con Recursos Limitados

Los proveedores de servicios convierten una brecha de habilidades en ingresos recurrentes. El acuerdo de Palo Alto Networks de 2025 con Red Canary agrupó Cortex XSIAM en una oferta completamente operada, permitiendo a los compradores consumir automatización como un resultado en lugar de un proyecto [14]. Este modelo resuelve la objeción del costo total identificada al amortizar la ingeniería de automatización entre muchos inquilinos. Los proveedores que publican compromisos contractuales de tiempo de contención capturan precios premium, y el acuerdo incrusta costos de cambio más profundamente que cualquier acuerdo de licencia.

Triage Agente y Investigación Autónoma

Los modelos de razonamiento cambian la unidad de automatización. En lugar de ejecutar un árbol de decisiones fijo, los sistemas agentes seleccionan herramientas dinámicamente, persiguen ramas de investigación y resumen hallazgos para la aprobación humana. El lanzamiento de Hero AI de Swimlane en 2024 avanzó en esta dirección [20]. El premio comercial es escapar completamente de la fijación de precios por asiento y cobrar por caso resuelto, lo que realinea los incentivos del proveedor con los resultados del comprador y aborda directamente la degradación del mantenimiento descrita en.

Rampas Regulatorias en Mercados Emergentes

La acción supervisora crea demanda en terrenos vírgenes. La dirección maestra de gobernanza de TI del Banco de Reserva de India obliga a las entidades reguladas a mantener una capacidad de monitoreo y respuesta definida [22]. Al mismo tiempo, los Controles Esenciales de Ciberseguridad de Arabia Saudita imponen deberes comparables en la infraestructura nacional [23]. Ninguno de los mercados tiene una deuda sustancial de herramientas heredadas, por lo que los compradores adoptan frecuentemente la orquestación nativa de la nube como su primera capacidad estructurada. Para el Mercado de Orquestación, Automatización y Respuesta de Seguridad, estas geografías ofrecen tasas de éxito más altas y ciclos de prueba de valor más cortos que las cuentas occidentales saturadas.

Mercados de Contenido y Monetización de Detección

Los manuales de procedimientos se están convirtiendo en activos negociables. Los proveedores y socios publican cada vez más contenido de respuesta curado — flujos de trabajo de contención específicos del sector, cadenas de enriquecimiento, plantillas de notificación regulatoria — a través de catálogos de suscripción. Los ingresos se acumulan para quien mantiene el contenido, no solo para quien vende el tiempo de ejecución. Las consultorías boutique con profundo conocimiento vertical pueden monetizar su experiencia a márgenes de software, y los compradores obtienen lógica probada en lugar de lienzos en blanco, lo que acorta de manera medible el tiempo hasta la primera contención automatizada.

Tecnología Operacional y Convergencia de Dispositivos Conectados

Las propiedades industriales permanecen en gran medida no automatizadas. Las utilidades, fabricantes y hospitales operan dispositivos que no pueden ser parcheados en los horarios de TI y a menudo no pueden tolerar el aislamiento automatizado. Los proveedores que codifican acciones de contención seguras y conscientes de protocolos — segmentación de red en lugar de eliminación de punto final — desbloquean un conjunto de compradores con presión regulatoria aguda y cobertura existente mínima. El entorno clínico es el objetivo comercial más cercano, dada la densidad de dispositivos y el crecimiento vertical documentado.

Security Orchestration Automation and Response (SOAR) Market Future Outlook

Las Operaciones Autónomas Se Convierten en el Modo Predeterminado

La automatización de asesoría da paso a la autoridad delegada. A medida que los sistemas agentivos acumulan registros de decisiones auditables, el déficit de confianza documentado se erosiona, y las organizaciones comienzan a autorizar la contención ejecutada por máquinas para clases de riesgo definidas. Se espera un modelo escalonado para principios de la década de 2030: plena autonomía para acciones reversibles, aprobación humana para aquellas que interrumpen el negocio. Dentro del Mercado de Automatización y Respuesta de Orquestación de Seguridad, este cambio mueve la conversación de valor de las horas de analista ahorradas hacia la reducción medible del tiempo de permanencia, una métrica contra la cual tanto aseguradoras como reguladores pueden respaldar.

La Economía de Plataforma Comprime los Precios Independientes

El empaquetado de suites remodela los márgenes. Con Cisco absorbiendo Splunk [1] y Palo Alto Networks integrando activos de QRadar [2], la orquestación se envía cada vez más como una capacidad incluida en lugar de un SKU discreto. Los proveedores independientes responden compitiendo en amplitud de integración, velocidad de implementación y profundidad de contenido en lugar de características centrales de tiempo de ejecución. La consolidación debería aumentar la concentración de ingresos de los cinco principales a través de principios de la década de 2030, mientras que los proveedores especializados sobreviven al atender verticales que las suites no atienden adecuadamente.

La Convergencia Regulatoria Reduce la Carga de Cumplimiento

Los regímenes de informes están avanzando hacia una forma común. Los plazos de cuatro días, 72 horas y 24 horas en Estados Unidos, la UE e India difieren en duración pero exigen una capacidad subyacente idéntica: alcance rápido, captura de evidencia y notificación estructurada [4][5][6]. Los proveedores que envían plantillas de notificación conscientes de la jurisdicción convierten una carga de cumplimiento en una característica del producto. Para los compradores multinacionales, esa capacidad por sí sola determina cada vez más la inclusión en la lista corta en el Mercado de Automatización y Respuesta de Orquestación de Seguridad.

La Infraestructura Crítica y el Despliegue Soberano Amplían la Base

La adopción industrial llega tarde pero en gran medida. Las utilidades, los operadores de transporte y los sistemas de salud enfrentan directrices cada vez más intensas mientras operan equipos que no toleran ni el tiempo de inactividad ni el aislamiento agresivo. Los manuales de procedimientos conscientes del protocolo y la entrega soberana o desconectada se vuelven obligatorios en lugar de opcionales. Los proveedores dispuestos a mantener una línea de lanzamiento más lenta en las instalaciones accederán a presupuestos de defensa e infraestructura nacional que los competidores solo en la nube no pueden licitar, ampliando materialmente el mercado atendido después de 2030.

Análisis de la Participación de Mercado Regional

Región Participación de Ingresos 2025 (%) Temas de Inversión Primarios
América del Norte 40.0 Confianza cero federal, cumplimiento de divulgación, controles vinculados a seguros
Europa 26.5 Transposición de NIS2, pruebas de resiliencia de DORA, nube soberana
Asia-Pacífico 22.5 Mandatos de bancos centrales, protección de identidad digital, desarrollo de SOC soberano
América del Sur 5.5 Modernización del sector financiero, aplicación de protección de datos
Medio Oriente y África 5.5 Marcos de control nacional, programas de infraestructura crítica
Total 100.0 —

La distribución geográfica en el Mercado de Orquestación, Automatización y Respuesta de Seguridad sigue más de cerca la intensidad regulatoria que el gasto en TI. La tabla a continuación informa la participación de ingresos de 2025 por región.


América del Norte

País Métrica Motor Clave
EE. UU. 82.0% de los ingresos regionales Hitos de confianza cero federal y obligaciones de divulgación de la SEC
Canadá USD 0.09 mil millones Informe de violaciones del sector de salud provincial
México 18.9% CAGR Endurecimiento de la supervisión del sector financiero


La adquisición federal marca el ritmo. OMB M-22-09 obligó a las agencias a alcanzar objetivos de confianza cero definidos, y el ecosistema de contratistas descendentes adoptó controles coincidentes para seguir siendo elegibles para premios [9]. Comercialmente, la regla de la SEC creó un modo de falla documentado y visible para la junta para respuestas lentas, lo que trasladó los presupuestos de orquestación de las operaciones de seguridad a los riesgos empresariales. Los reguladores de salud provinciales de Canadá y el supervisor bancario de México aplican una presión más ligera pero direccionalmente idéntica, manteniendo el Mercado de Orquestación, Automatización y Respuesta de Seguridad estructuralmente anclado al cumplimiento en lugar de a la modernización discrecional en esta región.

Europa

País Métrica Motor Clave
Alemania 22.4% de los ingresos regionales Programas de seguridad de la cadena de suministro industrial y automotriz
Reino Unido USD 0.12 mil millones Reglas de resiliencia operativa de la Autoridad de Conducta Financiera
Francia 16.8% CAGR Requisitos de implementación soberana certificados por ANSSI
Italia 8.9% de los ingresos regionales Financiación de digitalización de la administración pública
España 17.9% CAGR Designación de infraestructura crítica de energía y telecomunicaciones
Países Nórdicos USD 0.05 mil millones Consolidación de SOC de servicios compartidos del sector público
Rusia 4.1% de los ingresos regionales Requisitos de sustitución de proveedores nacionales
Resto de Europa 15.6% CAGR Acumulación de transposición nacional de NIS2


La demanda de Europa está moldeada por plazos. NIS2 obligó a los estados miembros a transponer para octubre de 2024, extendiendo obligaciones vinculantes a entidades esenciales e importantes más allá del alcance de la directiva original [6]. La evaluación del paisaje de ENISA para 2025 reforzó el punto al documentar el enfoque sostenido en la administración pública y el transporte [7]. La base industrial de Alemania compra para la garantía de la cadena de suministro, Francia por soberanía, y los nórdicos por eficiencia del sector público compartido: tres lógicas de adquisición distintas que producen una demanda convergente por capacidad de orquestación.

Asia-Pacífico

País Métrica Motor Clave
China 27.8% de los ingresos regionales Mandatos de plataformas nacionales para empresas vinculadas al estado
India 23.4% CAGR Direcciones de gobernanza del Banco de Reserva de India y plazos de CERT-In
Japón USD 0.08 mil millones Protección de la cadena de suministro de fabricación y semiconductores
Corea del Sur 11.2% de los ingresos regionales Auditorías de supervisión del sector financiero
ASEAN 22.1% CAGR Desarrollo de agencias nacionales de ciberseguridad
Resto de Asia-Pacífico USD 0.04 mil millones Aumento de madurez de los Ocho Esenciales de Australia


Asia-Pacífico se compone más rápido porque está construyendo en lugar de reemplazar. Las direcciones del banco central de India requieren que las entidades reguladas mantengan capacidades definidas de monitoreo e informes, y la expectativa de informes de seis horas de CERT-In está entre las más estrictas a nivel mundial [22]. El modelo de madurez de los Ocho Esenciales de Australia impulsa a los proveedores gubernamentales hacia la implementación de controles medibles [24]. Sin décadas de herramientas acumuladas, los compradores aquí frecuentemente comienzan con orquestación entregada en la nube, dando al Mercado de Orquestación, Automatización y Respuesta de Seguridad implementaciones más limpias y una expansión más rápida que los mercados cargados de legado.

América del Sur

País Métrica Motor Clave
Brasil 54.5% de los ingresos regionales Aplicación de LGPD y reglas de seguridad de finanzas abiertas del banco central
Argentina USD 0.02 mil millones Contención de fraudes en el sector financiero
Resto de América del Sur 16.4% CAGR Actividad de la autoridad regional de protección de datos


Brasil ancla la región. La infraestructura de finanzas abiertas creó una densa superficie de API en todo el sistema bancario, y la atención supervisora siguió rápidamente, obligando a los participantes a demostrar disciplina de monitoreo y contención. La adopción está concentrada en instituciones financieras de primer nivel y grandes minoristas; la penetración en el mercado medio sigue siendo superficial porque los precios en USD presionan los presupuestos locales. Los socios de canal, en consecuencia, lideran con entrega gestionada en lugar de licencias directas, un patrón consistente con la dinámica de costos descrita.

Medio Oriente y África

País Métrica Motor Clave
Arabia Saudita 26.4% de los ingresos regionales Controles Esenciales de Ciberseguridad de la Autoridad Nacional de Ciberseguridad
EAU USD 0.03 mil millones Normas federales de aseguramiento de información y reglas de datos de zonas francas
Sudáfrica 15.8% CAGR Informe de violaciones del sector financiero y telecomunicaciones
Egipto 9.2% de los ingresos regionales Marco de supervisión del sector bancario
Resto de MEA USD 0.02 mil millones Programas de establecimiento de SOC soberano


El gasto en el Golfo está impulsado por programas. Los Controles Esenciales de Ciberseguridad de Arabia Saudita aplican requisitos vinculantes a los operadores de infraestructura nacional y sus proveedores, con evaluaciones periódicas de cumplimiento [23]. Los megaprojectos vinculados a la visión crean nuevos estados que se diseñan con orquestación desde el inicio en lugar de ser adaptados. La demanda en el África subsahariana es más delgada y está concentrada en la banca y las telecomunicaciones, donde las obligaciones de liquidación transfronteriza imponen estándares de informes que la regulación nacional por sí sola no produciría.

Mercado de Orquestación, Automatización y Respuesta de Seguridad por Región, 2025-2035

Security Orchestration Automation and Response (SOAR) Market Segmentation

La estructura de segmentos en el Mercado de Orquestación de Seguridad, Automatización y Respuesta sigue cuatro dimensiones. Cada tabla revela una métrica única por segmento.

Por Componente

Segmento Métrica Principal Motor de Demanda
Software/Plataformas 68.0% de participación Gestión de casos consolidada y ejecución de manuales de operaciones
Servicios 19.4% CAGR Ingeniería de integración y operaciones gestionadas


Software/Plataformas lidera el Mercado de Orquestación de Seguridad, Automatización y Respuesta porque el tiempo de ejecución, el almacenamiento de casos y la capa de enriquecimiento de inteligencia de amenazas son inseparables de la licencia. Los servicios crecen más rápido por una razón diferente: las implementaciones se estancan en el trabajo de conectores contra sistemas de tickets, CMDBs y tuberías de despliegue, y los compradores externalizan cada vez más esa ingeniería. Los proveedores gestionados ahora agrupan la operación con herramientas, cambiando la mezcla de ingresos de manera constante hacia contratos de servicio recurrentes hasta 2035.

Por Modo de Despliegue

Segmento Métrica Principal Motor de Demanda
Basado en la Nube 66.0% de participación Integración API-first y capacidad de aumento elástico
Local 11.8% CAGR Soberanía, cargas de trabajo de defensa y residencia de datos regulada


Basado en la Nube domina el Mercado de Orquestación de Seguridad, Automatización y Respuesta porque las actualizaciones continuas de conectores y el acceso nativo a feeds superan cualquier cosa que un entorno autogestionado pueda sostener. Local crece lentamente pero no desaparece: los ministerios de defensa, las nubes soberanas y las utilidades reguladas requieren procesamiento local. Los arreglos híbridos están ganando tracción, manteniendo la lógica de orquestación en infraestructura gestionada mientras que la telemetría sensible permanece en el sitio — un compromiso que satisface a los auditores sin renunciar a la velocidad de lanzamiento.

Por Tamaño de Organización

Segmento Métrica Principal Motor de Demanda
Grandes Empresas 72.5% de participación Orquestación entre inquilinos e integración de lagos de datos
Pequeñas y Medianas Empresas (PYMES) 21.0% CAGR Manuals de operaciones plantillados y configuración de bajo código


Grandes Empresas mantienen la mayoría de los ingresos del Mercado de Orquestación de Seguridad, Automatización y Respuesta a través de requisitos avanzados — segregación a nivel de subsidiaria, caza asistida por IA y retención a escala de almacén — que aumentan los costos de cambio y consolidan a los incumbentes. Las Pequeñas y Medianas Empresas (PYMES) crecen más rápido desde una base más pequeña. La entrega SaaS, el contenido preconstruido y el soporte de proveedores agrupados han reducido el despliegue de meses a semanas, convirtiendo la automatización de una aspiración en una compra realista para equipos de cuatro personas.

Por Vertical de Industria

Segmento Métrica Principal Motor de Demanda
BFSI 31.0% de participación Pruebas de resiliencia supervisoria y contención de fraudes
Gobierno y Defensa USD 0.34 mil millones Hojas de ruta de cero confianza y programas SOC soberanos
Salud y Ciencias de la Vida 20.4% CAGR Proliferación de dispositivos médicos conectados y reglas de datos de pacientes
TI y Telecomunicaciones 14.5% de participación Gestión de flujos de tickets de alto volumen y multi-inquilinos
Retail y Comercio Electrónico 18.6% CAGR Fraude omnicanal y exposición al ecosistema de pagos
Energía y Utilidades USD 0.13 mil millones Directivas de protección de infraestructura crítica
Otros Verticales de Industria 9.7% de participación Aumento del sector manufacturero y educativo


BFSI lidera el Mercado de Orquestación de Seguridad, Automatización y Respuesta por su intensidad regulatoria y atractivo de activos, con supervisores exigiendo rendimiento de contención evidenciado en lugar de política documentada. Salud y Ciencias de la Vida se expande más rápido a medida que bombas de infusión, sistemas de imagen y middleware clínico se convierten en puntos finales alcanzables. Gobierno y Defensa sostiene un gran gasto absoluto bajo programas de cero confianza, mientras que los operadores de TI y Telecomunicaciones automatizan para gestionar volúmenes de tickets que ningún modelo de personal puede absorber.

Comparación Competitiva

La concentración está en el rango moderado. Los cinco principales proveedores del mercado de Orquestación, Automatización y Respuesta de Seguridad representan alrededor del 53–58% de los ingresos de 2025; HHI estimado entre 950 y 1,150. Esa arquitectura es el resultado de dos fuerzas en competencia: la consolidación agresiva de suites por parte de los mayores proveedores de plataformas, y un constante grupo de expertos bien financiados luchando por la amplitud de integración y la velocidad de implementación. Los rangos para las cuotas a continuación son aproximados y no suman exactamente.

Empresa Rango Est. de Participación en Ingresos Ofertas Clave para el Mercado de Orquestación, Automatización y Respuesta de Seguridad Posicionamiento Estratégico
Palo Alto Networks ~15–19% Cortex XSOAR, Cortex XSIAM Consolidadores de suite; absorbió la base de QRadar SaaS
Cisco (Splunk) ~12–16% Splunk SOAR, Splunk Enterprise Security Líder en escala en cuentas reguladas y federales
Microsoft ~9–13% Reglas de automatización de Microsoft Sentinel, Security Copilot Economía agrupada a través de acuerdos empresariales
IBM ~6–9% QRadar SOAR, Consulting Advantage Pivotando hacia la entrega gestionada y de asesoría
Google ~5–8% Libretos de operaciones de seguridad de Google Diferenciación nativa de la nube, impulsada por inteligencia
Fortinet ~4–6% FortiSOAR Conexión de seguridad de red y alcance en el mercado medio
ServiceNow ~3–5% Flujos de trabajo de operaciones de seguridad Orquestación adyacente a ITSM para compradores con procesos maduros
Swimlane ~3–5% Turbine, Hero AI Especialista independiente; creación de bajo código y AI
Rapid7 ~2–4% InsightConnect Conexión de detección gestionada en el mercado medio
Tines ~2–4% Plataforma de flujo de trabajo Tines Orquestación amigable para desarrolladores, sin código
Torq ~1–3% Torq HyperSOC Desafiante de automatización agentiva
D3 Security ~1–3% Smart SOAR Entrega multi-tenant orientada a MSSP


Noticias y Desarrollos Recientes

  • Cisco Systems (marzo de 2024): Cerró su adquisición de 28 mil millones de dólares de Splunk, integrando la orquestación en un portafolio combinado de observabilidad y seguridad e intensificando la competencia entre suites y especialistas [1]
  • Palo Alto Networks e IBM (septiembre de 2024): Completar la transferencia de los activos de QRadar SaaS de IBM, migrando a los clientes hacia Cortex XSIAM mientras posiciona a IBM Consulting como un socio de entrega preferido [2]
  • Comisión de Valores y Bolsa de EE. UU. (diciembre de 2023): Los requisitos de divulgación del ítem 1.05 entraron en vigor, obligando a los registrantes a informar eventos cibernéticos materiales dentro de cuatro días hábiles y elevando la velocidad de contención a una métrica a nivel de junta [4]
  • CISA (abril de 2024): Publicó el aviso de propuesta de reglamentación de CIRCIA, delineando las obligaciones de reporte de incidentes de 72 horas y de pago de rescate de 24 horas para entidades de infraestructura crítica cubiertas [5]
  • Estados miembros de la Unión Europea (octubre de 2024): Alcanzaron la fecha límite de transposición de NIS2, extendiendo las obligaciones de seguridad y reporte vinculantes a entidades esenciales e importantes en 18 sectores [6]
  • Swimlane (2024): Lanzó Hero AI, añadiendo resumen autónomo de casos y generación de flujo de trabajo asistida por IA a su plataforma Turbine [20]
  • Torq (2024): Cerró una ronda de financiamiento Serie C de 70 millones de dólares para expandir el desarrollo de automatización agentiva y la cobertura de mercado en América del Norte [21]
  • Palo Alto Networks y Red Canary (2025): Anunciaron una asociación de entrega gestionada empaquetando Cortex XSIAM como un servicio completamente operado para equipos de seguridad con recursos limitados [14]

Security Orchestration Automation and Response Market Report Scope

Parámetro Detalle
Alcance del Mercado Mercado Global de Orquestación, Automatización y Respuesta de Seguridad, cubriendo plataformas de software, servicios profesionales y entrega gestionada en modos en la nube y locales.
Período de Estudio 2021–2035 (Histórico 2021–2024; Año Base 2025; Pronóstico 2026–2035)
CAGR 17.4% (2026–2035)
Puntos de Control del Tamaño del Mercado USD 2.01 mil millones (2025); USD 2.36 mil millones (2026); USD 4.48 mil millones (2030); USD 10.00 mil millones (2035)
Segmentos de Más Rápido Crecimiento Pequeñas y Medianas Empresas (PYMES); Atención Médica y Ciencias de la Vida; Asia-Pacífico
Empresas Perfiladas Palo Alto Networks, Cisco (Splunk), Microsoft, IBM, Google, Fortinet, ServiceNow, Swimlane, Rapid7, Tines, Torq, D3 Security
Moneda de Valoración USD mil millones

Preguntas frecuentes

¿Qué métrica de adquisición deberían negociar los compradores en un contrato del mercado de Orquestación de Seguridad, Automatización y Respuesta?
Contratar el tiempo medio de contención para clases de alertas nombradas, no asientos de licencia. Los proveedores resisten las cláusulas de resultados, pero los proveedores gestionados las aceptan cada vez más [14].
¿En qué se diferencian las plataformas de orquestación de las herramientas de flujo de trabajo ya utilizadas por las operaciones de TI?
Los motores de flujo de trabajo generales carecen de objetos de caso específicos de seguridad, cadena de custodia de evidencia y conectores certificados para herramientas de detección. Adaptar esas capacidades suele costar más que comprar software diseñado específicamente .
¿Qué fallo de integración suele detener más a menudo las implementaciones del mercado de Orquestación de Seguridad, Automatización y Respuesta?
Sistemas de identidad. La desactivación automática de cuentas requiere permisos de escritura en los servicios de directorio que los equipos de identidad rara vez otorgan sin una revisión de gobernanza prolongada [16].
¿Los aseguradores cibernéticos realmente verifican las reclamaciones de automatización durante la suscripción?
Cada vez más sí. Los aseguradores solicitan inventarios de manuales de procedimientos y cronologías de contención durante la renovación, y la tergiversación puede afectar la adjudicación de reclamaciones [12].
¿Es viable el mercado de Orquestación de Seguridad, Automatización y Respuesta para organizaciones sin ingenieros de automatización dedicados?
Sí, a través de una entrega gestionada o co-gestionada. La concesión de licencias directa sin soporte de ingeniería produce de manera confiable manuales de procedimientos inactivos dentro de dos ciclos de renovación [19].
¿Qué deberían examinar los compradores al evaluar la generación de manuales de procedimientos asistida por IA?
Solicitar registros de auditoría de acciones sugeridas por IA y evidencia de capacidad de reversión. La calidad de generación importa menos que la reversibilidad cuando una sugerencia resulta incorrecta .
¿Cómo deberían manejar los compradores multinacionales los plazos de informes nacionales conflictivos?
Estandarizar la recopilación de evidencia una vez, luego ramificar la lógica de notificación por jurisdicción. Los plazos difieren en longitud pero requieren una capacidad de alcance subyacente idéntica [4][5][6].
Autor
Autor Author Profile Apoorva Priyadarshi LinkedIn Research Analyst
With 4+ years of experience in Market Intelligence and Strategic Research, Apoorv specializes in ICT, Semiconductor, and BFSI markets. Combining strong analytical capabilities with a deep understanding of technology-driven industries, he focuses on delivering data-driven insights that support strategic decision-making. With a background in technology and business research, Apoorv has contributed to numerous global market studies, competitive landscape analyses, and opportunity assessments across sectors such as semiconductors, digital banking, cybersecurity, and telecommunications.
Coautor Co-Author Profile Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.
Descargar muestra gratis

Complete el formulario a continuación para recibir una muestra gratuita de este informe

Global Diameter Signaling Market
Estudio de caso
Information and Communications Technology
Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.


















