软件组成分析市场

软件组成分析市场研究报告:按部署模型(本地、基于云、混合)、按组件(软件工具、服务、培训)、按应用领域(Web 应用、移动应用、企业应用、嵌入式应用)、按最终用户(IT 电信、银行金融服务与保险、医疗保健、零售、制造业)以及按地区(北美、欧洲、南美、亚太、中东和非洲) - 预测到 2035 年
ID: MRFR/ICT/30936-HCR 100 Pages Aarti Dhapte Last Updated: August 24, 2026
Software Composition Analysis Market
Market Size
Forecast Period2025 - 2035
CAGR (2025 - 2035)18.21%
2024 Market Size$ 3.88 Billion
2025 Market Size$ 4.59 Billion
2035 Market Size$ 24.45 Billion
Key Players
Synopsys
Veracode
WhiteSource
Snyk
Sonatype
Checkmarx
Opportunities
  • Rising Cybersecurity Threats
  • Integration of DevOps Practices
  • Regulatory Compliance Requirements

软件组成分析市场 摘要

根据MRFR分析,软件组成分析市场规模在2024年估计为38.82亿美元。软件组成分析行业预计将从2025年的45.89亿美元增长到2035年的244.5亿美元,预计在2025年至2035年的预测期内,年均增长率(CAGR)为18.21。

主要市场趋势和亮点

软件组成分析市场因安全问题和合规要求而经历强劲增长。

  • 市场正日益关注安全性,组织优先考虑保护其软件供应链。

市场规模与预测

2024 Market Size 3.882(亿美元)
2035 Market Size 244.5(亿美元)
CAGR (2025 - 2035) 18.21%

主要参与者

Synopsys(美国),Veracode(美国),WhiteSource(以色列),Snyk(英国),Sonatype(美国),Checkmarx(以色列),Black Duck Software(美国),FOSSA(美国)

软件组成分析市场 Drivers

监管合规要求

软件组成分析市场受到不断变化的监管合规环境的显著影响。各国政府和监管机构对软件开发实践施加了严格的要求,特别是在数据保护和隐私方面。例如,通用数据保护条例(GDPR)和加利福尼亚消费者隐私法案(CCPA)等法规要求组织确保其软件组件的安全性和合规性。因此,企业越来越多地采用软件组成分析工具,以确保遵守这些法规。预计市场将增长,因为组织优先考虑合规,以避免高额罚款和声誉损害。

DevOps实践的整合

软件组成分析市场正受到软件开发过程中DevOps实践整合的推动。随着组织采用DevOps方法论,持续集成和持续部署(CI/CD)的需求变得至关重要。这一转变需要使用软件组成分析工具,以确保安全性贯穿整个开发生命周期。通过自动识别软件组件中的漏洞,组织可以在保持敏捷性的同时增强其安全态势。DevOps的日益普及可能会推动软件组成分析市场的发展,因为公司寻求在不妥协安全性的情况下简化其开发流程。

开源软件的日益普及

软件组成分析市场正在见证各个行业对开源软件采用的激增。组织越来越多地利用开源组件,因为它们灵活且具有成本效益。然而,这一趋势也带来了潜在的安全漏洞,因为许多开源库可能包含未修补的缺陷。因此,软件组成分析工具的需求正在上升,因为企业寻求识别和修复这些漏洞。预计到2025年,开源软件市场将继续扩展,进一步推动软件组成分析市场的发展,因为组织努力在创新与安全之间取得平衡。

对软件质量提升的需求

软件组成分析市场受到对增强软件质量日益增长的需求的显著推动。随着软件应用变得越来越复杂,组织认识到确保所有组件安全可靠的重要性。软件组成分析工具提供对开源和第三方组件质量的洞察,使组织能够对其软件供应链做出明智的决策。到2025年,对软件质量的重视预计将加剧,从而导致对软件组成分析解决方案的投资增加。这一趋势反映了对提供满足客户期望的高质量软件产品的更广泛承诺。

日益严重的网络安全威胁

软件组成分析市场由于网络安全威胁的频率和复杂性不断增加而需求激增。组织越来越意识到与开源组件和第三方库相关的脆弱性。随着网络攻击的日益普遍,对强大安全措施的需求也在加剧。预计到2025年,全球网络犯罪的成本可能达到数万亿美元,这促使企业投资于软件组成分析工具,以识别和减轻风险。这一趋势表明,越来越多的人认识到保护软件供应链的重要性,从而推动了软件组成分析市场的发展。

市场细分洞察

按部署模型:本地(最大)与基于云(增长最快)

软件组成分析市场的部署模型细分在其主要参与者之间的市场份额中表现出明显的分布:本地部署、基于云的和混合模式。目前,由于其历史可靠性和对数据安全的控制,本地部署解决方案主导着市场。然而,基于云的解决方案获得了显著的关注,吸引了寻求可扩展性和灵活性的组织。混合模式也在通过提供两者的结合而开辟出一个细分市场,吸引那些需要量身定制软件分析方法的企业。

本地部署(主导)与基于云的(新兴)

本地部署模型在软件组成分析市场中仍然占据主导地位,为企业提供对其数据的完全控制以及遵守严格的监管要求。组织通常青睐这一模型,因为它被认为具有安全优势,确保敏感数据存放在其防火墙内。相比之下,基于云的解决方案正迅速成为许多企业的首选,受到对可访问性和协作需求的推动。该模型允许团队利用先进的分析技术,而无需管理基础设施,从而促进创新和灵活性。这些模型的结合导致了一个多元化的市场,满足各种企业需求。

按组件:软件工具(最大)与服务(增长最快)

在软件组成分析市场中,组件细分主要分为软件工具、服务和培训。其中,软件工具占据了最大的市场份额,因为它们对于自动识别和管理应用程序中的开源组件至关重要。使用开源软件的应用程序的激增推动了对这些工具的需求,因为组织寻求将其有效地集成到开发生命周期中。

相反,服务被认为是在这个竞争激烈的市场中增长最快的细分领域。随着软件安全相关复杂性的加剧,组织越来越依赖咨询和支持服务来有效实施软件组成分析。对开源漏洞和合规问题的日益关注推动了对这些服务的需求,表明企业在软件开发中向增强安全态势的托管解决方案的重大转变。

软件工具(主导)与服务(新兴)

软件工具在软件组成分析市场中占据主导地位,因为它们能够自动化复杂的流程并与开发环境无缝集成。这些工具提供漏洞扫描和许可证合规检查等功能,使其成为利用开源软件的组织不可或缺的资产。它们在早期阶段有效检测风险,确保合规并减轻潜在的法律和安全问题。另一方面,服务正在成为一个重要组成部分,推动这一趋势的是对实施软件组成分析解决方案的专家指导需求的增加。通过专门的专业服务,组织可以根据其独特需求量身定制SCA实施,从而增强其软件安全策略的整体有效性。

按应用领域:Web 应用(最大)与移动应用(增长最快)

软件组成分析市场展示了多样化的应用领域,其中Web应用占据了最大的市场份额。这些应用拥有强大的框架和库生态系统,需要进行细致的分析以确保合规性和安全性。对数据泄露和监管合规的日益关注使Web应用成为市场重要性的前沿,使其对各类组织不可或缺。

移动应用被认定为市场上增长最快的细分领域。移动技术的爆炸性发展和智能手机的普及使得应用开发成为企业的关键领域。随着组织努力跟上移动创新的步伐,他们认识到软件组成分析在管理漏洞和维护移动产品安全方面的必要性,从而推动了市场的快速增长。

网络应用(主导)与移动应用(新兴)

网络应用程序因其广泛使用和现代网络技术的复杂性而主导软件组成分析市场。这些应用程序支持各种框架和第三方库,因此需要进行严格分析以确保安全性和合规性。组织越来越多地投资于针对这些问题的工具和策略,从而确认网络应用程序作为主导参与者。相比之下,移动应用程序代表了一个新兴领域,因为企业竞相适应移动优先策略。移动设备的快速普及导致对移动应用程序安全性的高度关注,越来越多的公司寻求全面的解决方案,以识别和减轻与第三方组件相关的风险。这种日益增长的需求突显了应用程序开发的不断演变以及分析在维护安全标准中的关键作用。

按最终用户:IT电信(最大)与医疗保健(增长最快)

在软件组成分析市场中,最终用户的市场份额分布显示出对IT电信行业的显著偏好,该行业是最大的细分市场。该行业对强大软件安全性和合规措施的需求使其成为该市场的领导者。相比之下,医疗保健细分市场由于对患者管理和数据保护的软件解决方案日益依赖而迅速崛起,成为增长最快的细分市场。

医疗保健:IT电信(主导)与医疗保健(新兴)

IT电信行业的特点在于广泛利用软件系统进行通信、网络和数据管理,从而推动了软件组成分析的需求,以减轻安全漏洞。该领域强调遵守严格的法规和整合多样化的软件解决方案。另一方面,医疗保健行业正越来越多地采用软件解决方案来处理电子健康记录、患者数据分析和远程医疗应用。这一增长受到监管变化和对安全患者信息管理需求的推动,使其成为一个快速发展的领域,要求进行强有力的软件组成分析以确保安全和合规。

获取关于软件组成分析市场的更多详细见解

区域洞察

北美:创新与领导中心

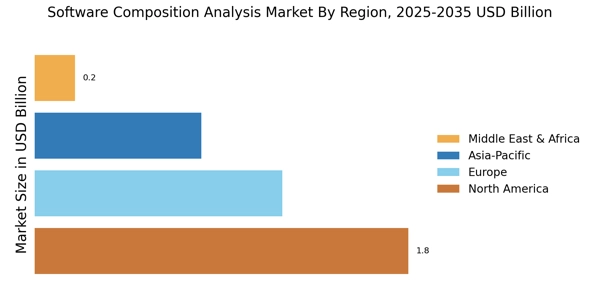
北美是软件组成分析(SCA)最大的市场,约占全球市场份额的45%。该地区的增长受到网络安全威胁增加、严格法规以及对软件质量的高度重视的推动。对SCA工具的需求进一步受到DevOps实践和云技术快速采用的推动,这些都需要强有力的安全措施。美国在这一市场中处于领先地位,加拿大紧随其后,约占整体份额的15%。 北美的竞争格局以主要参与者如Synopsys、Veracode和Snyk的存在为特征。这些公司不断创新以增强其产品,专注于与CI/CD管道的集成,并提供全面的漏洞管理解决方案。该地区在研发方面的强大投资和高技能劳动力进一步巩固了其在SCA市场的领导地位。

欧洲:合规性关注

欧洲是软件组成分析的第二大市场,约占全球市场份额的30%。该地区的增长受到严格法规的显著影响,如通用数据保护条例(GDPR)和欧盟网络安全法,这些法规要求软件应用程序采取强有力的安全措施。对软件漏洞的日益关注和合规需求推动了各行业(包括金融和医疗)对SCA工具的需求。 欧洲的领先国家包括德国、英国和法国,这些国家在采用SCA解决方案方面处于前沿。竞争格局中有Checkmarx和WhiteSource等关键参与者,他们专注于增强产品以满足合规要求。强大的科技生态系统和政府推动网络安全的倡议进一步支持了欧洲SCA市场的增长。

亚太地区:新兴市场潜力

亚太地区的软件组成分析市场正在快速增长,约占全球市场份额的20%。该地区的扩展受到数字化转型倡议增加、网络安全威胁上升以及对软件漏洞认识提高的推动。中国和印度等国在这一增长中处于领先地位,正在对技术和基础设施进行重大投资,以增强软件安全实践。随着组织优先考虑合规性和风险管理,对SCA工具的需求预计将激增。 亚太地区的竞争格局正在演变,本地和国际参与者都在争夺市场份额。Sonatype和FOSSA等公司正在建立强大的市场存在,专注于针对该地区独特挑战的定制解决方案。政府与私营部门之间日益增强的合作以推动网络安全倡议也在促进市场增长,使其成为未来投资的关键领域。

中东和非洲:未开发的市场机会

中东和非洲(MEA)地区在软件组成分析市场中逐渐崭露头角,目前约占全球市场份额的5%。该地区的增长主要受到数字化进程加快、网络威胁上升以及对合规性日益重视的推动。阿联酋和南非等国正在引领这一进程,政府实施政策以增强网络安全框架并促进先进软件安全解决方案的采用。 MEA的竞争格局仍在发展中,本地和国际参与者混合进入市场。公司专注于建立合作伙伴关系和协作,以增强其服务产品。该地区独特的挑战,如技术成熟度的差异,为SCA的采用带来了机遇和障碍,使其成为未来增长和投资的关键领域。

软件组成分析市场 Regional Image

主要参与者和竞争洞察

软件组成分析市场目前的特点是动态竞争格局,推动这一市场发展的因素是组织对管理开源软件漏洞和确保遵守许可要求的日益需求。主要参与者如Synopsys(美国)、Veracode(美国)和Snyk(英国)战略性地利用其技术专长和创新解决方案来获取市场份额。Synopsys(美国)专注于将先进的分析和机器学习整合到其产品中,从而增强实时检测漏洞的能力。与此同时,Veracode(美国)强调与云服务提供商的合作,以扩大其影响力并改善服务交付。Snyk(英国)采取以开发者为中心的方法,将其工具直接集成到软件开发生命周期中,这与DevSecOps日益增长的趋势相一致。这些策略共同促进了一个以创新和以客户为中心的解决方案为优先的竞争环境。

这些公司采用的商业策略反映了优化运营和增强市场存在感的共同努力。软件组成分析市场似乎适度分散,多个参与者争夺主导地位。这种分散性允许多样化的产品供应,但像Synopsys(美国)和Veracode(美国)这样的主要参与者的影响力是显著的,因为他们设定了质量和服务标准的基准。服务本地化和优化供应链是常见策略,使这些公司能够迅速响应区域需求和监管变化。

在2025年8月,Synopsys(美国)宣布与一家领先的云服务提供商建立战略合作伙伴关系,以增强其软件组成分析能力。这一合作旨在将Synopsys的工具集成到云服务提供商的平台中,为开发者提供无缝访问。这一合作伙伴关系的战略重要性在于其潜力可以扩大Synopsys的市场覆盖范围,并巩固其在基于云的软件安全领域的领导地位。

在2025年9月,Veracode(美国)推出了一项新功能,自动识别CI/CD管道中的开源漏洞。这一创新具有重要意义,因为它解决了组织主动保护其软件供应链的迫切需求。通过简化漏洞检测过程,Veracode(美国)增强了其价值主张,使其成为希望将安全集成到开发过程中的企业的一个有吸引力的选择。

在2025年7月,Snyk(英国)获得了一轮重大投资,旨在扩大其全球足迹。这笔资金预计将加速产品开发并增强客户支持服务。这项投资的战略重要性在于Snyk能够迅速创新并响应开发者不断变化的需求,从而巩固其在市场中的竞争优势。

截至2025年10月,软件组成分析市场正在见证强调数字化、可持续性和人工智能整合的趋势。主要参与者之间的战略联盟正在塑造竞争格局,促进创新与合作。从基于价格的竞争转向关注技术进步和供应链可靠性的趋势显而易见,这表明未来的差异化将取决于创新能力和提供强大、安全解决方案的能力。

软件组成分析市场市场的主要公司包括

行业发展

在软件组成分析市场的最新发展中,JFrog 和 Veracode 等公司继续增强其产品供应,专注于提高软件开发中的安全性和合规性。Snyk 最近扩大了与各种云服务提供商的合作,以更有效地融入 DevOps 工作流程。Synopsys 和 SonarSource 正在积极改进其工具,以更好地帮助开发人员在 CI/CD 管道中更早地识别漏洞。值得注意的收购包括 FOSSA,该公司一直在收购互补技术公司以扩大其能力,而 Black Duck Software 和 Sonatype 也预计将通过潜在的战略合作伙伴关系进行扩展。

此外,GitHub 的 Dependabot 正在获得关注,成为开发人员管理开源依赖项的首选工具。市场估值因对安全性和合规性的日益关注而显著增长,从而对软件组成分析解决方案的整体需求产生了积极影响。IBM、AWS 和 Micro Focus 等主要参与者正在为捕捉市场中的新兴机会而定位,反映出向整合和战略投资的趋势,旨在增强产品能力和市场覆盖率。

未来展望

软件组成分析市场 未来展望

软件组成分析市场预计将在2024年至2035年间以18.21%的年复合增长率增长,推动因素包括软件漏洞的增加和合规要求的提升。

新机遇在于:

  • 人工智能驱动的漏洞检测工具的集成

到2035年,市场预计将强劲,反映出显著的增长和创新。

市场细分

软件组成分析市场组件展望

  • 软件工具
  • 服务
  • 培训

软件组成分析市场应用领域展望

  • 网络应用程序
  • 移动应用程序
  • 企业应用程序
  • 嵌入式应用程序

软件组成分析市场最终用户展望

  • 信息技术电信
  • 银行、金融服务和保险
  • 医疗保健
  • 零售
  • 制造业

软件组成分析市场部署模型展望

  • 本地部署
  • 基于云
  • 混合型

报告范围

2024年市场规模 3.882(十亿美元)
2025年市场规模 4.589(十亿美元)
2035年市场规模 24.45(十亿美元)
复合年增长率(CAGR) 18.21%(2024 - 2035)
报告覆盖范围 收入预测、竞争格局、增长因素和趋势
基准年 2024
市场预测期 2025 - 2035
历史数据 2019 - 2024
市场预测单位 十亿美元
主要公司简介 市场分析进行中
覆盖的细分市场 市场细分分析进行中
主要市场机会 人工智能的集成增强了软件组成分析市场中的脆弱性检测。
主要市场动态 日益严格的监管审查推动对软件组成分析工具的需求,以增强安全性和合规性。
覆盖的国家 北美、欧洲、亚太、南美、中东和非洲

FAQs

软件组成分析市场的当前估值是多少?
2024年市场估值为38.82亿美元。
到2035年,软件组成分析市场的预计市场规模是多少?
预计到2035年,市场将达到244.5亿美元。
在预测期内,软件组成分析市场的预期CAGR是多少?
预计2025年至2035年市场的年均增长率(CAGR)为18.21%。
在软件组成分析市场中,预计哪种部署模型将具有最高的估值?
基于云的部署模型预计将从18亿美元增长到105亿美元。
推动软件组成分析市场的关键组成部分是什么?
软件工具和服务预计将分别增长至15亿至90亿美元。
在软件组成分析市场中,预计哪个应用领域将看到最大的增长?
企业应用领域预计将从15.4亿美元扩大到94.5亿美元。
在软件组成分析市场中,预计哪个最终用户细分市场将实现最高增长?
BFSI行业预计将从12亿美元增长到70亿美元。
软件组成分析市场的主要参与者是谁?
主要参与者包括 Synopsys、Veracode、WhiteSource、Snyk 和 Sonatype。
在软件组成分析市场中,混合部署模型的预期增长轨迹是什么?
混合部署模型预计将从0.582增加到5.45亿美元。
软件组成分析市场的增长在不同应用领域之间如何比较?
增长各异,预计移动应用将从0.77亿美元增长到4.75亿美元,表明存在多样化的机会。
作者
Author
Author Profile
Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.

Research Approach

Secondary Research

The secondary research process involved comprehensive analysis of cybersecurity databases, peer-reviewed technology journals, software engineering publications, and authoritative technology organizations. Key sources included the National Institute of Standards and Technology (NIST), Cybersecurity and Infrastructure Security Agency (CISA), Open Source Security Foundation (OpenSSF), Linux Foundation, MITRE Corporation (CVE Database), OWASP Foundation, ISO/IEC JTC 1/SC 27 (Information Security Standards), European Union Agency for Cybersecurity (ENISA), Software Engineering Institute (SEI) at Carnegie Mellon University, IEEE Computer Society Digital Library, ACM Digital Library, National Center for Science and Engineering Statistics (NCSES), Bureau of Labor Statistics (BLS) Occupational Outlook Handbook, World Economic Forum Global Cybersecurity Outlook, OECD Digital Economy Outlook, and national cybersecurity agency reports from key markets. These sources were used to collect vulnerability statistics, regulatory compliance frameworks, open-source adoption trends, DevSecOps implementation data, and market landscape analysis for SCA tools, services, and training across on-premises, cloud-based, and hybrid deployment models.

Primary Research

Qualitative and quantitative insights were obtained by interviewing supply-side and demand-side stakeholders during the primary research process. The supply-side sources consisted of CEOs, CTOs, VPs of Engineering, Chief Information Security Officers (CISOs), product heads, and regulatory compliance leaders from SCA solution vendors, cybersecurity OEMs, and DevOps platform providers. Demand-side sources included procurement leads from IT and telecommunications enterprises, BFSI institutions, healthcare organizations, retail chains, and manufacturing firms, as well as Chief Technology Officers, Chief Information Officers, DevOps directors,, and application security managers. Market segmentation was verified, product roadmap timelines were confirmed, and insights regarding technology adoption patterns, pricing models, and compliance-driven procurement dynamics were obtained through primary research.

Primary Respondent Breakdown:

By Designation: C-level Primaries (28%), Director Level (32%), Others (40%)

By Region: North America (32%), Europe (30%), Asia-Pacific (35%), Rest of World (3%)

Market Size Estimation

Global market valuation was derived through revenue mapping and deployment volume analysis. The methodology included:

Identification of 50+ key vendors across North America, Europe, Asia-Pacific, and Latin America

Product mapping across software tools, professional services, and training components

Analysis of reported and modeled annual revenues specific to SCA portfolios

Coverage of vendors representing 75-80% of global market share in 2024

Extrapolation using bottom-up (deployment volume × ASP by region/industry) and top-down (vendor revenue validation) approaches to derive segment-specific valuations across deployment models (on-premises, cloud-based, hybrid), application domains (web, mobile, enterprise, embedded), and end-user verticals (IT & telecom, BFSI, healthcare, retail, manufacturing)
下载免费样本

请填写以下表格以获取本报告的免费样本

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.