Penetration Testing Market (2026 – 2035)

침투 테스트 시장 조사 보고서 – 2032년 예측
ID: MRFR/SEM/4391-HCR 200 Pages Ankit Gupta Last Updated: September 15, 2026
Penetration Testing Market
Market Size
Forecast Period2025-2035
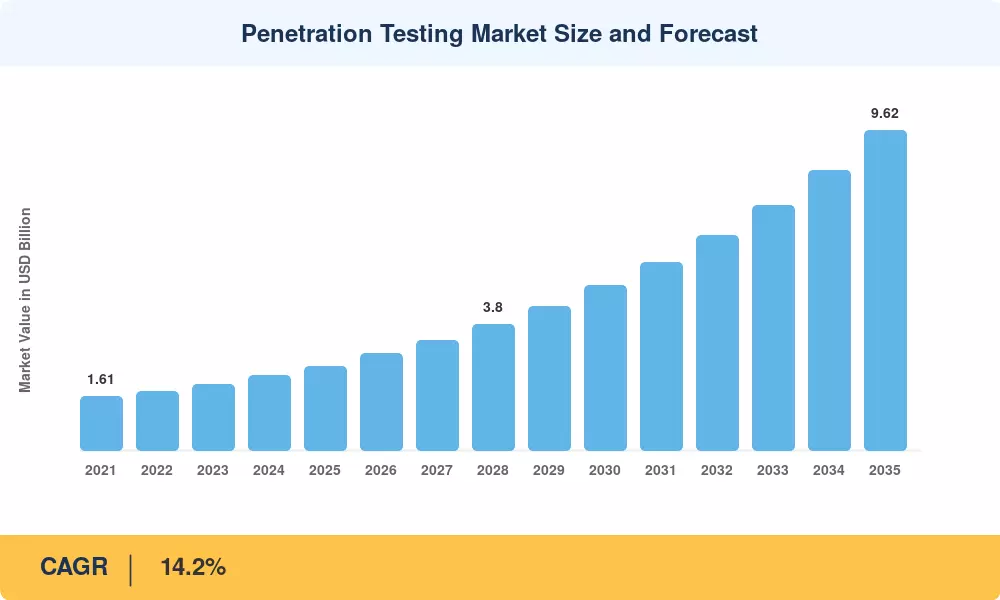
CAGR (2025-2035)14.2%
2025 Market SizeUSD 2.54 billion
2035 Market SizeUSD 9.62 billion
Key Players
Rapid7
Synack
HackerOne
IBM Security
CrowdStrike
Cobalt
Opportunities
  • AI-Driven Continuous Testing Platforms
  • Managed Penetration Testing for SMEs
  • OT and IoT Security Validation

Penetration Testing Market Summary

침투 테스트 시장은 2025년에 25억 4천만 달러에 도달했고, 2026년에는 29억 1천만 달러에 이를 것으로 예상되며, 2026~2035년 동안 CAGR 14.2%로 성장하여 2035년까지 96억 2천만 달러로 증가할 것입니다. 2025년 3월부터 시작되는 PCI DSS 버전 4.0 필수 침투 테스트 요구 사항의 시행과 22,000개가 넘는 금융 기관에 위협 주도 침투 테스트를 부과하는 유럽 연합의 DORA(Digital Operational Resilience Act)라는 두 가지 요인이 예상되는 어떤 공급업체 로드맵보다 빠르게 채택 일정을 단축하고 있습니다.[1][2]. 이러한 규제 의무로 인해 침투 테스트는 연간 체크박스에서 지속적인 운영 필수 사항으로 전환되었습니다.

침투 테스트 시장의 기술 스택은 큰 변화를 겪고 있습니다. 우리는 4~6주의 참여 기간이 필요했던 수동 평가를 72시간 이내에 전체 범위 테스트를 수행할 수 있는 자동화된 레드팀 시스템으로 대체하고 있습니다. Pentera 및 Horizon3.ai와 같은 공급업체에서 1억 9천만 달러 자금 지원[3]2024년에만 AI 기반 공격 시뮬레이션 엔진을 확장할 수 있습니다. CI/CD 파이프라인과 통합함으로써 이제 코드가 커밋될 때마다 개발 팀에서 보안 검증을 실행하여 품질 보증과 공격적인 보안 사이의 장벽을 모호하게 만들 수 있습니다.

북미 지역은 엄격한 규제 범위와 Fortune 500대 보안 예산의 집중으로 인해 침투 테스트 시장의 35.4% 이상을 차지하고 있습니다. 아시아 태평양은 인도의 CERT-In 규정 준수 요건과 중국의 다단계 보호 제도 2.0에 힘입어 2035년까지 CAGR 15.0%로 가장 빠르게 확장되는 지역이 될 것으로 예상됩니다. 유럽은 27개 회원국 모두에 걸쳐 NIS2 시행에 힘입어 27%가 넘는 두 번째로 높은 시장 점유율을 보유하고 있습니다.[4]. 향후 10년 동안에는 규모에 맞게 지속적으로 규정에 매핑된 테스트를 제공할 수 있는 제공업체가 선호될 것입니다.

주요 보고서 시사점

• 테스트 유형별

  • 네트워크 침투 테스트는 2025년 침투 테스트 시장의 약 35.3%를 차지했으며, 이는 경계 및 측면 이동 평가에 대한 기업의 우선 순위를 반영합니다.
  • 멀티 클라우드 채택으로 워크로드 복잡성이 가속화됨에 따라 클라우드 침투 테스트는 2035년까지 CAGR 15.3%로 확장될 것으로 예상됩니다.

• 최종 사용자 산업별

  • 은행, 금융 서비스 및 보험(BFSI)은 PCI DSS 4.0 및 DORA 규정에 따라 2025년 침투 테스트 시장의 약 26.5%를 점유했습니다.
  • HIPAA 시행이 강화되고 연결된 의료 기기가 확산됨에 따라 의료 및 생명 과학은 2035년까지 CAGR 15.6% 성장할 것으로 예상됩니다.

• 지역별

  • 북미는 2025년에 35.4%의 점유율로 침투 테스트 시장의 지배적인 지역으로서의 지위를 유지했습니다.
  • 아시아 태평양 지역은 2035년까지 CAGR 15.0%를 기록해 가장 빠르게 성장하는 지역 시장이 될 것으로 예상됩니다.


침투 테스트 시장 규모 및 예측(2021~2035년)

시장 규모는 38개국의 CISO 및 보안 관리 서비스 제공업체와의 1차 인터뷰를 기반으로 하며, 공급업체 수익 신고서, 규제 서류 데이터베이스 및 타사 기술 지출 추적기와 대조 확인됩니다. 과거 수치(2021~2024)는 실제 지출 데이터에서 파생되었습니다. 기준연도(2025)는 확정된 계약과 파이프라인 예측을 조합하여 도출됩니다. 예측 연도(2026~2035)는 클라우드 워크로드 전송에 대한 규정 및 시간표 채택 곡선에 맞게 조정된 복합 연간 성장 모델에서 파생됩니다.
Penetration Testing Market Size and Forecast
Our Impact

Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals

Partnering with 2000+ Global Organizations Each Year

30K+ Citations by Top-Tier Firms in the Industry

운전자 영향 분석

운전사 CAGR에 대한 ~% 영향 지리적 관련성 영향 타임라인 참조
규제 의무 가속화(PCI DSS 4.0, DORA, NIS2) +3.2% 글로벌 단기(2년 이하) [1][2][4]
Generative-AI 공격 무기화 +2.5% 글로벌 단기(2년 이하) [8]
클라우드 워크로드 마이그레이션 및 멀티 클라우드 복잡성 +2.8% 북미, 아시아 태평양 중기(2~4년)
제로 트러스트 아키텍처 검증 요구 사항 +1.9% 북미, 유럽 중기(2~4년) [7]
IoT 및 OT 공격 표면 확장 +1.6% 유럽, 아시아 태평양 장기(≥4년) [11]
사이버보험 인수가 강화되고 있다 +1.4% 북미, 유럽 중기(2~4년) [15]
DevSecOps 파이프라인 통합 +1.2% 글로벌 장기(≥4년) [16]


규제 의무 가속화

PCI DSS 버전 4.0은 2025년 3월부터 시행되었으며, 카드 소지자 데이터를 저장하는 모든 기업은 최소 1년에 한 번, 그리고 중요한 인프라 변경 후에 침투 테스트를 수행해야 합니다.[1]. 유럽 ​​연합의 DORA 규정은 이 논리를 22,000개 이상의 금융 기관으로 확장하여 2025년 1월까지 TIBER-EU 프레임워크를 모델로 한 위협 주도 침투 테스트(TLPT)를 의무화합니다.[2]. 에너지, 운송 및 의료 부문을 포괄하는 NIS2의 확장된 범위와 결합하여 이러한 명령은 약 4억 2천만 달러의 임의 보안 예산을 유럽 전역에서만 전용 침투 테스트 항목으로 전환했습니다.[4].

생성 AI 무기화

Google의 2024 Threat Horizons 보고서에 따르면 다형성 악성 코드를 작성하고 상황 인식 피싱 미끼를 제작할 수 있는 대규모 언어 모델이 확산되면서 취약점 공개와 적극적인 악용 사이의 시간이 15시간으로 단축되었습니다.[8]. 기업은 테스트 빈도를 연간에서 분기별 또는 연속 주기로 늘려 대응하고 있으며, 생성 AI 채택이 가장 높은 북미와 유럽에서 침투 테스트 시장 확장을 주도하고 있습니다.

클라우드 워크로드 마이그레이션

기업 워크로드의 75%가 2024년 45%에서 2027년까지 퍼블릭 클라우드 플랫폼에 상주할 것으로 예상됩니다.. 각 클라우드 마이그레이션에는 기존 네트워크 평가가 해결할 수 없는 잘못된 구성, ID 확산, 책임 공유 격차가 발생합니다. 조직이 기본 클라우드 보안 상태 관리 도구만으로는 적대적인 측면 이동을 시뮬레이션할 수 없다는 사실을 발견함에 따라 클라우드 침투 테스트 수요는 침투 테스트 시장 내 다른 테스트 유형보다 빠르게 증가하고 있습니다.

제로 트러스트 검증

행정 명령 14028은 미국 연방 기관이 2024년 9월까지 제로 트러스트 아키텍처를 구현하도록 요구했으며, 후속 OMB M-22-09 각서는 해당 아키텍처에 대한 지속적인 검증을 의무화했습니다.[7]. 국방부의사이버 보안성숙도 모델 인증(CMMC) 2.0은 유사한 요구 사항을 300,000개 이상의 방산업체로 확대합니다. 이러한 의무는 제한된 연방 예산 환경에서도 침투 테스트 시장을 유지하는 다년간의 검증 파이프라인을 만들었습니다.

제약 영향 분석

제지 CAGR에 대한 ~% 영향 지리적 관련성 영향 타임라인 참조
인증된 침투 테스트 전문가 부족 -1.8% 글로벌 장기(≥4년) [17]
포괄적인 테스트에 드는 비용이 높음 -1.3% 남아메리카, 중동부 중기(2~4년) [9]
거짓 긍정 피로 및 해결 백로그 -0.9% 글로벌 단기(2년 이하) [18]
데이터 주권 및 테스트 범위 제한 -0.7% 유럽, 아시아 태평양 중기(2~4년) [19]
시뮬레이션 공격에 대한 조직의 저항 -0.5% 글로벌 단기(2년 이하) [20]

인재 부족

ISC²의 2024년 사이버 보안 인력 연구에서는 전 세계적으로 480만 명의 사이버 보안 전문가가 부족한 것으로 추정하며, 침투 테스트와 레드팀 역할은 채우기 가장 어려운 역할 중 하나입니다.[17]. 대부분의 기업 조달 팀에서 요구하는 OSCP 및 CREST 인증은 준비하는 데 12~18개월이 걸리므로 서비스 제공을 제한하는 병목 현상이 발생합니다.용량. 이러한 제약은 교육 인프라가 초기 단계인 신흥 경제의 침투 테스트 시장에 불균형적으로 영향을 미칩니다.

참여 비용 장벽

중간 규모 기업을 위한 전체 범위의 외부 침투 테스트 범위는 범위 및 규정 준수 요구 사항에 따라 참여당 USD 30,000~USD 150,000입니다.[9]. 남미, 중동 및 아프리카의 중소기업은 예산 제약으로 인해 최소 규제 임계값 이상으로 테스트를 연기하는 경우가 많으며, 이로 인해 대응 가능한 침투 테스트 시장의 상당 부분이 제대로 서비스되지 않고 있습니다.

거짓 긍정 피로

SANS Institute 연구에 따르면 자동화된 검색 도구는 평균 60%의 오탐지를 생성하여 교정팀을 압도하고 침투 테스트 결과에 대한 신뢰도를 떨어뜨립니다.[18]. 보안 운영 센터가 검증된 악용과 소음을 구별할 수 없는 경우 조직은 테스트 빈도를 줄여 침투 테스트 시장 내에서 반복되는 계약 가치를 약화시킵니다.

Penetration Testing Market Opportunities

AI 기반 연속 테스트 플랫폼

분기별 또는 연간 주기가 아닌 지속적으로 실행되는 자율 침투 테스트 엔진은 단일 최대 공백 기회를 나타냅니다. 공격 시뮬레이션과 자동화된 교정 검증을 결합한 플랫폼은 섹션 4.2에서 확인된 테스트 빈도 격차를 해결하는 동시에 부족한 테스터에 대한 의존도를 줄일 수 있습니다.

중소기업을 위한 관리형 침투 테스트

중소기업은 조직 규모별로 침투 테스트 시장의 약 37%를 차지하지만 여전히 침투 테스트가 현저히 부족한 상태입니다. 월 USD 500~USD 3,000 사이의 가격으로 제공되는 구독 기반 관리 테스트 서비스는 특히 남미 및 동남아시아와 같이 가격에 민감한 지역에서 연간 계약 전반에 걸쳐 참여 비용을 분할하여 이 부문을 잠금 해제할 수 있습니다.

OT 및 IoT 보안 검증

운영 기술과 IT 네트워크의 융합으로 인해 기존 평가에서는 평가할 수 없었던 공격 표면이 생성되었습니다. ICS-CERT는 2024년 산업 제어 시스템 취약점이 34% 증가했다고 보고했습니다.[11]. 안전 종료를 유발하지 않고 SCADA 시스템을 조사할 수 있는 OT 안전 테스트 방법론을 구축하는 침투 테스트 공급업체는 침투 테스트 시장 내에서 빠르게 성장하는 인접 부문을 포착할 수 있습니다.

서비스로서의 규정 준수 번들링

PCI DSS, HIPAA, SOC 2 및 DORA 보고를 위한 자동화된 규정 준수 매핑과 침투 테스트를 통합하는 공급업체는 독립형 테스트 계약에 비해 20~35%의 가격 프리미엄을 받을 수 있습니다.[2]. 이 번들링 모델은 일회성 평가를 반복적인 플랫폼 수익으로 변환합니다.

신흥 시장 규제 촉매제

6시간 사고 보고를 의무화하는 인도의 CERT-In 지침, 사우디아라비아의 국가 사이버 보안 당국(National Cybersecurity Authority) 프레임워크, 브라질의 LGPD 집행 확대는 침투 ​​테스트 시장을 위한 새로운 지리적 기회를 열어주고 있습니다. 가격을 현지화하고 지역 배송 센터를 설립하는 공급업체는 매년 16~18% 성장하는 시장에서 선점자 우위를 확보할 수 있습니다.

Penetration Testing Market Future Outlook

대규모 자율 공격 시뮬레이션

2030년까지 침투 테스트의 40%가 사람의 개입 없이 시작되고 실행될 것으로 예상됩니다.. 정찰, 악용, 권한 상승 및 보고를 단일 클릭 워크플로에 결합하는 자율 에이전트는 참여 일정을 단축하고 침투 테스트 시장 전반에 걸쳐 가격 모델을 재구성합니다. 이러한 변화로 인해 부티크 컨설팅보다 플랫폼 공급업체가 더 높아질 것입니다.

플랫폼 통합 및 생태계 경제학

침투 테스트는 공격 표면 관리, 침해 및 공격 시뮬레이션, 취약성 관리를 통합 보안 검증 플랫폼으로 통합하고 있습니다. 2028년까지 독립형 포인트 솔루션은 테스트 결과를 규정 준수 프레임워크에 직접 매핑할 수 있는 통합 플랫폼에 공유를 양도할 것입니다. 이러한 통합 추세는 M&A 활동을 촉진하고 침투 테스트 시장 내 상위 5대 집중도를 현재 약 28%에서 2033년까지 약 38%로 증가시킬 것입니다.[24].

양자 준비 검증

2024년에 확정된 NIST의 포스트 양자 암호화 표준은 2028년부터 암호화 민첩성 평가의 물결을 촉발할 것입니다.[13]. 조직에서는 암호화된 통신 및 저장된 데이터의 민감성을 평가하는 특수 침투 테스트가 필요합니다.양자해독. 이 새로운 테스트 카테고리는 2035년까지 침투 테스트 시장에 미화 4억~6억 달러를 추가로 추가할 수 있습니다.

ESG 및 사이버 탄력성 보고

SEC의 사이버 보안 사고 공개 규칙과 EU CSRD(기업 지속 가능성 보고 지침)는 ESG 보고 프레임워크에 사이버 탄력성 지표를 포함하고 있습니다.[25]. 이사회에서는 점점 더 침투 테스트 결과를 실사의 증거로 취급하여 IT 아티팩트의 테스트 보고서를 투자자급 거버넌스 문서로 변환합니다. 이러한 이사회 수준의 가시성은 예측 기간이 끝날 때까지 침투 테스트 시장에 대한 임원 후원 및 예산 할당을 유지합니다.


지역 시장 점유율 분석

지역 주요 지표 주요 투자 테마
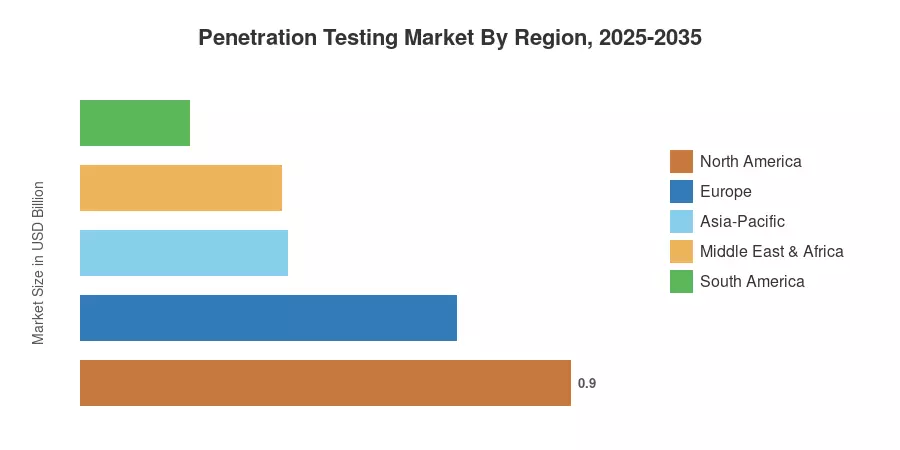
북아메리카 점유율 35.4%(2025년) 제로 트러스트 명령, 사이버 보험 및 연방 지출
유럽 점유율 27.0%(2025년) DORA, NIS2, GDPR 시행 에스컬레이션
아시아태평양 연평균 성장률(CAGR) 15.0%(2026~2035) 클라우드 마이그레이션, CERT-In, 디지털 주권
남아메리카 USD 0.20 billion (2025) LGPD 집행, 금융권 규정 준수
중동 및 아프리카 연평균 성장률(CAGR) 14.6%(2026~2035) 국가 사이버 보안 전략, 비전 2030
총 USD 2.54 billion (2025) —

침투 테스트 시장은 규제 성숙도, 기업 IT 지출 집중도, 사이버 보안 인재 가용성에 따라 형성된 명확한 지리적 계층 구조를 보여줍니다. 북미는 절대 지출에서 앞서고, 유럽은 규제 범위에서, 아시아 태평양은 성장 속도에서 선두를 달리고 있습니다.


북아메리카

국가 주요 지표 주요 드라이버
우리를 지역점유율 78.2% 연방 제로 트러스트 규정 및 CMMC 2.0
캐나다 지역점유율 13.8% OSFI 사이버 보안 지침
멕시코 지역점유율 8.0% 핀테크 규제와 은행 디지털화


미국은 연방 조달 명령, 공격적인 사이버 보험 인수 요건, 세계에서 가장 심층적인 인증된 윤리적 해커 풀을 결합하여 북미 침투 테스트 시장을 지배하고 있습니다. 행정 명령 14028과 그에 따른 CISA 구속력 있는 운영 지침은 모든 민간 연방 기관 내에서 침투 테스트를 제도화했으며, CMMC 2.0은 유사한 요구 사항을 방위 산업 기반 전체로 확장했습니다.[7].

유럽

국가 주요 지표 주요 드라이버
독일 14.8% CAGR BSI IT-Grundschutz 현대화
영국 USD 0.19 billion (2025) FCA 운영 탄력성 프레임워크
프랑스 14.5% CAGR ANSSI 인증 의무사항
이탈리아 13.9% CAGR NIS2 전치 및 은행 연합 규칙
스페인 12.8% CAGR 공공행정의 디지털 혁신
북유럽 국가 USD 0.08 billion (2025) 중요 인프라 보호 초점
러시아 제국 11.4% CAGR 수입대체 및 주권 사이버 방어
유럽의 나머지 지역 USD 0.11 billion (2025) EU 결속 기금 사이버 보안 투자


유럽의 규제 밀도로 인해 유럽은 침투 테스트 시장 내에서 가장 규정 준수 중심 지역이 되었습니다. DORA의 TLPT 요구 사항만으로도 22,000개 이상의 금융 기관에 영향을 미치며 NIS2는 18개 주요 부문의 필수 및 중요 기관에 대한 필수 보안 테스트를 확장합니다.[2][4]. 영국의 Financial Conduct Authority는 1등급 은행을 대상으로 CBEST 스타일의 위협 주도 테스트를 별도로 도입했습니다.

아시아태평양

국가 주요 지표 주요 드라이버
중국 지역 점유율 28.4% MLPS 2.0 및 사이버 보안 법 집행
인도 16.8% CAGR CERT-In 지침 및 IT 서비스 수출
일본 USD 0.09 billion (2025) NISC 중요 인프라 지침
대한민국 15.2% CAGR KISA 컴플라이언스 및 5G 보안 프레임워크
아세안 16.1% CAGR 싱가포르 MAS TRM 및 지역 조화
아시아 태평양 지역 USD 0.04 billion (2025) 디지털 경제 성장과 스타트업 생태계


아시아 태평양 지역은 빠른 클라우드 마이그레이션, 디지털 결제 생태계 확장, 공격적인 국가 사이버 보안 전략에 힘입어 침투 테스트 시장에서 가장 빠르게 성장하는 지역입니다. 인도의 CERT-In은 2022년에 6시간 사고 보고를 의무화하여 사전 예방적 테스트에 대한 수요를 간접적으로 증가시켰으며, 중국의 MLPS 2.0은 모든 분류된 정보 시스템에 대해 연간 보안 평가를 요구합니다..

남아메리카

국가 주요 지표 주요 드라이버
브라질 지역점유율 62.5% LGPD 시행 및 중앙은행 결의안 4893
아르헨티나 지역 점유율 18.3% 핀테크 규제와 디지털 뱅킹 성장
남아메리카의 나머지 지역 지역점유율 19.2% 통신 보안 의무


LGPD 집행이 경고에서 상당한 처벌로 전환됨에 따라 브라질은 남미 침투 테스트 시장의 중심이 되었습니다. 브라질 중앙은행의 결의안 4893은 규제 대상 금융 기관에 정기적인 취약성 평가를 포함하는 사이버 보안 정책을 구현하여 침투 테스트 서비스에 대한 꾸준한 수요층을 창출하도록 요구합니다.[22].

중동 및 아프리카

국가 주요 지표 주요 드라이버
사우디아라비아 지역점유율 31.7% NCA 필수 사이버 보안 제어
UAE 지역점유율 27.8% 아부다비 및 DIFC 금융 규제
남아프리카공화국 지역 점유율 17.3% POPIA 시행 및 은행 부문 지출
이집트 지역 점유율 12.1% 국가 통신 보안 의무
MEA의 나머지 부분 지역 점유율 11.1% 석유 및 가스 부문 OT 보안 요구 사항


사우디아라비아의 국가 사이버 보안 기관 ECC(Essential Cybersecurity Controls)는 모든 정부 기관과 중요한 국가 인프라에 대한 보안 평가를 의무화하여 왕국을 MEA 지역의 침투 테스트 시장에서 가장 큰 단일 시장으로 만듭니다. UAE의 금융 자유 구역(특히 DIFC 및 ADGM)은 반복적인 테스트 수요를 생성하는 독립적인 사이버 보안 감사 요구 사항을 부과합니다.[23].


Penetration Testing Market By Region, 2025-2035

Penetration Testing Market Segmentation

테스트 유형별

분절 주요 지표 주요 수요 동인
네트워크 침투 테스트 점유율 35.3%(2025년) 경계 방어 검증 및 측면 이동 감지
웹 애플리케이션 침투 테스트 USD 0.56 billion (2025) OWASP 상위 10대 규정 준수 및 API 보안
클라우드 침투 테스트 연평균 성장률(CAGR) 15.3%(2026~2035) 멀티 클라우드 도입 및 책임 공유 격차
사회 공학 테스트 USD 0.28 billion (2025) 피싱 시뮬레이션 및 인명 위험 정량화
모바일 애플리케이션 테스트 연평균 성장률(CAGR) 14.9%(2026~2035) 모바일뱅킹과 핀테크 확산


네트워크 침투 테스트는 가장 성숙하고 잘 이해된 공격 벡터를 다루기 때문에 침투 테스트 시장의 기초로 남아 있습니다. 기업은 방화벽 구성, 분할 무결성 및 Active Directory 활용 경로를 평가하는 네트워크 평가에 테스트 예산의 가장 큰 부분을 계속 할당하고 있습니다. 그러나 클라우드 및 애플리케이션 테스트 범주가 새로운 예산 증가를 흡수함에 따라 해당 부문의 점유율은 점차 감소하고 있습니다.

클라우드 침투 테스트는 기업 워크로드가 AWS, Azure 및 Google Cloud Platform으로 빠르게 마이그레이션되면서 가장 빠르게 성장하는 테스트 유형입니다. IAM 구성 오류, 스토리지 버킷 노출 및 컨테이너 탈출 취약성을 대상으로 하는 테스트는 이제 침투 테스트 시장 내 규정 준수 기반 참여 범위의 표준 구성 요소입니다.

배포 모델별

분절 주요 지표 주요 수요 동인
온프레미스 점유율 54.8%(2025년) 데이터 상주 요구 사항 및 레거시 인프라
클라우드 기반 연평균 성장률(CAGR) 14.4%(2026~2035) SaaS 제공 모델 확장성 및 신속한 배포


온프레미스 배포는 여전히 침투 테스트 시장의 대부분을 차지하고 있습니다. 민감한 데이터를 보유한 조직(특히 국방, 정부, 금융 서비스)은 자체 네트워크 경계 내에서 작동하려면 테스트 플랫폼이 필요하기 때문입니다. 클라우드 기반 플랫폼은 브라우저 기반 콘솔을 통해 탄력적인 검색 용량과 자동화된 보고 기능을 제공함으로써 빠르게 성장하고 있습니다.

조직 규모별

분절 주요 지표 주요 수요 동인
대기업 점유율 62.8%(2025년) 규정 준수 및 복잡한 IT 환경
중소기업 연평균 성장률(CAGR) 14.5%(2026~2035) 사이버 보험 요구 사항 및 관리형 서비스 도입


대기업은 광범위한 공격 표면을 운영하고 가장 엄격한 규정 준수 의무에 직면하기 때문에 침투 테스트 시장의 대부분을 장악하고 있습니다. 중소기업은 현재 서비스가 충분하지 않지만 사이버 보험 회사가 정책을 발행하거나 갱신하기 전에 침투 테스트 증명을 점점 더 요구함에 따라 가장 빠르게 성장하는 부문을 대표합니다.

서비스 제공 모드별

분절 주요 지표 주요 수요 동인
타사 관리 서비스 점유율 67.9%(2025년) 전문 지식에 대한 접근 및 감사 독립성
사내 테스트 팀 연평균 성장률(CAGR) 14.4%(2026~2035) 지속적인 테스트 흐름 및 제도적 지식


대부분의 조직에는 적대적 시뮬레이션을 수행할 내부 전문 지식이 부족하기 때문에 타사 관리 서비스가 침투 테스트 시장을 지배하고 있습니다. 대기업이 지속적인 테스트 프로그램을 지원하기 위해 전담 레드팀 역량을 구축함에 따라 사내 팀이 성장하고 있습니다.

최종 사용자 산업별

분절 주요 지표 주요 수요 동인
BFSI 점유율 26.5%(2025년) PCI DSS 4.0, DORA 및 SWIFT CSP 준수
IT 및 통신 USD 0.46 billion (2025) 5G 보안 및 SaaS 플랫폼 검증
의료 및 생명 과학 연평균 성장률(CAGR) 15.6%(2026~2035) HIPAA 시행 및 연결된 의료 기기
정부와 국방 USD 0.33 billion (2025) 제로 트러스트 규정 및 CMMC 2.0
조작 연평균 성장률(CAGR) 14.1%(2026~2035) OT/IT 융합과 Industry 4.0 보안
소매 및 전자상거래 USD 0.18 billion (2025) PCI DSS 규정 준수 및 결제 보안


BFSI는 금융 부문의 높은 규제 부담과 높은 데이터 유출 비용을 반영하는 침투 테스트 시장에서 가장 큰 최종 사용자 분야입니다. IBM의 데이터 침해 비용 보고서에 따르면 금융 서비스 데이터 침해의 평균 비용은 2024년 608만 달러에 달해 사전 테스트가 경제적으로 합리적인 투자가 되었습니다.[6]. HIPAA가 적용되는 기업은 OCR 시행 조치가 증가하고 전자 건강 기록을 표적으로 삼는 랜섬웨어에 직면하기 때문에 의료 분야는 가장 빠르게 성장하는 분야입니다.


경쟁 벤치마킹

침투 테스트 시장은 긴 꼬리에 적당히 집중되어 있습니다. 상위 5개 벤더의 총 수익 점유율은 26~32%일 것으로 예상되며, 수백 개의 지역 컨설팅 회사와 전문 플랫폼 벤더가 나머지를 놓고 경쟁합니다. Herfindahl-Hirschman 지수는 낮음에서 중간 수준으로, 이는 글로벌 사이버 보안 기업과 전문적인 공격 보안 기업이 모두 있음을 의미합니다.

회사 예상 수익 공유 범위 주요 제품 전략적 포지셔닝
Rapid7 ~5~8% InsightConnect, Metasploit, 관리형 탐지 및 대응 통합 취약점 관리 및 침투 테스트 플랫폼
사이넥 ~4~7% 크라우드소싱 침투 테스트, AI 기반 분류 신뢰할 수 있는 군중과 기계 지능 하이브리드 모델
해커원 ~4~6% 버그 바운티 플랫폼, 서비스형 침투 테스트 기업 규정 준수를 갖춘 최대 규모의 윤리적 해커 커뮤니티
IBM 보안 ~3~6% X-Force Red 팀 서비스, QRadar 통합 컨설팅 주도 계약을 통한 글로벌 제공 범위
크라우드스트라이크 ~3~5% Falcon 플랫폼, 적 에뮬레이션 서비스 위협 인텔리전스 기반 공격 평가
코발트 ~2~4% PtaaS(서비스형 침투 테스트), 민첩한 테스트 빠른 처리 시간을 제공하는 개발자 친화적인 플랫폼
펜테라 ~2~4% 자동화된 보안 검증, 공격 경로 매핑 지속적인 자율 침투 테스트 엔진
퀄리스 ~2~4% VMDR, 웹 애플리케이션 검사, 규정 준수 제품군 클라우드 네이티브 취약점 관리 통합
BreachLock ~1~3% AI 지원 펜 테스트, SaaS 제공 규정 준수 보고를 통한 전체 스택 테스트
버그크라우드 ~1~3% 크라우드소싱 보안, 취약점 공개 프로그램 관리형 버그 현상금 및 침투 테스트 하이브리드 서비스

최신 뉴스 및 개발

  • PCI 보안 표준 위원회(2025년 3월): 모든 레벨 1~4 판매자가 검증된 방법론을 사용하여 인증된 내부 및 외부 침투 테스트를 수행하도록 요구하는 PCI DSS 버전 4.0이 시행되었습니다.[1].
  • 유럽 ​​위원회(2025년 1월): DORA는 EU 전역의 22,000개 이상의 금융 기관에 대해 위협 기반 침투 테스트를 의무화하는 전면 시행에 들어갔습니다. 이로 인해 연간 테스트 수요가 약 3억 8천만 달러에 달합니다.[2].
  • Rapid7(2023년 3월): 엔드포인트 회피 테스트를 강화하고 관리형 탐지 및 대응 생태계를 확장하기 위해 Minerva Labs 인수[24].
  • 사이넥(2024년 6월): 미국 연방 기관을 위한 FedRAMP 인증 침투 테스트 플랫폼을 출시하여 연방 보안 기준을 충족하는 최초의 크라우드소싱 제공업체 중 하나가 되었습니다.[7].
  • CrowdStrike(2024년 4월): 생성 AI 위협 시뮬레이션을 포함하도록 적 에뮬레이션 서비스를 확장하여 LLM 기반 공격 벡터에 대한 우려를 해결했습니다.[8].
  • NIST(2024년 8월): 최종 양자 후 암호화 표준(FIPS 203, 204, 205)을 발표하여 양자 준비 침투 테스트 계약에 대한 향후 수요를 알립니다.[13].
  • 해커원(2025년 2월): 해당 플랫폼이 500,000개 이상의 검증된 취약성 보고서를 처리했으며 침투 테스트 참여가 전년 대비 42% 증가했다고 보고했습니다.[16].


Penetration Testing Market Report Scope

매개변수 세부 사항
시장 범위 테스트 유형, 배포 모델, 조직 규모, 서비스 제공 모드, 최종 사용자 산업 및 지리를 다루는 글로벌 침투 테스트 시장
학습기간 2021~2035년
CAGR(2026~2035) 14.2%
시장규모(2025년 기준연도) USD 2.54 billion
시장 규모(2035년 예측) USD 9.62 billion
가장 빠르게 성장하는 부문 클라우드 침투 테스트(테스트 유형별) 의료(최종 사용자별) 아시아 태평양(지리별)
프로파일링된 회사 Rapid7, Synack, HackerOne, IBM Security, CrowdStrike, Cobalt, Pentera, Qualys, BreachLock, Bugcrowd
평가통화 USD billion


자주 묻는 질문

How should enterprises evaluate penetration testing vendor pricing models?
Compare fixed-scope engagement fees against pentest-as-a-service subscriptions. Subscription models typically reduce per-test costs by 30–40% for organizations requiring quarterly or continuous assessments [9].
What distinguishes crowdsourced penetration testing from traditional consulting engagements?
Crowdsourced models deploy hundreds of vetted ethical hackers against a target simultaneously, increasing coverage breadth. Traditional engagements offer deeper, methodology-driven analysis but at a higher per-hour cost [16].
How does DORA's threat-led penetration testing differ from standard compliance assessments?
DORA mandates TIBER-EU-style red-team exercises supervised by financial regulators, requiring realistic threat-intelligence-led attack scenarios. Standard compliance tests follow predefined checklists without adversarial simulation [2].
What role does the Penetration Testing Market play in cyber insurance underwriting?
Carriers increasingly require recent penetration test reports before issuing policies. Firms with documented testing programs receive 10–25% premium reductions compared to those without [15].
How are autonomous testing platforms affecting the Penetration Testing Market consulting model?
Autonomous platforms handle repetitive reconnaissance and exploitation tasks, freeing human testers for complex logic and business-layer assessments. Consulting margins are compressing on commodity testing types .
What compliance frameworks drive the most penetration testing demand within the Penetration Testing Market?
PCI DSS 4.0, DORA, HIPAA, and CMMC 2.0 generate the highest recurring test volumes. Organizations subject to multiple frameworks often consolidate testing engagements to reduce duplication [1][7].
How should organizations prepare for quantum-readiness penetration testing in the Penetration Testing Market?
Begin inventorying cryptographic assets and mapping algorithm dependencies now. NIST's post-quantum standards finalized in 2024 will drive dedicated crypto-agility assessments starting around 2028 [13].    
저자
저자 Author Profile Ankit Gupta LinkedIn Team Lead - Research
Ankit Gupta is a seasoned market intelligence and strategic research professional with over six plus years of experience in the ICT and Semiconductor industries. With academic roots in Telecom, Marketing, and Electronics, he blends technical insight with business strategy. Ankit has led 200+ projects, including work for Fortune 500 clients like Microsoft and Rio Tinto, covering market sizing, tech forecasting, and go-to-market strategies. Known for bridging engineering and enterprise decision-making, his insights support growth, innovation, and investment planning across diverse technology markets.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of regulatory databases, peer-reviewed cybersecurity journals, technical publications, and authoritative technology & security organizations. Key sources included the US National Institute of Standards and Technology (NIST), European Union Agency for Cybersecurity (ENISA), International Organization for Standardization (ISO/IEC 27001), International Information System Security Certification Consortium (ISC)², Open Web Application Security Project (OWASP), SANS Institute, Center for Internet Security (CIS), US Cybersecurity and Infrastructure Security Agency (CISA), MITRE ATT&CK Framework Database, European Cyber Security Organisation (ECSO), Asia-Pacific Computer Emergency Response Team (APCERT), national cyber security center reports from key markets, Cloud Security Alliance (CSA), and Payment Card Industry Security Standards Council (PCI SSC). These sources were used to collect cyber incident statistics, regulatory compliance frameworks (GDPR, HIPAA, PCI DSS, SOC 2), security vulnerability databases, threat landscape analysis, adoption metrics for security testing solutions, and market landscape analysis for network penetration testing, web application testing, mobile application testing, cloud security testing, and social engineering assessments.


Primary Research

To gather both qualitative and quantitative insights, supply-side and demand-side stakeholders were interviewed during the primary research phase. CEOs, CTOs, VPs of Engineering, CISOs, heads of security research, and product managers from cybersecurity vendors, managed security service providers (MSSPs), and penetration testing service providers were examples of supply-side sources. Demand-side sources included procurement leads from the banking and financial services, healthcare, retail, IT & telecommunications, and government sectors, as well as Chief Information Security Officers (CISOs), IT security directors, risk management officers, and compliance managers. Primary research verified service pipeline advancements, validated market segmentation across deployment modes (on-premises, cloud-based, and hybrid), and obtained information on security adoption trends, testing service pricing models, and compliance-driven procurement dynamics.

Primary Respondent Breakdown:

By Designation: C-level Primaries (32%), Director Level (30%), Others (38%)

By Region: North America (38%), Europe (25%), Asia-Pacific (28%), Rest of World (9%)


Market Size Estimation

Global market valuation was derived through revenue mapping and security testing volume analysis. The methodology included:

Identification of 50+ key penetration testing service providers and cybersecurity vendors across North America, Europe, Asia-Pacific, Latin America, and Middle East & Africa

Service mapping across network penetration testing, web application testing, mobile application testing, social engineering testing, and cloud security testing segments

Analysis of reported and modeled annual revenues specific to penetration testing and vulnerability assessment portfolios

Coverage of service providers representing 75-80% of global market share in 2024

Extrapolation using bottom-up (security testing volume × ASP by industry vertical and region) and top-down (provider revenue validation) approaches to derive segment-specific valuations across deployment models and service types

무료 샘플 다운로드

이 보고서의 무료 샘플을 받으려면 아래 양식을 작성하십시오

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.


















