Marché de la détection et de la réponse aux points de terminaison (2026 - 2035)

Taille du marché de la détection et de la réponse des points de terminaison, part et rapport de recherche par type de solution (plateforme de prévention des points de terminaison, EDR natif du cloud / intégré à CWP, détection et réponse aux menaces d'identité), par modèle de déploiement (livré par le cloud, sur site / isolé), par secteur d'utilisateur final (BFSI, santé, TI et télécommunications, gouvernement et défense, autres (fabrication, vente au détail, éducation)), par taille d'entreprise (grandes entreprises, petites et moyennes entreprises) et par région (Amérique du Nord, Europe, Amérique du Sud, Asie-Pacifique, Moyen-Orient et Afrique) - Prévisions de l'industrie jusqu'en 2035.

Forecast Period
2026-2035
CAGR
22.18%
2025 Market Size
USD 5.48 Billion
2035 Market Size
USD 48.72 Billion
Semiconductor & Electronics ● Updated August 24, 2026 Report ID: MRFR/SEM/4011-HCR | Pages: 100 | Author: Ankit Gupta, Shubham Munde

Endpoint Detection and Response Market Summary

Le marché de la détection et de la réponse aux points de terminaison était évalué à 5,48 milliards USD en 2025, avec une période de prévision commençant à 6,89 milliards USD en 2026 et atteignant environ 48,72 milliards USD d'ici 2035, avec un taux de croissance annuel composé (CAGR) de 22,18 % entre 2026 et 2035. Les décrets exécutifs imposant des architectures zero-trust dans les agences fédérales américaines et la directive NIS2 de l'UE — qui impose des délais de signalement d'incidents obligatoires — ont transformé l'analyse comportementale des points de terminaison pour la chasse aux menaces d'une recommandation de bonne pratique en une obligation de conformité [2]. Le marché de la détection et de la réponse aux points de terminaison est redéfini par la rapidité avec laquelle les kits de ransomware-as-a-service ont été commercialisés, poussant même les entreprises de taille intermédiaire à investir dans des EDR alimentés par l'IA pour la prévention des ransomwares.

Les plateformes antivirus basées sur des signatures héritées cèdent la place à des systèmes de télémétrie basés sur des agents qui combinent visibilité au niveau du noyau, analyses d'identité et protection des charges de travail dans le cloud. Gartner estime qu'en 2027, plus de 70 % des entreprises consolideront la sécurité des points de terminaison et des identités sous une seule plateforme fournisseur, entraînant une vague d'investissements dépassant 9 milliards USD en coûts de migration de plateforme à l'échelle mondiale. Cette consolidation accélère la demande de capacités de détection et de remédiation des menaces en temps réel qui unifient les charges de travail sur site et natives du cloud.

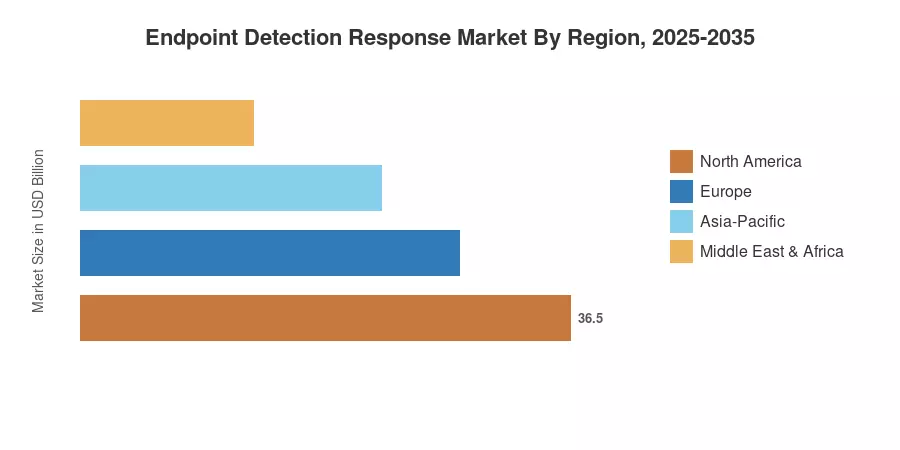
La Amérique du Nord représente environ 42 % du marché de la détection et de la réponse aux points de terminaison, soutenue par les dépenses fédérales en cybersécurité et une concentration dense de fournisseurs de services de sécurité gérés. La région du Moyen-Orient et de l'Afrique est positionnée comme la géographie à la croissance la plus rapide, s'étendant à un CAGR de 22,71 % jusqu'en 2035, soutenue par des programmes de transformation numérique souverains en Arabie Saoudite et aux Émirats Arabes Unis. L'Europe détient la deuxième plus grande part avec environ 26 %, propulsée par les actions d'application du RGPD et la loi sur la résilience opérationnelle numérique (DORA) dans les services financiers. La décennie à venir favorise les fournisseurs capables de mélanger EDR pour la prévention des exploits de jour zéro avec une visibilité au niveau des conteneurs dans des environnements hybrides.

Principaux enseignements du rapport

• Par type de solution

  • Les plateformes de prévention des points de terminaison détenaient la part de marché la plus importante dans le marché de la détection et de la réponse aux points de terminaison en 2025, capturant environ 47 % des revenus totaux
  • La détection et la réponse aux menaces d'identité devraient enregistrer un CAGR de 22,84 % jusqu'en 2035, reflétant la demande des entreprises pour des services EDR gérés pour la sécurité des entreprises
  • Les solutions EDR / CWP intégrées natives du cloud sont en croissance alors que les organisations migrent des charges de travail vers des architectures multi-cloud

• Par secteur d'utilisateur final

  • La banque, les services financiers et l'assurance ont dominé le marché de la détection et de la réponse aux points de terminaison avec 27 % des dépenses en 2025
  • Le secteur de la santé est en passe d'atteindre le taux de croissance vertical le plus rapide jusqu'en 2035, soutenu par la modernisation de la HIPAA et la numérisation des dossiers des patients
  • Les secteurs IT et télécom investissent massivement dans l'analyse comportementale des points de terminaison pour la chasse aux menaces afin de protéger l'infrastructure de bord 5G

• Par région

  • La Amérique du Nord a généré 2,30 milliards USD de revenus sur le marché de la détection et de la réponse aux points de terminaison en 2025
  • La région du Moyen-Orient et de l'Afrique est prête pour la plus rapide expansion, alimentée par des stratégies nationales de cybersécurité dans le Conseil de coopération du Golfe
  • La région Asie-Pacifique a enregistré un outlook de CAGR de 21,53 %, menée par les délais de conformité de la loi indienne sur la protection des données personnelles numériques

Le cadre d'estimation propriétaire de MRFR combine le suivi des revenus des fournisseurs de bas en haut avec la modélisation macroéconomique de haut en bas. Les chiffres historiques (2021–2024) proviennent de dépôts d'entreprise audités, tandis que les valeurs prévisionnelles (2026–2035) intègrent l'analyse du pipeline réglementaire, les courbes S d'adoption technologique et les signaux de demande validés provenant d'enquêtes d'approvisionnement des entreprises.
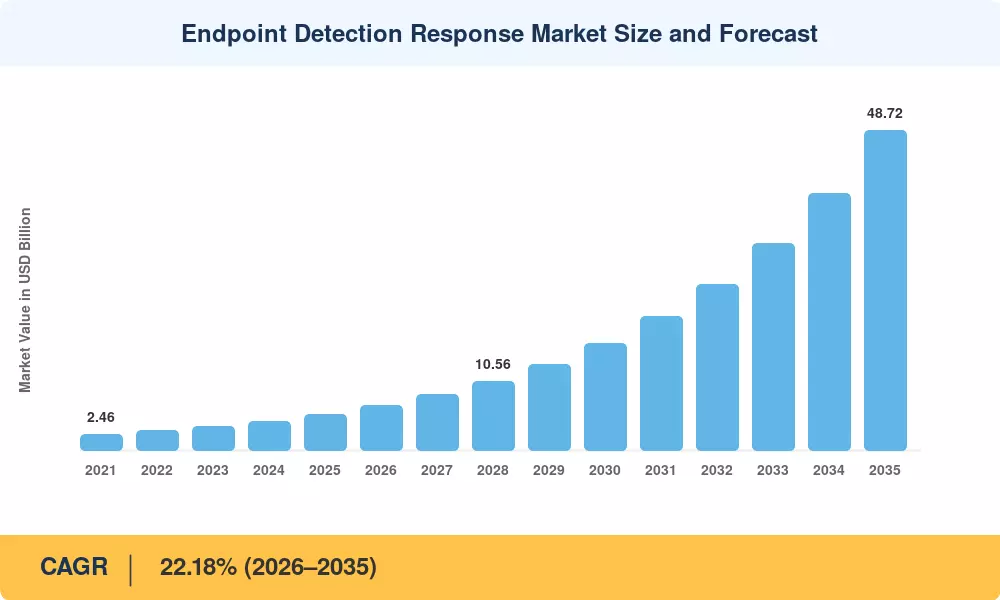
Taille et prévisions du marché de la détection et de la réponse aux points de terminaison
Our Impact
Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals
Partnering with 2000+ Global Organizations Each Year
30K+ Citations by Top-Tier Firms in the Industry

Analyse de l'impact des pilotes

Pilote ~% Impact sur le CAGR Pertinence géographique Chronologie de l'impact Réf
Mandats réglementaires de confiance zéro 18–22% Amérique du Nord, Europe Court terme (≤2 ans) [2]
Prolifération des ransomwares en tant que service 15–18% Mondial Court terme (≤2 ans) [5]
Migration des charges de travail vers le cloud 12–15% Mondial Moyen terme (2–4 ans) [7]
Expansion des services EDR gérés aux PME 10–13% Asie-Pacifique, MEA Moyen terme (2–4 ans)
Réponse autonome pilotée par l'IA/ML 10–12% Amérique du Nord, Europe Long terme (≥4 ans) [9]
Prolifération des points de terminaison IoT/OT 8–10% Asie-Pacifique, Europe Long terme (≥4 ans) [10]
Exigences de souscription d'assurance cyber 6–8% Amérique du Nord Moyen terme (2–4 ans) [11]

Mandats réglementaires de confiance zéro

L'Ordre exécutif américain 14028, signé en mai 2021 et renforcé par le mémorandum OMB M-22-09, exige que toutes les agences fédérales civiles mettent en œuvre des architectures de confiance zéro avec détection et remédiation des menaces en temps réel d'ici septembre 2024 — une échéance qui a déclenché une conformité en cascade chez les entrepreneurs fédéraux [2]. Le marché de la détection et de la réponse des points de terminaison en bénéficie directement, car les agences et leurs chaînes d'approvisionnement exigent désormais une surveillance continue des points de terminaison. Le programme de diagnostics et de mitigation continus (CDM) de la CISA a à lui seul alloué plus de 2,4 milliards de dollars jusqu'en 2028, les outils EDR formant le cœur de la couche de détection [6]. La directive NIS2 de l'Europe, qui entrera en vigueur en octobre 2024, étend des obligations similaires à plus de 160 000 entités dans des secteurs essentiels et importants.

Commercialisation des ransomwares en tant que service

Les données du FBI IC3 montrent que le nombre de rapports de ransomwares a augmenté de 18 % d'une année sur l'autre en 2024, avec la demande de rançon typique pour les organisations dépassant 1,5 million de dollars [5]. La prolifération des kits d'outils de ransomware disponibles à l'achat sur les forums du dark web a abaissé les barrières techniques à l'entrée, permettant aux opérateurs affiliés avec des compétences en codage limitées d'effectuer des opérations complexes. Cette tendance stimule directement le besoin d'EDR alimenté par l'IA pour la prévention des ransomwares, alors que les entreprises recherchent des technologies capables de détecter des anomalies comportementales avant que les routines de cryptage ne s'exécutent. Le marché de la détection et de la réponse des points de terminaison a connu sa plus forte croissance en 2024, aidé en partie par des incidents très médiatisés tels que le piratage de Change Healthcare qui a interrompu le traitement des demandes pendant des semaines [12].

Migration des charges de travail vers le cloud et sécurité des conteneurs

Le rapport sur l'état du cloud 2025 de Flexera indique que 89 % des entreprises opèrent désormais des stratégies multi-cloud, mais seulement 34 % ont étendu l'analyse comportementale des points de terminaison pour la chasse aux menaces aux charges de travail conteneurisées [7]. Ce manque de visibilité représente un vecteur de croissance critique pour le marché de la détection et de la réponse des points de terminaison, alors que les attaquants ciblent de plus en plus les clusters Kubernetes mal configurés et les fonctions sans serveur. Les fournisseurs intégrant la protection des charges de travail cloud (CWP) avec la télémétrie EDR traditionnelle — fournissant une détection unifiée à travers les VM, les conteneurs et les fonctions sans serveur — capturent des gains disproportionnés en nouveaux logos.

Services EDR gérés pour la pénétration des PME

Les petites et moyennes entreprises manquent de personnel en opérations de sécurité pour faire fonctionner des plateformes EDR autonomes, créant un marché adressable en pleine expansion pour les services EDR gérés pour la sécurité des entreprises fournis par des MSSP et des fournisseurs MDR. Le marché mondial des MDR devrait dépasser 12 milliards de dollars d'ici 2030, et une part croissante de cette dépense passe par des bundles EDR en tant que service qui incluent une surveillance 24/7, la chasse aux menaces et des retenues pour la réponse aux incidents. Cette expansion de canal est particulièrement prononcée en Asie-Pacifique et au Moyen-Orient, où le marché de la détection et de la réponse des points de terminaison connaît une forte adoption par les PME.

Analyse de l'impact des contraintes

Contrainte ~% Impact sur le TCAC Pertinence géographique Chronologie de l'impact Réf
Fatigue des agents et surcharge de performance des points de terminaison –3 à –5% Global Court terme (≤2 ans) [13]
Verrouillage des fournisseurs et risque opérationnel d'un agent unique –3 à –4% Amérique du Nord, Europe Court terme (≤2 ans) [14]
Résidence des données et restrictions de télémétrie transfrontalières –2 à –3% Europe, Asie-Pacifique Moyen terme (2–4 ans) [15]
Pénurie de talents en cybersécurité –2 à –3% Global Long terme (≥4 ans) [16]
Contraintes budgétaires dans les organisations du secteur public –1 à –2% Amérique du Sud, MEA Moyen terme (2–4 ans) [17]

Fatigue des agents et surcharge de performance des points de terminaison

La panne mondiale de l'IT de juillet 2024 — causée par une mise à jour défectueuse d'agent au niveau du noyau d'un important fournisseur d'EDR — a désactivé environ 8,5 millions de points de terminaison Windows et a coûté aux entreprises touchées plus de 5 milliards USD en temps d'arrêt total [14]. Cet incident a amplifié les préoccupations concernant le gonflement des agents de point de terminaison, où plusieurs agents de sécurité en concurrence pour l'accès au noyau créent une instabilité du système. Les équipes d'approvisionnement exigent désormais des architectures d'agents légers et des capacités de déploiement par étapes, ralentissant les cycles d'achat sur le marché de la détection et de la réponse des points de terminaison alors que les acheteurs effectuent des tests de preuve de concept plus rigoureux avant de s'engager.

Résidence des données et restrictions de télémétrie transfrontalières

Le cadre de transfert de données du RGPD, aggravé par l'émergence de lois sur la localisation des données en Inde, en Chine et en Indonésie, complique le modèle de livraison centré sur le cloud sur lequel s'appuient la plupart des plateformes EDR [15]. La détection et la remédiation des menaces en temps réel nécessitent le streaming de télémétrie à fort volume vers des moteurs d'analyse centralisés, mais les exigences de souveraineté obligent les fournisseurs à déployer des nœuds de traitement régionaux — augmentant les coûts de 15 à 25 % pour les déploiements multi-géographiques. Cette friction réglementaire limite le rythme d'adoption de l'EDR livré par le cloud dans les régions où le marché de la détection et de la réponse des points de terminaison montre par ailleurs une forte demande sous-jacente.

Pénurie de talents en cybersécurité

L'étude de la main-d'œuvre 2024 de l'ISC2 estime un déficit mondial de 4,8 millions de professionnels de la cybersécurité [16]. Même les organisations qui déploient des EDR avancés pour la prévention des exploits de jour zéro ont du mal à recruter des équipes de chasse aux menaces capables de trier les volumes d'alerte générés par ces plateformes. Les fonctionnalités de réponse automatisée comblent partiellement cette lacune, mais l'ajustement des taux de faux positifs et la création de règles de détection personnalisées nécessitent toujours des analystes expérimentés — contraignant le retour sur investissement opérationnel du marché de la détection et de la réponse des points de terminaison dans les régions où il y a des déficits de talents aigus.

Endpoint Detection and Response Market Opportunities

Consolidation de la plateforme XDR

Les équipes de sécurité des entreprises passent au-delà des solutions ponctuelles vers des plateformes de détection et de réponse étendues (XDR) qui intègrent la télémétrie des points de terminaison, du réseau, des e-mails et de l'identité. Cette tendance à la consolidation offre une opportunité aux acteurs du marché de la détection et de la réponse des points de terminaison d'augmenter les déploiements EDR existants en licences de plateforme plus importantes, augmentant ainsi les valeurs contractuelles typiques de 35 à 50 %. Cette expansion de portefeuille bénéficie le plus aux fournisseurs avec une intégration SIEM native et un EDR activé par l'IA pour des capacités de prévention des ransomwares.

Détection et réponse gérées pour les marchés émergents

Les services EDR gérés pour la sécurité des entreprises représentent une grande opportunité de marché vierge dans des régions comme l'Asie du Sud-Est, l'Amérique latine et l'Afrique subsaharienne, où les capacités SOC internes en sont encore à leurs débuts. Les forfaits EDR proposés par les MSSP à 3-8 USD par point de terminaison chaque mois peuvent pénétrer le segment des entreprises de 50 à 500 sièges que les modèles de licence EDR traditionnels ont historiquement laissés de côté. L'expansion MDR dirigée par les canaux à elle seule générera plus de 2 milliards USD de revenus supplémentaires pour le marché de la détection et de la réponse des points de terminaison d'ici 2030.

Extension des points de terminaison OT/IoT

Les systèmes de contrôle industriels et les dispositifs de technologie opérationnelle en réseau offrent une surface d'attaque principalement non protégée. La numérisation des secteurs de la fabrication, de l'énergie et des transports étend l'analyse comportementale des points de terminaison pour la chasse aux menaces aux environnements OT, créant un nouveau marché au sein du marché de la détection et de la réponse des points de terminaison. De nouvelles architectures d'agents conscientes du modèle Purdue et des capteurs réseau passifs pour les environnements SCADA/DCS se développent en tant qu'extensions de produits à forte marge.

Optimisation des primes d'assurance cyber

Les assureurs exigent de plus en plus le déploiement d'EDR comme condition préalable à la souscription de polices cyber, et certains offrent des réductions de primes de 10 à 20 % pour les organisations démontrant des capacités de détection des menaces et de remédiation en temps réel [11]. Ce canal d'approvisionnement axé sur l'assurance transforme l'EDR d'une dépense IT discrétionnaire en une optimisation de financement des risques, élargissant le marché de la détection et de la réponse des points de terminaison au-delà des budgets de sécurité traditionnels et dans la prise de décision des CFO.

Monétisation des données par le biais de l'intelligence des menaces

La télémétrie des points de terminaison agrégée et anonymisée constitue un actif précieux en matière d'intelligence des menaces. Les fournisseurs d'EDR qui regroupent ces données en flux de menaces spécifiques au secteur et en rapports de référence peuvent créer des flux de revenus non liés aux licences récurrents. Les premiers acteurs dans ce domaine rapportent que les services d'intelligence des menaces contribuent à 8 à 12 % du chiffre d'affaires total, signalant une expansion viable du modèle commercial pour le marché de la détection et de la réponse des points de terminaison.

Endpoint Detection and Response Market Future Outlook

Réponse aux menaces autonome par IA

Les grands modèles de langage et l'IA agentique passent de la triage d'alerte à la containment autonome. D'ici 2030, MRFR estime que 45 % des actions de réponse déclenchées par EDR s'exécuteront sans intervention humaine, remodelant fondamentalement le modèle opérationnel du marché de la détection et de la réponse aux points de terminaison [9]. L'EDR alimenté par l'IA pour la prévention des ransomwares évoluera vers des moteurs de prévention prédictive qui isolent préventivement les processus suspects sur la base de prévisions comportementales.

Économie de plateforme et consolidation des fournisseurs

Le marché de la détection et de la réponse aux points de terminaison connaît une consolidation rapide, les cinq principaux fournisseurs augmentant leur part combinée d'environ 38 % en 2023 à une projection de 48 % d'ici 2028. L'économie de plateforme favorise les fournisseurs qui regroupent l'EDR avec la protection de l'identité, la gestion de la posture de sécurité dans le cloud et le SIEM — réduisant le nombre moyen d'outils de sécurité d'entreprise de 76 à moins de 40 d'ici 2030.

Convergence identité-point de terminaison

La frontière floue entre la sécurité de l'identité et celle des points de terminaison crée une nouvelle catégorie de "détection et réponse aux menaces d'identité". L'analyse comportementale des points de terminaison pour la chasse aux menaces intègre désormais la télémétrie d'accès aux identifiants, la détection de mouvements latéraux et la surveillance de l'escalade des privilèges, transformant le marché de la détection et de la réponse aux points de terminaison en une plateforme de sécurité d'identité plus large.

Supercycle réglementaire et renouvellement axé sur la conformité

Entre 2024 et 2028, une vague sans précédent de réglementations en matière de cybersécurité — NIS2, DORA, règles de divulgation cybernétique de la SEC, loi DPDP de l'Inde et amendements à la loi sur les infrastructures critiques de l'Australie — imposera des capacités de surveillance des points de terminaison pour plus de 500 000 entités dans le monde [2]. Ce supercycle réglementaire garantit une demande soutenue sur le marché de la détection et de la réponse aux points de terminaison, convertissant les budgets de sécurité discrétionnaires en lignes de dépenses imposées par la conformité.

Endpoint Detection and Response Market Segmentation

Par type de solution

Segment Métrique clé Principal moteur de la demande
Plateforme de prévention des points de terminaison Part de 47,0 % (2025) Cycles de remplacement des AV hérités
EDR natif du cloud / Intégré CWP 1,42 milliard USD (2025) Visibilité des charges de travail multi-cloud
Détection et réponse aux menaces d'identité 22,84 % TCAC (2026–2035) Vecteurs d'attaque basés sur des identifiants

Le marché de la détection et de la réponse aux points de terminaison est dominé par les plateformes de prévention des points de terminaison, qui combinent antivirus de nouvelle génération, contrôle des appareils et détection de base en un agent unifié. Ces plateformes servent d'achat initial pour les organisations, remplaçant les outils basés sur des signatures héritées. Les solutions EDR natif du cloud / intégrées CWP gagnent des parts de marché alors que les entreprises exigent une détection et une remédiation des menaces en temps réel sur les points de terminaison à travers des clusters Kubernetes et des environnements sans serveur, et pas seulement sur des serveurs Windows et Linux traditionnels.

La détection et la réponse aux menaces d'identité représentent la catégorie de solution à la croissance la plus rapide, reflétant le passage à des modèles d'attaque centrés sur l'identité. Les attaquants utilisent de plus en plus des identifiants volés plutôt que des logiciels malveillants, rendant l'analyse comportementale des points de terminaison pour la chasse aux menaces, qui surveille les flux d'authentification et l'utilisation des privilèges, essentielle. Le marché de la détection et de la réponse aux points de terminaison évolue pour traiter les signaux d'identité comme une télémétrie de première classe aux côtés des événements traditionnels de processus et de système de fichiers.

Par modèle de déploiement

Segment Métrique clé Principal moteur de la demande
Livré par le cloud Part de 72,0 % (2025) Scalabilité, déploiement rapide
Sur site / Isolé 22,5 % TCAC (2026–2035) Défense, conformité aux infrastructures critiques

Les agents livrés par le cloud dominent le marché de la détection et de la réponse aux points de terminaison, offrant une gestion centralisée, des mises à jour automatiques et une scalabilité élastique. Les déploiements sur site et isolés conservent leur pertinence dans les contextes de défense, d'intelligence et d'infrastructures critiques où l'EDR pour la prévention des exploits de jour zéro doit fonctionner sans connectivité externe.

Par secteur d'utilisateur final

Segment Métrique clé Principal moteur de la demande
BFSI Part de 27,0 % (2025) Mandats réglementaires, surveillance des transactions
Santé 23,18 % TCAC (2026–2035) Modernisation de la HIPAA, dispositifs médicaux connectés
IT et Télécom 0,88 milliard USD (2025) Sécurité des bords 5G, services EDR gérés pour la sécurité des entreprises
Gouvernement et Défense Part de 15 % (2025) Mandats de confiance zéro
Autres (Fabrication, Vente au détail, Éducation) 21,9 % TCAC (2026–2035) Convergence OT/IoT

Le secteur BFSI domine le marché de la détection et de la réponse aux points de terminaison par secteur, entraîné par une surveillance réglementaire stricte et l'impact financier élevé des violations dans les opérations bancaires et d'assurance. La santé est le secteur à la croissance la plus rapide, car les dispositifs médicaux connectés et les dossiers de santé électroniques élargissent la surface d'attaque et l'EDR alimenté par l'IA pour la prévention des ransomwares devient une exigence de sécurité des patients.

Par taille d'entreprise

Segment Métrique clé Principal moteur de la demande
Grandes entreprises Part de 67,0 % (2025) Domaines informatiques complexes, exposition réglementaire
Petites et moyennes entreprises 23,02 % TCAC (2026–2035) Services EDR gérés pour la sécurité des entreprises

Les grandes entreprises représentent la majorité des déploiements du marché de la détection et de la réponse aux points de terminaison, mais le groupe des PME croît plus rapidement alors que les fournisseurs de détection et de réponse gérés réduisent le coût d'entrée. Les bundles livrés par le canal qui combinent la détection des menaces en temps réel sur les points de terminaison et la remédiation avec une surveillance 24/7 convertissent les PME des antivirus hérités vers une couverture EDR complète.

Analyse de la part de marché régionale

Région Métrique clé Thèmes d'investissement principaux
Amérique du Nord 42,0 % de part Mandats fédéraux de confiance zéro, exigences en matière d'assurance cybernétique
Europe 26,1 % de part Conformité NIS2, DORA, EDR cloud souverain
Asie-Pacifique 20,3 % de part Transformation numérique, lois sur la protection des données
Amérique du Sud 4,8 % de part Modernisation du secteur financier, adoption dirigée par MSSP
Moyen-Orient & Afrique 6,8 % de part Stratégies nationales de cybersécurité, programmes de villes intelligentes
Total 100 %

Le marché de la détection et de la réponse aux points de terminaison s'étend sur cinq grandes géographies, chacune façonnée par des environnements réglementaires distincts, des paysages de menaces et des niveaux de maturité numérique. La distribution régionale ci-dessous reflète les estimations de l'année de base 2025.

Amérique du Nord

Pays Métrique clé Moteur clé
États-Unis 78 % de la part régionale Programme CDM de la CISA, mandat fédéral civil
Canada 13 % de la part régionale Loi sur la protection des infrastructures critiques
Mexique 9 % de la part régionale Numérisation du secteur financier

Les États-Unis restent le centre de gravité du marché de la détection et de la réponse aux points de terminaison, avec des achats fédéraux représentant à eux seuls une opportunité adressable de 1,2 milliard USD grâce aux exigences CDM de la CISA et CMMC du Département de la Défense [6]. Les normes mises à jour de protection des infrastructures critiques du Canada, adoptées en 2024, obligent les opérateurs bancaires et énergétiques à adopter des EDR alimentés par l'IA pour la prévention des ransomwares. L'écosystème fintech en pleine croissance du Mexique stimule l'adoption précoce des EDR, principalement par le biais de services EDR gérés pour la sécurité des entreprises regroupés par des MSSP régionaux.

Europe

Pays Métrique clé Moteur clé
Allemagne 23,4 % CAGR (2026–2035) Loi sur la sécurité informatique BSI 2.0
Royaume-Uni 0,41 milliard USD (2025) Directives de l'Autorité de conduite financière
France 16 % de la part régionale Exigences de certification de l'ANSSI
Italie 10 % de la part régionale Financement de la sécurité numérique PNRR
Espagne 8 % de la part régionale Cadre de conformité ENS
Pays nordiques 22,8 % CAGR (2026–2035) Partage d'intelligence sur les menaces transfrontalières
Russie 5 % de la part régionale Programmes de cybersécurité de substitution à l'importation
Reste de l'Europe 11 % de la part régionale Transposition NIS2 à l'échelle de l'UE

Le marché de la détection et de la réponse aux points de terminaison en Europe est accéléré par la directive NIS2, qui étend le signalement obligatoire des incidents à plus de 160 000 entités [2]. L'Autorité de conduite financière du Royaume-Uni exige désormais que les entreprises réglementées démontrent des capacités de détection et de remédiation des menaces aux points de terminaison en temps réel lors des examens de supervision, élargissant ainsi la base d'acheteurs adressables au-delà des équipes de sécurité informatique traditionnelles. Le BSI allemand certifie les produits EDR pour une utilisation fédérale, créant un effet d'entraînement pour les fournisseurs disposant d'options de déploiement en cloud souverain.

Asie-Pacifique

Pays Métrique clé Moteur clé
Chine 31 % de la part régionale Application de la loi sur la cybersécurité, préférence pour les fournisseurs locaux
Inde 24,12 % CAGR (2026–2035) Loi DPDP, mandats des régulateurs bancaires
Japon 0,24 milliard USD (2025) Directives de protection des infrastructures critiques
Corée du Sud 12 % de la part régionale Programme K-Cyber Shield
ASEAN 23,5 % CAGR (2026–2035) Cadres de données transfrontalières, projets de villes intelligentes
Reste de l'Asie-Pacifique 8 % de la part régionale Expansion des CERT régionaux

L'Inde se distingue comme l'opportunité de croissance la plus rapide au niveau des pays dans le marché de la détection et de la réponse aux points de terminaison en Asie-Pacifique, stimulée par la directive de 2024 de la Banque de réserve de l'Inde exigeant des analyses comportementales des points de terminaison pour la chasse aux menaces dans toutes les banques commerciales programmées [18]. L'accent mis par la Chine sur la souveraineté technologique nationale favorise les fournisseurs EDR locaux, bien que les plateformes multinationales conservent une présence dans les coentreprises et les zones de libre-échange. Les cadres coordonnés par le CERT de l'ASEAN encouragent le partage transfrontalier de télémétrie EDR.

Amérique du Sud

Pays Métrique clé Moteur clé
Brésil 58 % de la part régionale Résolution 4893 de la Banque centrale
Argentine 21,8 % CAGR (2026–2035) Modernisation financière
Reste de l'Amérique du Sud 18 % de la part régionale Croissance des canaux dirigée par MSSP

Le Brésil domine le marché de la détection et de la réponse aux points de terminaison en Amérique du Sud, où la résolution 4893 de la Banque centrale impose des plans de réponse aux incidents de cybersécurité pour toutes les institutions financières [17]. L'économie SaaS en pleine croissance de l'Argentine et l'écosystème des startups créent une demande pour des EDR livrés par le cloud, souvent regroupés avec des services EDR gérés pour la sécurité des entreprises de la part de fournisseurs régionaux.

Moyen-Orient & Afrique

Pays Métrique clé Moteur clé
Arabie Saoudite 32 % de la part régionale Contrôles de cybersécurité de la NCA
Émirats Arabes Unis 28 % de la part régionale Stratégie de cybersécurité de Dubaï
Afrique du Sud 16 % de la part régionale Application de la POPIA
Égypte 22,9 % CAGR (2026–2035) Stratégie nationale TIC 2030
Reste du MEA 12 % de la part régionale Mandats de cloud souverain

La région du Moyen-Orient & Afrique représente la géographie à la croissance la plus rapide pour le marché de la détection et de la réponse aux points de terminaison, enregistrant un CAGR projeté de 22,71 % jusqu'en 2035. L'Autorité nationale de cybersécurité (NCA) d'Arabie Saoudite impose des contrôles essentiels de cybersécurité EDR pour la prévention des exploits de jour zéro dans toutes les entités gouvernementales et les opérateurs d'infrastructures critiques [19]. La stratégie de cybersécurité de Dubaï exige une détection et une remédiation des menaces aux points de terminaison en temps réel pour tous les participants à l'initiative Smart Dubai, créant ainsi un canal d'approvisionnement concentré.


Marché de la détection et de la réponse aux points de terminaison par région, 2025-2035

Évaluation Concurrentielle

Le marché de la détection et de la réponse aux points de terminaison présente une concentration moyenne, avec un HHI estimé à environ 1 050–1 200. Les cinq principaux fournisseurs détiennent collectivement une part de revenu estimée entre 42 et 48 %, tandis qu'une longue traîne de MSSP régionaux, de spécialistes MDR et de challengers basés sur l'open-source fragmente le reste. La différenciation concurrentielle dépend de plus en plus de l'étendue de la plateforme, de l'efficacité de la détection par IA et des capacités de livraison de services gérés.

Société Plage Estimée de Part de Revenu Offres Clés pour le Marché de la Détection et de la Réponse aux Points de Terminaison Positionnement Stratégique
CrowdStrike ~14–17% Plateforme Falcon, protection de l'identité, sécurité cloud Leader cloud-native, EDR alimenté par IA pour la prévention des ransomwares
Microsoft ~12–15% Defender for Endpoint, Sentinel XDR Regroupement de plateforme avec l'écosystème M365/Azure
SentinelOne ~7–9% Plateforme Singularity, Purple AI Réponse autonome, analyses de lac de données
Palo Alto Networks ~6–8% Cortex XDR, XSIAM Transformation SOC, analyses comportementales des points de terminaison pour la chasse aux menaces
Trend Micro ~4–6% Plateforme Vision One Extension cloud hybride et OT/IoT
Sophos ~3–5% Intercept X, services MDR Focalisation sur le marché intermédiaire, services EDR gérés pour la sécurité des entreprises
Trellix ~3–5% Plateforme XDR, Helix Base de clients McAfee/FireEye héritée
Cybereason ~2–4% Plateforme Defense, MDR Modèle de détection centré sur l'opération
VMware (Broadcom) ~2–3% Carbon Black Cloud EDR natif à la virtualisation
Fortinet ~2–3% FortiEDR Intégration pare-feu à point de terminaison

Actualités récentes & Développements

  • CrowdStrike (novembre 2024) : Lancement de Falcon Next-Gen SIEM avec corrélation de télémétrie EDR native, ciblant les acheteurs de consolidation SOC sur le marché de la détection et de la réponse des points de terminaison.
  • Microsoft (septembre 2024) : Expansion de Defender for Endpoint pour couvrir les dispositifs OT basés sur Linux, ajoutant la détection et la remédiation des menaces en temps réel pour les systèmes de contrôle industriel [21].
  • SentinelOne (juillet 2024) : Lancement de Purple AI, un assistant de chasse aux menaces basé sur l'IA générative qui convertit les requêtes en langage naturel en règles de détection EDR, faisant progresser l'EDR alimenté par l'IA pour la prévention des ransomwares [22].
  • Palo Alto Networks (mars 2024) : Acquisition des actifs SaaS QRadar d'IBM, intégrant la télémétrie SIEM de QRadar avec l'analyse comportementale des points de terminaison de Cortex XDR pour des capacités de chasse aux menaces [23].
  • CISA (janvier 2024) : Publication de la Directive opérationnelle contraignante 25-01 exigeant que toutes les agences civiles fédérales déploient l'EDR pour la prévention des exploits de jour zéro sur 100 % des points de terminaison dans les 120 jours [6].
  • Sophos (octobre 2023) : Acquisition de l'activité MDR de Secureworks, élargissant les services EDR gérés pour la sécurité des entreprises à plus de 18 000 clients de taille intermédiaire [24].
  • Commission européenne (octobre 2024) : Délai de transposition de la directive NIS2 écoulé, déclenchant des exigences de surveillance obligatoire des points de terminaison dans 27 États membres pour le marché de la détection et de la réponse des points de terminaison [2].

Endpoint Detection and Response Market Report Scope


FAQ

Comment l'EDR diffère-t-il de l'antivirus traditionnel dans les décisions d'approvisionnement des entreprises ?
Les plateformes EDR fournissent un enregistrement de télémétrie continu et une analyse comportementale, permettant des analyses post-violation que les antivirus basés sur des signatures ne peuvent pas offrir. Les équipes d'approvisionnement devraient évaluer le temps moyen de détection et la vitesse de confinement automatisé comme principaux facteurs de différenciation [13].
Quels défis d'intégration se posent lors du déploiement de l'EDR aux côtés des plateformes SIEM existantes ?
La déduplication de télémétrie et la gestion de la fatigue d'alerte sont les principaux obstacles à l'intégration, car les agents EDR génèrent des flux d'événements à volume élevé qui submergent les pipelines d'ingestion SIEM hérités. Les organisations devraient prioriser les fournisseurs offrant des connecteurs SIEM préconstruits avec un filtrage ajustable [3].
Comment les assureurs cyber évaluent-ils la maturité EDR d'une organisation lors de la souscription ?
Les assureurs évaluent la couverture de déploiement EDR, les métriques de temps moyen de réponse et si les capacités d'isolement automatisé sont activées sur toutes les classes de points de terminaison. Les organisations avec une couverture d'agent vérifiée de 95 % ou plus se qualifient généralement pour des réductions de prime de 10 à 15 % [11].
Quels facteurs les entreprises de taille intermédiaire doivent-elles prendre en compte lors du choix entre EDR interne et services de détection gérés ?
La capacité de personnel est le facteur décisif — les entreprises avec moins de trois analystes de sécurité dédiés bénéficient davantage des ensembles MDR qui incluent la chasse aux menaces. L'EDR interne offre une meilleure personnalisation mais nécessite un investissement continu en réglage [8].
Comment le marché de la détection et de la réponse aux points de terminaison aborde-t-il les lacunes en matière de sécurité des conteneurs et sans serveur ?
Les fournisseurs intègrent des capteurs basés sur eBPF dans les environnements de conteneurs pour capturer la télémétrie au niveau des appels système sans la surcharge traditionnelle des agents. La couverture sans serveur reste naissante, la plupart des plateformes s'appuyant sur une surveillance au niveau API plutôt que sur une véritable protection en temps d'exécution [7].
Quel rôle le marché de la détection et de la réponse aux points de terminaison joue-t-il dans les environnements de technologie opérationnelle ?
Les solutions EDR conscientes de l'OT utilisent une surveillance passive du réseau et des agents légers compatibles avec les protocoles SCADA hérités. Le déploiement nécessite une coordination soigneuse avec les opérations de l'usine pour éviter de perturber les processus critiques pour la sécurité [10].
Comment le marché de la détection et de la réponse aux points de terminaison évoluera-t-il à mesure que l'IA agentique automatise les opérations de sécurité ?
L'IA agentique fera passer l'EDR de la détection et de l'alerte à la prédiction et au confinement, réduisant l'implication des analystes humains dans les incidents routiniers d'environ 60 % d'ici 2030. Les fournisseurs investissant dans des flux de travail de réponse autonomes captureront une part disproportionnée [9].    
Auteur
Auteur
Author Profile
Ankit Gupta LinkedIn Team Lead - Research
Ankit Gupta is a seasoned market intelligence and strategic research professional with over six plus years of experience in the ICT and Semiconductor industries. With academic roots in Telecom, Marketing, and Electronics, he blends technical insight with business strategy. Ankit has led 200+ projects, including work for Fortune 500 clients like Microsoft and Rio Tinto, covering market sizing, tech forecasting, and go-to-market strategies. Known for bridging engineering and enterprise decision-making, his insights support growth, innovation, and investment planning across diverse technology markets.
Co-auteur
Co-Author Profile
Shubham Munde LinkedIn Team Lead - Research
Shubham brings over 7 years of expertise in Market Intelligence and Strategic Consulting, with a strong focus on the Automotive, Aerospace, and Defense sectors. Backed by a solid foundation in semiconductors, electronics, and software, he has successfully delivered high-impact syndicated and custom research on a global scale. His core strengths include market sizing, forecasting, competitive intelligence, consumer insights, and supply chain mapping. Widely recognized for developing scalable growth strategies, Shubham empowers clients to navigate complex markets and achieve a lasting competitive edge. Trusted by start-ups and Fortune 500 companies alike, he consistently converts challenges into strategic opportunities that drive sustainable growth.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of cybersecurity regulatory frameworks, threat intelligence databases, peer-reviewed IT security journals, and authoritative technology and cybersecurity organizations. Key sources included the National Institute of Standards and Technology (NIST), Cybersecurity and Infrastructure Security Agency (CISA), European Union Agency for Cybersecurity (ENISA), Federal Bureau of Investigation (FBI) Internet Crime Complaint Center (IC3), Department of Homeland Security (DHS) Cybersecurity Publications, International Organization for Standardization (ISO/IEC 27001 Standards), Payment Card Industry Security Standards Council (PCI SSC), Health Insurance Portability and Accountability Act (HIPAA) Security Rule Guidance, General Data Protection Regulation (GDPR) Enforcement Tracker, MITRE ATT&CK Framework Database, SANS Institute Whitepapers, RSA Conference Research Library, Gartner Research & Advisory, Forrester Wave Reports on Endpoint Security, IDC MarketScape, Ponemon Institute Cybersecurity Reports, IBM Security X-Force Threat Intelligence, McAfee Labs Threat Reports, Symantec Internet Security Threat Report, and national cybersecurity agency reports from key markets including the UK National Cyber Security Centre (NCSC), Australian Cyber Security Centre (ACSC), and Germany's Federal Office for Information Security (BSI). These sources were used to collect threat landscape statistics, regulatory compliance requirements, security incident data, enterprise adoption trends, and competitive landscape analysis for cloud-native EDR solutions, on-premise EDR platforms, and hybrid deployment models across workstations, mobile devices, servers, and point-of-sale terminals.


Primary Research

Qualitative and quantitative insights were obtained by interviewing supply-side and demand-side stakeholders during the primary research process. The supply-side sources identified included CEOs, CTOs, VPs of Product Development, Chief Information Security Officers (CISOs) from EDR vendors, threat intelligence directors, and leaders of security research from endpoint security manufacturers and managed security service providers (MSSPs). CISOs, Chief Information Officers (CIOs), IT Security Directors, SOC (Security Operations Center) Managers, cybersecurity architects, procurement leads from Fortune 500 enterprises, healthcare systems, financial institutions, retail chains, and government agencies constituted demand-side sources. The primary research validated market segmentation across enforcement points (workstations, mobile devices, servers, and POS terminals), confirmed product roadmap timelines, and gathered insights on threat detection efficacy metrics, pricing models (per endpoint vs. enterprise licensing), integration challenges with existing SIEM/SOAR platforms, and compliance-driven procurement dynamics.

Primary Respondent Breakdown:

By Designation: C-level Primaries (42%), Director Level (31%), Others (27%)

By Region: North America (40%), Europe (25%), Asia-Pacific (28%), Rest of World (7%)


Market Size Estimation

Global market valuation was derived through revenue mapping and endpoint deployment volume analysis. The methodology included:

Identification of 50+ key EDR vendors across North America, Europe, Asia-Pacific, and Latin America

Product mapping across cloud-native EDR, on-premise EDR, extended detection and response (XDR), and managed detection and response (MDR) service categories

Analysis of reported and modeled annual revenues specific to endpoint security portfolios

Coverage of vendors representing 75-80% of global market share in 2024

Extrapolation using bottom-up (endpoint device count × ASP by organization size and vertical) and top-down (vendor revenue validation) approaches to derive segment-specific valuations for workstations, mobile devices, servers, and POS terminal enforcement points across retail, healthcare, manufacturing, government, BFSI, and IT & telecom verticals

Télécharger l'échantillon gratuit

Veuillez remplir le formulaire ci-dessous pour recevoir un échantillon gratuit de ce rapport

Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.
















