Mercado de Consultoría en Seguridad de la Información (2026 – 2035)

Information Security Consulting Market Size, Share and Research Report By Service Type (Governance, Risk and Compliance (GRC) Consulting, Firewall and Network Security, Managed Detection and Response (MDR) Advisory, Cloud and Email Security, and Other Service Types), By Deployment Mode (On-Premises, Cloud, and Hybrid), By Organization Size (Small Enterprises, Medium Enterprises, and Large Enterprises), By End-user Vertical (Banking, Financial Services and Insurance (BFSI), IT and Telecommunications, Government, Healthcare, Retail, and Other End-user Verticals) And By Region (North America, Europe, Asia-Pacific, And Rest Of The World) –Industry Forecast Till 2035
ID: MRFR/ICT/30672-HCR 100 Pages Aarti Dhapte Last Updated: October 17, 2026
Information Security Consulting Market
Market Size
Forecast Period2026-2035
CAGR (2026-2035)9.77%
2025 Market SizeUSD 27.95 Billion
2035 Market SizeUSD 70.92 Billion
Key Players
Accenture
IBM
Booz Allen Hamilton
Capgemini
Mandiant
Kroll
Opportunities
  • Post-Quantum Cryptography Migration Programs
  • Emerging-Market Compliance Build-Outs
  • Outcome-Priced Subscriptions and Benchmark Data Products

Mercado de Consultoría en Seguridad de la Información Resumen del mercado

El Mercado de Consultoría en Seguridad de la Información fue valorado en 27.95 mil millones de USD en 2025. Se proyecta que alcanzará los 30.65 mil millones de USD en 2026 y 70.92 mil millones de USD para 2035, con una tasa compuesta de crecimiento anual (CAGR) del 9.77% durante 2026–2035. Dos catalizadores anclan esa trayectoria. La regla de 2023 de la Comisión de Bolsa y Valores de EE. UU. requiere que las empresas públicas divulguen incidentes cibernéticos materiales dentro de los cuatro días hábiles [5]. La Ley de Resiliencia Operativa Digital de la UE comenzó a aplicarse a aproximadamente 22,000 entidades financieras en enero de 2025 [4]. Ambos mandatos trasladan las cuestiones de seguridad a la sala de juntas, donde se contratan asesores externos para construir gobernanza defensible y trazas de evidencia.

Los compromisos en sí están cambiando de forma. Las auditorías de firewall centradas en el perímetro y las revisiones anuales de verificación están dando paso a programas de arquitectura de confianza cero, monitoreo continuo de controles y servicios de asesoría en ciberseguridad basados en retención vinculados a resultados medibles. Se proyecta que el gasto mundial de los usuarios finales en seguridad de la información alcanzará los 212 mil millones de USD para 2025, un aumento del 15.1% interanual, siendo los servicios de seguridad la categoría de gasto más grande . Los clientes ahora compran hojas de ruta a varios años que abarcan identidad en la nube, ingeniería de detección y preparación para incidentes en lugar de revisiones puntuales aisladas.

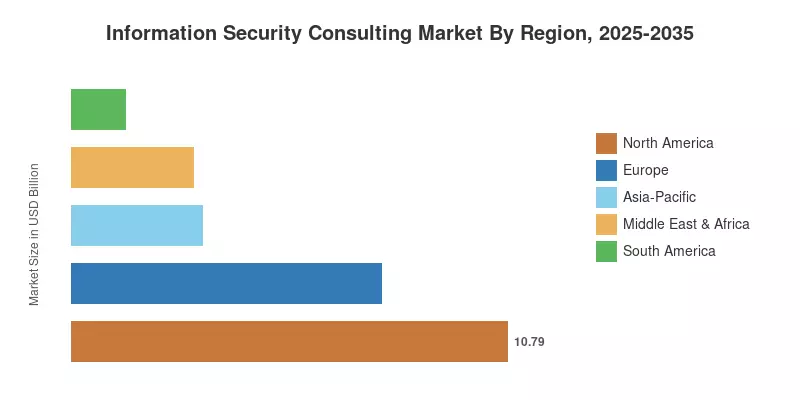
América del Norte lidera con una participación del 38.6% en 2025, respaldada por las obligaciones de divulgación de la SEC y el programa CMMC del Departamento de Defensa [11]. Asia-Pacífico es la región de más rápido crecimiento con un CAGR del 11.6% a medida que se formalizan los regímenes nacionales de protección de datos e infraestructura crítica. Europa ocupa el segundo lugar con 7.66 mil millones de USD, impulsada por la aplicación de NIS2 y DORA [3]. Durante la próxima década, el Mercado de Consultoría en Seguridad de la Información recompensará a las empresas que conviertan la complejidad regulatoria en servicios repetibles y con precios basados en resultados.

Principales Conclusiones del Informe

• Por Tipo de Servicio

  • La Asesoría en Detección y Respuesta Gestionada (MDR) tiene una participación del 25.6% en el Mercado de Consultoría en Seguridad de la Información en 2025, reflejando la demanda de monitoreo 24×7 y guías de incidentes probadas.
  • La Seguridad en la Nube y Correo Electrónico es la línea de servicio de más rápido crecimiento, expandiéndose a un CAGR del 10.0% hasta 2035.

• Por Modo de Implementación

  • Las implementaciones en la nube representan una participación del 57.4%, lideradas por la re-platforming de cargas de trabajo de ERP y análisis por parte de hiperescaladores.
  • Los compromisos en las instalaciones representan 6.74 mil millones de USD en 2025, sostenidos por reglas de residencia de datos y tecnología operativa.

• Por Tamaño de Organización

  • Las Grandes Empresas dominan con una participación del 63.8% en el Mercado de Consultoría en Seguridad de la Información, impulsadas por programas de confianza cero y aseguramiento de la cadena de suministro.
  • Las Pequeñas Empresas presentan un CAGR del 10.6% a medida que las cláusulas de ciberseguro exigen evaluaciones formales.

• Por Vertical de Usuario Final

  • Banca, Servicios Financieros y Seguros (BFSI) tiene una participación del 22.9% respaldada por pruebas de estrés supervisionales y la criticidad del sistema de pagos.
  • La Atención Médica crece a un CAGR del 10.1%, el más rápido entre los verticales, ya que el ransomware apunta a los sistemas de atención al paciente.

• Por Región

  • América del Norte tiene una participación del 38.6%, anclada por la divulgación federal y los mandatos de contratistas.
  • Asia-Pacífico se expande a un CAGR del 11.6% a medida que las leyes de protección de datos pasan a la aplicación.
  • Europa genera 7.66 mil millones de USD en 2025 bajo reglas de resiliencia de la UE armonizadas.

Tamaño del Mercado y Pronóstico (2021–2035)

Market Research Future dimensionó el Mercado de Consultoría en Seguridad de la Información a través de una construcción de abajo hacia arriba de los ingresos por asesoría divulgados por consultorías listadas y redes de auditoría, verificados contra datos de gasto en servicios de seguridad de , puntos de referencia de costos de violaciones de IBM [1], y entrevistas primarias con CISOs y líderes de práctica. Los valores históricos reflejan ingresos reportados y modelados; los valores pronosticados aplican supuestos de crecimiento a nivel de segmento y región reconciliados con la CAGR principal.
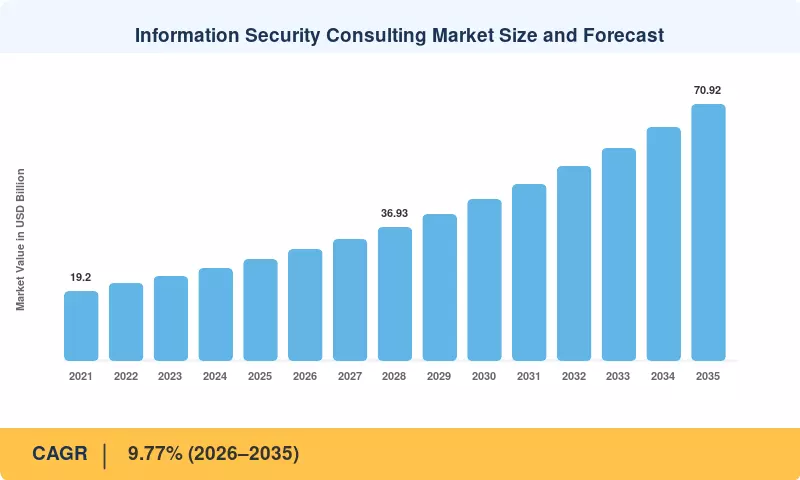
Tamaño y Pronóstico del Mercado de Consultoría en Seguridad de la Información
Our Impact

Enabled $4.3B Revenue Impact for Fortune 500 and Leading Multinationals

Partnering with 2000+ Global Organizations Each Year

30K+ Citations by Top-Tier Firms in the Industry

Análisis del Impacto de los Controladores

Controlador ~% Impacto en CAGR Relevancia Geográfica Línea de Tiempo del Impacto
Mandatos de divulgación cibernética y resiliencia operativa +2.1% América del Norte, Europa Corto plazo (≤2 años)
Aumento de costos por violaciones y ransomware +1.8% Global Corto plazo (≤2 años)
Migración a la nube y expansión de identidades +1.5% América del Norte, Asia-Pacífico Mediano plazo (2–4 años)
Requisitos de suscripción de ciberseguro +1.1% América del Norte, Europa Mediano plazo (2–4 años)
Escasez de talento en seguridad que impulsa la subcontratación +1.0% Global Largo plazo (≥4 años)
Gobernanza de IA y preparación post-cuántica +0.8% América del Norte, Europa, Asia-Pacífico Largo plazo (≥4 años)

Mandatos de Divulgación Cibernética y Resiliencia Operativa

La regla de la SEC de julio de 2023 obliga a los registrantes a presentar un Formulario 8-K dentro de los cuatro días hábiles posteriores a la determinación de que un incidente es material y a describir la supervisión de la junta sobre el riesgo cibernético anualmente [5]. NIS2 extiende las obligaciones a 18 sectores, con multas de hasta 10 millones de euros o el 2% de la facturación global para entidades esenciales [3]. DORA añade marcos de riesgo de TIC y pruebas de penetración guiadas por amenazas para empresas financieras [4]. Cada régimen genera evaluaciones de brechas, documentación y trabajo de simulación que los equipos internos rara vez completan por completo.

Aumento de Costos por Violaciones y Ransomware

IBM estima que el costo promedio global de una violación en 2024 es de 4.88 millones de USD, un aumento del 10% respecto a 2023 y el mayor incremento desde la pandemia [1]. El Centro de Quejas de Delitos por Internet del FBI registró pérdidas reportadas de 16.6 mil millones de USD para 2024 [8]. El aumento de costos desplaza los presupuestos de la forensic reactiva hacia la preparación preventiva: simulaciones de ransomware, revisiones de inmutabilidad de copias de seguridad y retenciones de respuesta a incidentes. Las consultorías con libros de jugadas probados y capacidad de respuesta capturan primero ese gasto.

Migración a la Nube y Expansión de Identidades

se espera que la seguridad en la nube se mantenga entre las categorías de más rápido crecimiento dentro del fondo de gasto en seguridad de 212 mil millones de USD . Los entornos de múltiples nubes multiplican las identidades de máquinas, los depósitos de almacenamiento mal configurados y las API expuestas más rápido de lo que los equipos internos pueden mapearlas. Los asesores con alianzas de hiperescaladores ofrecen arquitecturas de referencia, evaluaciones de postura y diseños de gobernanza de identidades que acortan el tiempo hasta la producción. Estos programas típicamente se convierten en relaciones de varios años que cubren migración, orquestación de controles y operaciones gestionadas.

Requisitos de Suscripción de Ciberseguro

Munich Re estimó el mercado global de ciberseguros en aproximadamente 15.3 mil millones de USD en 2024 y espera que se acerque a 29 mil millones de USD para 2027 [21]. Los suscriptores condicionan cada vez más la cobertura a la autenticación multifactor, controles de acceso privilegiado, planes de respuesta probados y revisiones de riesgo de terceros. Para los compradores de tamaño mediano, un cuestionario de un asegurador a menudo activa el primer compromiso de seguridad pagado. Las renovaciones anuales luego crean un pipeline de evaluación recurrente que las consultorías pueden programar y valorar de manera predecible.

Escasez de Talento en Seguridad que Impulsa la Subcontratación

El estudio de fuerza laboral 2024 de ISC2 estimó la brecha de fuerza laboral en ciberseguridad global en 4.8 millones de profesionales, un aumento del 19% interanual [2]. Las organizaciones que no pueden contratar arquitectos, cazadores de amenazas o especialistas en GRC recurren a modelos de asesoría fraccionados y gestionados. Ese efecto de sustitución se fortalece a lo largo del período de pronóstico porque los requisitos de habilidades continúan expandiéndose hacia la nube, la IA y la tecnología operativa, áreas donde pocas empresas pueden construir equipos profundos internamente.

Gobernanza de IA y Preparación Post-Cuántica

NIST finalizó sus tres primeros estándares de criptografía cuántica post-cuántica, FIPS 203, 204 y 205, en agosto de 2024 [13]. La Ley de IA de la UE establece sanciones de hasta 35 millones de euros o el 7% de la facturación global por las violaciones más graves [14]. Los inventarios criptográficos, las evaluaciones de riesgo de modelos de IA y los marcos de gobernanza demandan experiencia escasa. Los primeros en moverse empaquetan estos en evaluaciones premium con largas colas de migración que se extienden bien hacia la década de 2030.

Análisis del Impacto de las Restricciones

Restricción ~% Impacto en CAGR Relevancia Geográfica Cronograma de Impacto
Examen del presupuesto y presión sobre las tarifas de consultoría −0.9% Global Corto plazo (≤2 años)
Escasez de talento senior en entrega −0.7% Global Mediano plazo (2–4 años)
Comoditización del trabajo de red y firewall −0.6% América del Norte, Europa Mediano plazo (2–4 años)
Soberanía de datos y límites de entrega transfronteriza −0.5% Asia-Pacífico, Europa Largo plazo (≥4 años)
Sensibilidad al precio de las PYME y baja adopción de evaluaciones −0.4% Global Corto plazo (≤2 años)

Examen del Presupuesto y Presión sobre las Tarifas de Consultoría

La incertidumbre económica ha llevado a los CFO a examinar el gasto discrecional en asesoría. La perspectiva del Foro Económico Mundial para 2025 encontró que el 35% de las pequeñas organizaciones consideran que su resiliencia cibernética es inadecuada, una proporción que ha aumentado siete veces desde 2022, siendo el costo citado como una barrera principal [15]. Los compradores ahora exigen alcances de tarifas fijas y entregables medibles, comprimiendo los márgenes en compromisos tradicionales de tiempo y materiales.

Escasez de Talento Senior en Entrega

La escasez de talento afecta en ambas direcciones. Las consultorías compiten con clientes y proveedores por los mismos arquitectos certificados y respondedores de incidentes, y la brecha de 4.8 millones de personas en la fuerza laboral reportada por ISC2 no muestra signos de cerrarse [2]. La inflación salarial para especialistas senior eleva los costos de entrega, mientras que las plantillas delgadas alargan los tiempos de movilización para programas grandes y limitan la rapidez con la que las firmas pueden aceptar nuevos mandatos.

Comoditización del Trabajo de Red y Firewall

Los hyperscalers y los proveedores de plataformas están incorporando cada vez más controles básicos, reduciendo la demanda de diseño de firewall independiente y proyectos de endurecimiento. La adquisición de USD 28 mil millones de Cisco de Splunk [20] y la compra de activos SaaS QRadar de IBM por Palo Alto Networks [19] ilustran la consolidación hacia plataformas integradas que automatizan la revisión de configuraciones. Los asesores anclados en trabajos centrados en la red enfrentan presión de precios a menos que se desplacen hacia la racionalización de la arquitectura.

Soberanía de Datos y Límites de Entrega Transfronteriza

Las reglas de localización de datos restringen dónde se pueden procesar las evidencias de evaluación, registros y datos personales. La Ley de Protección de Datos Personales Digitales de India, 2023 permite al gobierno restringir las transferencias a países específicos y conlleva multas de hasta 250 crore INR por incumplimiento [12]. Las empresas globales deben construir equipos de entrega en el país, lo que eleva los costos fijos y debilita los modelos de apalancamiento offshore.

Sensibilidad al Precio de las PYME y Baja Adopción de Evaluaciones

Las empresas más pequeñas siguen siendo difíciles de atender de manera rentable. La encuesta del gobierno del Reino Unido de 2024 encontró que la mitad de las empresas sufrieron una violación o ataque en el año anterior, sin embargo, solo alrededor de tres de cada diez habían completado una evaluación formal de riesgo cibernético [23]. La baja disposición a pagar empuja a los asesores hacia ofertas plantilladas y de menor margen para este segmento.

Mercado de Consultoría en Seguridad de la Información Oportunidades

Programas de Migración a Criptografía Post-Cuántica

La Oficina de Administración y Presupuesto de EE. UU. estimó en 2024 que migrar sistemas federales priorizados a criptografía post-cuántica costará alrededor de 7.1 mil millones de USD entre 2025 y 2035 [24]. La guía de transición en borrador del NIST propone descontinuar algoritmos vulnerables a la cuántica para 2030 y prohibirlos para 2035 [13]. Los bancos, operadores de telecomunicaciones y contratistas de defensa enfrentan los mismos inventarios, abriendo un flujo de trabajo de descubrimiento criptográfico, diseño de criptografía ágil y supervisión de migración que durará una década.

Desarrollo de Cumplimiento en Mercados Emergentes

El 11.6% de CAGR de Asia-Pacífico refleja regímenes regulatorios que aún se están operacionalizando. La Ley DPDP de India requiere que fiduciarios de datos significativos designen oficiales de protección de datos y realicen auditorías periódicas [12], y Australia comprometió 586.9 millones de AUD a su Estrategia de Ciberseguridad 2023-2030 [25]. Las empresas de mercado medio en estas economías necesitan programas de gobernanza de primera generación, favoreciendo consultorías con centros de entrega locales y puntos de precio regionales.

Suscripciones con Precios Basados en Resultados y Productos de Datos de Referencia

Los retentores con precios basados en tasas de cierre de hallazgos de auditoría o tiempo medio para contener están reemplazando la facturación por hora. Las consultorías que realizan cientos de evaluaciones al año pueden anonimizar datos de madurez de control en referencias entre pares por las que las juntas y aseguradoras pagarán, convirtiendo el agotamiento del compromiso en un producto de datos recurrente [21]. Las empresas que productizan esta telemetría obtienen ingresos de anualidades y relaciones con clientes más sólidas.

Gobernanza de IA y Aseguramiento de Modelos

Las obligaciones de la Ley de IA de la UE para sistemas de alto riesgo se implementan a partir de 2026 [14], sin embargo, el Foro Económico Mundial encontró que solo el 37% de las organizaciones tienen procesos para evaluar la seguridad de las herramientas de IA antes de su implementación [15]. Esa brecha crea demanda para equipos de ataque de IA, inventarios de riesgo de modelos y marcos de gobernanza alineados con el Marco de Gestión de Riesgos de IA del NIST. Las prácticas especializadas exigen tarifas diarias premium mientras que los revisores calificados siguen siendo escasos.

Resiliencia Cibernética en Salud

El ataque de ransomware de febrero de 2024 a Change Healthcare afectó a aproximadamente 190 millones de individuos, la mayor violación de datos de salud reportada a los reguladores de EE. UU. [9]. Una actualización propuesta de la Regla de Seguridad HIPAA publicada en enero de 2025 exigiría inventarios de activos, cifrado y auditorías de cumplimiento anuales [9]. Los hospitales con equipos de seguridad reducidos forman una base de compradores poco penetrada para revisiones de riesgo de dispositivos médicos y preparación para incidentes.

Mercado de Consultoría en Seguridad de la Información Perspectivas futuras

Entrega Aumentada por IA y IA Adversarial

La IA transformará ambos lados del compromiso. El Foro Económico Mundial informó que el 66% de las organizaciones espera que la IA tenga el mayor impacto en la ciberseguridad en el próximo año [15]. Las consultorías están automatizando la recopilación de evidencia, la redacción de políticas y las respuestas a cuestionarios, reduciendo el costo de entrega por evaluación. Los atacantes también están utilizando herramientas generativas para phishing y reconocimiento, por lo que el alcance de la asesoría se expandirá para cubrir amenazas habilitadas por IA y la seguridad de los propios modelos de los clientes.

Consolidación de Plataformas y Economía de Alianzas

La consolidación de proveedores está redibujando el mapa de asesoría. La adquisición acordada de USD 32 mil millones de Wiz por parte de Google [18] y la compra de Splunk por parte de Cisco [20] señalan un cambio hacia plataformas de seguridad integradas. Hasta 2035, los ingresos en el Mercado de Consultoría en Seguridad de la Información fluirán cada vez más a través de ecosistemas de alianzas, con asesores ganando tarifas de implementación, racionalización y operaciones gestionadas vinculadas a plataformas específicas en lugar de solo revisiones neutrales de proveedores.

Aseguramiento Regulatorio Continuo

Las auditorías puntuales están dando paso a la garantía continua. NIST CSF 2.0 agregó una función de Gobernanza que coloca el riesgo cibernético junto al riesgo financiero y legal [6], y los relojes de informes de CIRCIA comprimirán las expectativas de respuesta para la infraestructura crítica [10]. Los clientes favorecerán los retenciones que agrupan el monitoreo de controles, el seguimiento de cambios regulatorios y el soporte de incidentes bajo demanda, suavizando los ingresos para los proveedores y reduciendo sorpresas de cumplimiento para los compradores.

Tecnología Operacional y Seguridad Ciberfísica

Los ataques a sistemas de control industrial, redes eléctricas y dispositivos médicos conectados están en aumento. El paisaje de amenazas de ENISA 2024 analizó más de 11,000 incidentes, con ataques de disponibilidad y ransomware liderando el ranking de amenazas [22]. A medida que las utilidades, los fabricantes y los hospitales conectan equipos heredados a análisis en la nube, crecerá la demanda de modelado de amenazas OT, diseño de segmentación y manuales de incidentes conscientes de la seguridad, un nicho donde los profesionales experimentados siguen siendo raros.

Análisis de Participación de Mercado Regional

Región Métrica Clave Temas de Inversión Primarios
América del Norte 38.6% de participación, 2025 Divulgación de la SEC, certificación CMMC, confianza cero federal
Europa USD 7.66 mil millones, 2025 NIS2, DORA, preparación para la Ley de IA
Asia-Pacífico 11.6% CAGR, 2026–2035 Aplicación de protección de datos, adopción de la nube, reglas de infraestructura crítica
América del Sur 4.8% de participación, 2025 Seguridad bancaria, aplicación de protección de datos
Medio Oriente y África 10.8% CAGR, 2026–2035 Estrategias cibernéticas nacionales, programas de ciudades inteligentes
Total USD 27.95 mil millones, 2025 —

El Mercado de Consultoría en Seguridad de la Información muestra una clara jerarquía regional moldeada por la madurez regulatoria y la adopción de la nube por parte de las empresas. América del Norte sigue siendo el ancla de ingresos, Europa sigue gracias a los mandatos armonizados de la UE, y Asia-Pacífico ofrece la expansión más rápida.

La base de ingresos de Europa se apoya en la transposición de NIS2 y la supervisión de DORA, ambas requieren gestión de riesgos documentada y supervisión de terceros [3][4]. El crecimiento de Asia-Pacífico proviene de programas de cumplimiento por primera vez y migración rápida a la nube, mientras que América del Sur y Medio Oriente & África se expanden desde bases más pequeñas a medida que los reguladores financieros y las agencias cibernéticas nacionales endurecen las expectativas [15].

América del Norte

País Métrica Clave Motor Clave
Estados Unidos 88.7% de los ingresos regionales, 2025 Regla de divulgación de la SEC, CMMC, mandatos de confianza cero federal

La demanda de Estados Unidos domina el gasto regional en el Mercado de Consultoría en Seguridad de la Información. La regla de la SEC convirtió la gobernanza cibernética en un ítem de divulgación para cada empresa que cotiza [5], mientras que el programa CMMC vincula la elegibilidad para contratos de defensa a prácticas de seguridad verificadas en toda la base industrial de defensa [11]. La regla propuesta CIRCIA de CISA requeriría que más de 300,000 entidades de infraestructura crítica informen incidentes significativos dentro de las 72 horas y pagos de rescate dentro de las 24 horas [10]. Juntas, estas mandatos sostienen la demanda de evaluaciones de preparación, flujos de trabajo de informes y asesoramiento a nivel de junta.

Mercado de Consultoría en Seguridad de la Información por Región, 2025-2035

Mercado de Consultoría en Seguridad de la Información Segmentación de mercado

Por Tipo de Servicio

La mezcla de servicios dentro del Mercado de Consultoría en Seguridad de la Información está cambiando de revisiones basadas en proyectos hacia asesoría continua basada en resultados.

Segmento Métrica Clave Principal Motor de Demanda
Consultoría en Gobernanza, Riesgo y Cumplimiento (GRC) USD 5.98 Mil millones, 2025 Estatutos superpuestos y monitoreo continuo de controles
Seguridad de Firewall y Red 8.4% CAGR, 2026–2035 Rediseño de segmentación para redes híbridas
Asesoría en Detección y Respuesta Gestionada (MDR) 25.6% de participación, 2025 Preparación para ransomware y demandas de vigilancia de aseguradoras
Seguridad en la Nube y Correo Electrónico 10.0% CAGR, 2026–2035 Expansión de identidades y compromiso de correo electrónico empresarial
Otros Tipos de Servicios 16.0% de participación, 2025 Preparación cuántica, modelado de amenazas OT, gobernanza de seguridad de IA

La Asesoría en Detección y Respuesta Gestionada (MDR) lidera con un 25.6%, ya que los clientes compran monitoreo agrupado, caza de amenazas y manuales de respuesta con KPIs de tiempo para contener. La Seguridad en la Nube y Correo Electrónico crece más rápido con un 10.0%, impulsada por almacenamiento mal configurado y phishing en entornos de trabajo remoto. La Consultoría en Gobernanza, Riesgo y Cumplimiento (GRC), valorada en USD 5.98 Mil millones, gana adherencia a través del seguimiento de cambios regulatorios. La Seguridad de Firewall y Red enfrenta la comoditización, por lo que los proveedores cada vez más la combinan con consultoría de equipos rojos y pruebas de penetración.

Por Modo de Implementación

Las opciones de implementación en el Mercado de Consultoría en Seguridad de la Información siguen la re-plataformación empresarial hacia la nube hiperescalable.

Segmento Métrica Clave Principal Motor de Demanda
En las Instalaciones USD 6.74 Mil millones, 2025 Mandatos de residencia de datos y cargas de trabajo OT sensibles a la latencia
Nube 57.4% de participación, 2025 Migración de ERP, análisis y entornos de desarrollo
Híbrido 9.9% CAGR, 2026–2035 Planes de control unificados a través de activos heredados y en la nube

La Nube lidera con un 57.4% de participación y también es el modo de más rápido crecimiento, ya que los consultores alinean arquitecturas de referencia nativas, gobernanza de identidad y segmentación de cargas de trabajo con hojas de ruta de hiperescaladores. Los compromisos híbridos se expanden a un 9.9% a medida que los tableros de gestión de postura absorben señales de firewalls heredados y agentes de punto final. El trabajo en las Instalaciones, valorado en USD 6.74 Mil millones, persiste donde las reglas de residencia o las necesidades de latencia industrial impiden la migración, aunque incluso estos proyectos cada vez más integran análisis entregados en la nube.

Por Tamaño de Organización

La escala del cliente da forma al diseño del compromiso en el Mercado de Consultoría en Seguridad de la Información, desde programas de transformación global hasta paquetes plantillados.

Segmento Métrica Clave Principal Motor de Demanda
Pequeñas Empresas 10.6% CAGR, 2026–2035 Cláusulas de evaluación de ciberseguro
Medianas Empresas USD 5.95 Mil millones, 2025 Seguridad de infraestructura como código y MDR basado en uso
Grandes Empresas 63.8% de participación, 2025 Planes de cero confianza y aseguramiento de la cadena de suministro

Las Grandes Empresas tienen un 63.8%, ejecutando programas a través de cientos de subsidiarias que requieren armonización regulatoria e integración de telemetría multicloud. Las Pequeñas Empresas crecen más rápido con un 10.6%, ya que las aseguradoras exigen evaluaciones de riesgo, líneas base de acceso privilegiado y manuales de respuesta. Los asesores les sirven con bibliotecas de políticas, salas de auditoría virtuales y finalización de cuestionarios asistida por IA. Las Medianas Empresas, valoradas en USD 5.95 Mil millones, a menudo pilotan programas de codificación segura y MDR por suscripción antes de que esos modelos escalen hacia arriba.

Por Vertical de Usuario Final

La demanda vertical en el Mercado de Consultoría en Seguridad de la Información sigue la intensidad regulatoria y el costo operativo del tiempo de inactividad.

Segmento Métrica Clave Principal Motor de Demanda
Banca, Servicios Financieros y Seguros (BFSI) 22.9% de participación, 2025 Pruebas de estrés supervisionales e informes de incidentes
TI y Telecomunicaciones USD 5.20 Mil millones, 2025 Resiliencia de red y protección de datos de clientes
Gobierno 9.2% CAGR, 2026–2035 Mandatos de cero confianza y supervisión de contratistas
Salud 10.1% CAGR, 2026–2035 Amenazas de ransomware a la seguridad del paciente
Retail 10.3% de participación, 2025 Seguridad de tarjetas de pago y fraude en comercio electrónico
Otros Verticales de Usuario Final 19.6% de participación, 2025 Seguridad OT en energía y manufactura

Banca, Servicios Financieros y Seguros (BFSI) lidera con un 22.9%, ya que los bancos exigen monitoreo de integridad de transacciones, análisis de fraude y gestión de claves seguras cuánticas bajo supervisión estilo DORA [4]. La Salud se expande más rápido con un 10.1%, impulsada por equipos de diagnóstico conectados y riesgos de interoperabilidad de registros. TI y Telecomunicaciones, valorada en USD 5.20 Mil millones, invierte en resiliencia de red, mientras que el crecimiento del Gobierno del 9.2% refleja los plazos federales de cero confianza.

Comparación Competitiva

El mercado de Consultoría en Seguridad de la Información está moderadamente consolidado en la parte superior y fragmentado por debajo. Market Research Future estima que los cinco asesores más grandes en conjunto poseen aproximadamente el 23–32% de los ingresos, y el Índice Herfindahl-Hirschman a nivel de mercado se sitúa cerca de 350, reflejando miles de boutiques regionales y firmas especializadas. Las consultorías globales compiten en amplitud y alcance regulatorio [16], mientras que los especialistas alineados con plataformas ganan en profundidad técnica y credibilidad en respuesta a incidentes [18].

Empresa Rango Estimado de Participación en Ingresos Ofertas Clave para el Mercado de Consultoría en Seguridad de la Información Posicionamiento Estratégico
Accenture ~6–8% Estrategia cibernética, seguridad en la nube, operaciones de seguridad gestionadas Líder en escala con amplia capacidad impulsada por adquisiciones [16]
  ~6–8% Riesgo cibernético, GRC, respuesta a incidentes, identidad Asesoría adyacente a auditorías con profundo alcance regulatorio
IBM ~4–6% Inteligencia de amenazas X-Force, seguridad gestionada, consultoría Consultoría integrada y asociaciones de plataformas [19]
  ~4–5% Riesgo cibernético, cumplimiento regulatorio, confianza digital Asesoría a nivel de junta para industrias reguladas
  ~3–5% Transformación cibernética, seguridad OT, privacidad Programas enfocados en sectores de finanzas y energía
  ~3–4% Gobernanza cibernética, riesgo de terceros, garantía en la nube Asesoría basada en riesgos vinculada a relaciones de auditoría
Booz Allen Hamilton ~2–3% Ciberseguridad federal, caza de amenazas, confianza cero Especialista en sector público y defensa
Capgemini ~1.5–3% Centros de defensa cibernética, seguridad en la nube, IAM Escala de entrega europea con apalancamiento offshore
Mandiant (Google Cloud) ~1.5–2.5% Respuesta a incidentes, inteligencia de amenazas, equipos rojos Experiencia en violaciones en primera línea dentro de un hyperscaler [18]
Kroll ~1–2% Forense, respuesta a violaciones, retenciones de riesgo cibernético Favorito de panel de aseguradoras para respuesta a incidentes

Noticias y Desarrollos Recientes

  • SEC (julio de 2023): Adoptó reglas de divulgación cibernética que requieren informes de incidentes materiales dentro de cuatro días hábiles, efectivas diciembre de 2023, creando una demanda a nivel de junta para asesoría en gobernanza. [5]
  • NIST (febrero de 2024): Publicó el Marco de Ciberseguridad 2.0 con una nueva función de Gobernanza, lo que impulsó compromisos de alineación con el marco y evaluación de madurez. [6]
  • Cisco (marzo de 2024): Completó su adquisición de aproximadamente 28 mil millones de USD de Splunk, acelerando la consolidación de plataformas en operaciones de seguridad. [20]
  • Palo Alto Networks e IBM (mayo de 2024): Anunciaron la venta de activos de IBM QRadar SaaS y una asociación bajo la cual IBM Consulting planeaba capacitar a más de 1,000 consultores de seguridad en plataformas de Palo Alto. [19]
  • NIST (agosto de 2024): Finalizó los estándares post-cuánticos FIPS 203, 204 y 205, lanzando trabajos de inventario criptográfico y planificación de migración. [13]
  • Departamento de Defensa de EE. UU. (octubre de 2024): Publicó la regla final del programa CMMC, estableciendo expectativas de certificación entre los contratistas de defensa. [11]
  • Unión Europea (enero de 2025): DORA se volvió aplicable a las entidades financieras de la UE, requiriendo marcos de riesgo de TIC y pruebas basadas en amenazas. [4]
  • Google (marzo de 2025): Acordó adquirir la firma de seguridad en la nube Wiz por 32 mil millones de USD, señalando ambiciones de hiperescalador en asesoría de seguridad en la nube. [18]

Mercado de Consultoría en Seguridad de la Información Market Report Scope

Parámetro Detalles
Alcance del Mercado Servicios de asesoría, evaluación, diseño y asesoría gestionada a través de cuatro dimensiones de segmentación y cinco regiones
Período de Estudio 2021–2035 (Histórico 2021–2024; Año Base 2025; Pronóstico 2026–2035)
CAGR 9.77% (2026–2035)
Puntos de Control del Tamaño del Mercado USD 27.95 Mil millones (2025); USD 30.65 Mil millones (2026); USD 48.85 Mil millones (2031); USD 70.92 Mil millones (2035)
Segmentos de Más Rápido Crecimiento Seguridad en la Nube y Correo Electrónico (10.0% CAGR, 2026–2035); Pequeñas Empresas (10.6% CAGR, 2026–2035); Salud (10.1% CAGR, 2026–2035); Asia-Pacífico (11.6% CAGR, 2026–2035)
Empresas Perfiladas Accenture, IBM, Booz Allen Hamilton, Capgemini, Mandiant (Google Cloud), Kroll
Moneda de Valoración USD Mil millones

Preguntas frecuentes

¿Cómo deben evaluar los compradores a los proveedores en el mercado de consultoría de seguridad de la información?
Priorizar las empresas que vinculan las tarifas a resultados medibles como el cierre de hallazgos de auditoría o el tiempo medio de contención. Pedir profesionales nombrados y referencias de pares regulados en lugar de credenciales genéricas [2].
¿Los contratos de tarifa fija o de tiempo y materiales ofrecen mejor valor?
Los alcances de tarifa fija son adecuados para trabajos limitados como evaluaciones de brechas, donde los entregables son predecibles. El tiempo y materiales funcionan mejor para la respuesta a incidentes y programas de transformación, donde el alcance cambia a medida que surgen hallazgos.
¿Qué papel juegan los inversores de capital privado en el mercado de consultoría de seguridad de la información?
Las firmas de capital privado están consolidando boutiques regionales para consolidar el nivel medio del mercado de consultoría de seguridad de la información. Los compradores deben verificar la retención de personal posterior al acuerdo, ya que la rotación de profesionales a menudo sigue a los cambios de propiedad.
¿Cómo afecta el CMMC a los proveedores de defensa más pequeños?
Los contratistas que manejan Información Controlada No Clasificada generalmente necesitan evaluaciones de Nivel 2 por evaluadores acreditados de terceros. Los requisitos contractuales por fases hacen que las revisiones de preparación temprana sean esenciales para evitar perder la elegibilidad para licitar [11].
¿Pueden los proveedores de seguridad gestionada reemplazar a los consultores independientes?
No completamente. Los reguladores y auditores esperan validación independiente, por lo que las organizaciones típicamente separan la firma que opera controles de la firma que los prueba [4].
¿Qué casos de uso emergentes remodelarán el mercado de consultoría de seguridad de la información para 2030?
El red-teaming de IA, los inventarios criptográficos para la migración cuántica y la seguridad de las comunicaciones por satélite están ganando tracción. Estos compromisos exigen tarifas premium porque los profesionales calificados siguen siendo escasos [13].
¿Qué desafíos de integración surgen después de que termina un compromiso de consultoría?
Las recomendaciones se estancan cuando las herramientas, la propiedad y los presupuestos no se asignan antes de la entrega. Un backlog de remediación financiado con propietarios nombrados y re-evaluaciones trimestrales evita que los hallazgos resurjan en la próxima auditoría.
Autor
Autor Author Profile Aarti Dhapte LinkedIn AVP - Research
A consulting professional focused on helping businesses navigate complex markets through structured research and strategic insights. I partner with clients to solve high-impact business problems across market entry strategy, competitive intelligence, and opportunity assessment. Over the course of my experience, I have led and contributed to 100+ market research and consulting engagements, delivering insights across multiple industries and geographies, and supporting strategic decisions linked to $500M+ market opportunities. My core expertise lies in building robust market sizing, forecasting, and commercial models (top-down and bottom-up), alongside deep-dive competitive and industry analysis. I have played a key role in shaping go-to-market strategies, investment cases, and growth roadmaps, enabling clients to make confident, data-backed decisions in dynamic markets.

Research Approach


Secondary Research

The secondary research process involved comprehensive analysis of regulatory databases, cybersecurity frameworks, peer-reviewed technology journals, industry publications, and authoritative information security organizations. Key sources included the US Department of Homeland Security (DHS) Cybersecurity and Infrastructure Security Agency (CISA), National Institute of Standards and Technology (NIST), European Union Agency for Cybersecurity (ENISA), International Organization for Standardization (ISO/IEC 27000 series), Payment Card Industry Security Standards Council (PCI SSC), Financial Services Information Sharing and Analysis Center (FS-ISAC), Health Information Sharing and Analysis Center (H-ISAC), International Information System Security Certification Consortium (ISC)², ISACA (Information Systems Audit and Control Association), SANS Institute, Center for Internet Security (CIS), World Economic Forum (WEF) Global Cybersecurity Outlook, Cybersecurity Ventures, IBM Security X-Force Threat Intelligence, Verizon Data Breach Investigations Report (DBIR), Ponemon Institute, and national cybersecurity agency reports from key markets including the UK National Cyber Security Centre (NCSC), Germany's Federal Office for Information Security (BSI), and Japan's National Center of Incident Readiness and Strategy for Cybersecurity (NISC). These sources were used to collect threat landscape data, regulatory compliance frameworks, breach statistics, technology adoption trends, and market landscape analysis for risk assessment services, compliance management, incident response, vulnerability management, and strategic/technical consulting segments.


Primary Research

Qualitative and quantitative insights were obtained by interviewing supply-side and demand-side stakeholders during the primary research process. CEOs, Chief Information Security Officers (CISOs), VPs of Cybersecurity Services, heads of Risk Advisory practices, and regional managing directors from information security consulting firms, managed security service providers (MSSPs), and cybersecurity technology vendors comprised supply-side sources. The demand-side sources consist of Chief Information Officers (CIOs), CISOs, IT security directors, compliance officers, procurement leaders from banking and financial services institutions, healthcare organizations, retail enterprises, government agencies, and manufacturing firms. The market segmentation was validated across service types (risk assessment, compliance management, incident response, vulnerability management), deployment models (on-premises, cloud-based, hybrid), and consulting approaches (strategic, technical, operational) through primary research. Technology adoption patterns, pricing models, and procurement dynamics were also gathered, and service pipeline timelines were confirmed.

Primary Respondent Breakdown:

By Designation: C-level Primaries (32%), Director Level (30%), Others (38%)

By Region: North America (38%), Europe (25%), Asia-Pacific (28%), Rest of World (9%)


Market Size Estimation

Global market valuation was derived through revenue mapping and service deployment analysis. The methodology included:

Identification of 50+ key consulting firms and cybersecurity service providers across North America, Europe, Asia-Pacific, Latin America, and Middle East & Africa

Service mapping across risk assessment, compliance management, incident response, vulnerability management, and other consulting categories

Analysis of reported and modeled annual revenues specific to information security consulting portfolios

Coverage of firms representing 75-80% of global market share in 2024

Extrapolation using bottom-up (contract value × deployment volume by country) and top-down (firm revenue validation) approaches to derive segment-specific valuations

Descargar muestra gratis

Complete el formulario a continuación para recibir una muestra gratuita de este informe

Global Diameter Signaling Market
Estudio de caso
Information and Communications Technology
Download PDF ×

We do not share your information with anyone. However, we may send you emails based on your report interest from time to time. You may contact us at any time to opt-out.



















